

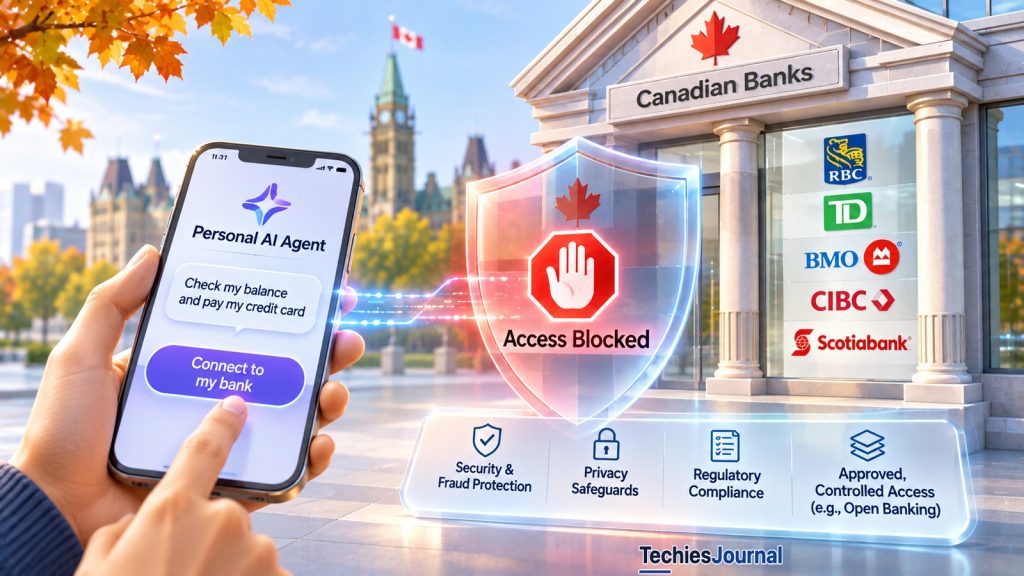
Comme aux États-Unis avant elles, les grandes banques canadiennes restreignent les agents d’IA personnels tiers. Dans le même temps, de nouvelles règles bancaires et de nouvelles technologies de paiement changent la manière dont les applications financières peuvent accéder aux informations des clients et exécuter des transactions autorisées.
Le 25 octobre, TechiesJournal a examiné des informations faisant état d’agents d’IA accédant à des comptes bancaires aux États-Unis (en anglais), notamment les restrictions décrites par JPMorgan Chase et Charles Schwab. Ces informations montraient que les banques réagissaient déjà aux agents externes qui tentaient d’accéder aux comptes de leurs clients. Elles n’établissaient pas de cas précis, vérifié de manière indépendante, de transaction non autorisée effectuée par un agent d’IA, et elles ne confirmaient aucune perte financière.
Quelques jours plus tard, plusieurs des plus grandes banques du Canada ont confirmé des restrictions similaires.
Le 27 octobre, la Royal Bank of Canada a annoncé que les agents d’IA personnels tiers ne seraient plus autorisés à accéder directement aux services authentifiés de RBC, y compris la banque en ligne. TD, BMO, CIBC et Scotiabank ont également décrit des restrictions sur l’accès d’agents externes à leurs plateformes.
Le calendrier est intéressant. Le Canada est aussi en train de modifier les règles qui encadrent l’accès des applications financières aux informations des clients. Une nouvelle loi sur le système bancaire axé sur le consommateur est en vigueur, le gouvernement élabore une réglementation pour un accès sécurisé des tiers, et le Bureau de la concurrence (Competition Bureau) souhaite que des services financiers agréés puissent, à terme, initier des transactions.
Ainsi, tandis que les banques restreignent certaines formes d’accès par des agents d’IA, le système financier dans son ensemble évolue vers des moyens plus structurés permettant à des applications externes d’interagir avec les comptes des clients.
Ces évolutions sont liées, même si elles portent sur des formes d’accès différentes.
Les banques canadiennes confirment des restrictions sur les agents d’IA personnels
RBC a expliqué sa décision le 27 octobre, en invoquant des préoccupations liées à la sécurité, à la confidentialité, à la fraude et à d’éventuels préjudices pour les consommateurs.
La banque a reconnu que des assistants d’IA pouvaient aider les clients dans leurs tâches financières. Mais à mesure que ces systèmes deviennent plus capables d’agir de manière autonome, RBC a déclaré devoir protéger ses clients contre les risques liés à l’octroi, à des agents externes, d’un accès direct aux services bancaires.
Les connexions existantes établies par les agents concernés cesseraient elles aussi de fonctionner.
Bloomberg a fait état d’une note interne de RBC qui qualifiait ces agents de « risque inacceptable pour les clients », en citant des agents qui agissent au-delà des attentes des clients ou qui exposent la banque à des risques de responsabilité. La note elle-même n’a pas été rendue publique.
Le lendemain, Global News a rapporté les déclarations de plusieurs autres grandes banques canadiennes.
TD a confirmé qu’elle bloquerait l’accès direct des agents d’IA personnels tiers aux informations bancaires nécessitant une authentification, le temps de mettre en place des mesures de sécurité, des processus d’autorisation et une supervision appropriés.
BMO a indiqué ne pas autoriser les agents d’IA à accéder à ses plateformes numériques ni à exécuter des transactions. CIBC a indiqué ne pas prendre en charge l’ouverture de comptes clients ou l’accès direct à ceux-ci par des agents personnels. Scotiabank a déclaré qu’elle limiterait l’accès des agents d’IA tiers.
Les banques ne décrivent pas toutes leurs restrictions exactement de la même manière. Leurs déclarations publiques ne précisent pas entièrement quand chaque mesure a été introduite, comment les agents sont identifiés ni quels services agréés pourraient être traités différemment.
Ces restrictions concernent par ailleurs l’accès d’agents externes aux services bancaires. Il ne faut pas les confondre avec une interdiction générale de l’IA au sein des institutions financières.
Sources : l’explication officielle de RBC, 27 octobre. L’article de Bloomberg sur la note interne de RBC, repris par The Star, 28 octobre. Global News, 28 octobre.
La réglementation bancaire canadienne évolue au même moment
La loi canadienne actuelle, le Consumer-Driven Banking Act, a reçu la sanction royale le 26 mars 2026. Elle a remplacé la loi antérieure de 2024 et établit un cadre permettant aux particuliers et aux entreprises de partager leurs informations financières avec les institutions financières participantes et des services tiers agréés.
Aujourd’hui, certaines applications financières récupèrent les informations de compte grâce à une méthode appelée screen scraping. Le client fournit ses identifiants bancaires, et l’application les utilise pour collecter des informations à partir des services en ligne de la banque.
Le nouveau cadre vise à remplacer cette approche par des interfaces de programmation d’applications sécurisées, ou API.
Au lieu de recevoir le mot de passe bancaire du client, un service autorisé n’obtiendrait que les informations couvertes par l’autorisation du client, sous réserve des exigences de sécurité et autres exigences du cadre.
Le 26 juin, le gouvernement fédéral a annoncé un projet de règlement sur le système bancaire axé sur le consommateur (Consumer-Driven Banking Regulations) portant sur l’accréditation, la sécurité, la responsabilité, l’accès à l’information et les obligations des organisations participantes.
La Banque du Canada est désignée pour superviser ce cadre.
Le déploiement est progressif et commence par l’accréditation ; Payments Canada présente l’accès en lecture comme la première phase. L’accès en lecture permettrait à un fournisseur agréé de récupérer les informations autorisées, comme les soldes de compte ou l’historique des transactions, sans obtenir un accès général à la session de banque en ligne du client.
Cela pourrait servir à des applications financières qui analysent les dépenses, suivent des comptes ou aident les clients à gérer leur argent.
La loi a été adoptée, mais le système complet n’est pas encore opérationnel à l’échelle du pays. La réglementation et les modalités de mise en œuvre sont élaborées par étapes.
Sources : Consumer-Driven Banking Act, 2026. Department of Finance Canada, Proposed consumer-driven banking regulations, 26 juin 2026.
23 octobre : le Bureau de la concurrence recommande d’élargir l’accès financier
Quatre jours avant l’annonce publique de RBC, le Bureau de la concurrence du Canada a présenté ses recommandations sur le projet de règlement sur le système bancaire axé sur le consommateur.
Le Bureau soutient l’orientation du cadre, mais souhaite qu’il aille au-delà du partage des informations de compte.
L’une de ses principales recommandations consiste à introduire un accès en écriture.
L’accès en lecture permet à un service agréé de récupérer des informations. L’accès en écriture lui permettrait d’initier certaines actions avec l’autorisation du client et sous réserve de garde-fous appropriés.
Selon les règles qui seront finalement retenues, ces actions pourraient inclure des paiements, des virements, l’ouverture ou la clôture de comptes, ou l’aide aux clients qui souhaitent changer de fournisseur financier.
Le Bureau souhaite également que les exigences d’accréditation et de conformité soient proportionnées, afin que les petits fournisseurs ne soient pas exclus sans nécessité par le coût ou la complexité de la participation.
Il recommande des démarches plus simples pour les consommateurs et une surveillance plus étroite de la concurrence et de l’accès aux données financières.
Ces propositions ne se sont pas traduites par des autorisations d’initier des transactions. Ce sont des recommandations sur la manière dont le cadre devrait évoluer.
Elles comptent pourtant pour les services financiers fondés sur l’IA.
Un assistant financier d’IA pourrait, à terme, aller au-delà de l’analyse des informations de compte pour préparer ou initier une action autorisée. Que cela devienne possible ou non dépendra des services disponibles, de la réglementation en vigueur et des autorisations accordées par le client.
Le recours à l’IA ne donnerait pas, à lui seul, à un fournisseur l’autorisation d’effectuer des transactions financières.
La contribution du Bureau reflète aussi une préoccupation plus large : ouvrir les services financiers à des fournisseurs agréés doit favoriser la concurrence sans compromettre la confidentialité, la sécurité ou la protection des clients.
Source : Competition Bureau, Consultation on the Draft Consumer-Driven Banking Regulations, 23 octobre 2026.
Payments Canada insiste sur les garde-fous avant l’initiation de paiements
Le 26 octobre, Payments Canada a publié des recommandations sur la manière dont le système bancaire axé sur le consommateur devrait se développer.
Ses recommandations préconisent de mettre en place un accès en lecture sûr et fiable avant de s’étendre à des services qui initient des paiements ou d’autres actions financières.
Payments Canada souligne l’importance des contrôles antifraude, de la sécurité, d’une répartition claire des responsabilités, des régimes de responsabilité et des processus de règlement des litiges.
L’organisme recommande également d’interdire le screen scraping après une période de transition, qui ne commencerait qu’une fois le partage de données par API disponible, testé et opérationnel.
Ce sont des préoccupations concrètes pour une organisation chargée d’exploiter les systèmes de paiement nationaux du Canada.
Permettre à une autre application de consulter une transaction est une chose. Lui permettre d’initier un paiement entraîne des exigences supplémentaires, car l’instruction peut déplacer de l’argent et avoir des conséquences parfois difficiles à annuler.
Les recommandations de Payments Canada tiennent compte de ces réalités opérationnelles, alors que le Canada progresse vers un cadre d’accès financier plus large.
Source : Payments Canada, Recommendations for Canada’s consumer-driven banking framework, 26 octobre 2026.
Qu’est-ce qui change quand un agent reçoit l’autorisation d’agir ?
Les applications financières accèdent depuis des années à des informations approuvées par les clients et initient certains services. Ce qui distingue les agents d’IA, c’est leur capacité à interpréter des instructions et à décider des actions à entreprendre.
Une application classique peut suivre une séquence d’étapes fixe. Un agent d’IA peut choisir des outils ou des opérations en fonction de la tâche et des informations qu’il rencontre.
Les limites d’autorisation deviennent donc particulièrement importantes.
L’authentification établit l’identité associée à une requête. L’autorisation détermine ce que cette identité peut faire.
Une session de banque en ligne peut donner accès à plusieurs fonctions, même lorsqu’une application externe n’a besoin que de l’une d’elles. Une API bien conçue peut limiter l’application à des informations ou à des opérations précises.
Pour les paiements, l’autorisation peut aussi dépendre du compte, du bénéficiaire, du montant, de la durée de l’autorisation et de la nécessité, ou non, que le client confirme la transaction.
Ces contrôles ne sont pas propres à l’IA. Ce sont des principes établis de la sécurité financière.
Leur importance s’accroît lorsqu’un logiciel peut décider de la manière d’accomplir une tâche au lieu de simplement suivre un ensemble d’instructions prédéfini.
D’autres marchés financiers développent des modèles d’accès contrôlé
Le Canada n’est pas seul à élaborer des règles pour les applications financières qui agissent pour le compte des clients.
Un rapport de la Banque d’Angleterre et de la Financial Conduct Authority publié le 26 octobre donne un aperçu de la manière dont les entreprises financières britanniques utilisent les agents d’IA.
Parmi les 105 entreprises qui ont rempli l’intégralité du questionnaire de l’enquête, 80 % déclaraient avoir déployé des agents d’IA, et 14 % supplémentaires prévoyaient d’en introduire au cours de l’année suivante. Quatre-vingts pour cent de ces répondants déclaraient des agents en production utilisés pour l’aide à la décision : les agents recommandent, les personnes décident et exécutent. Seuls 2 % déclaraient des agents fonctionnant avec une large autonomie.
Même en tenant compte des déploiements prévus, pas plus de 9 % des répondants s’attendaient à ce que des agents prennent en charge certaines activités aux conséquences plus lourdes, notamment l’initiation de paiements, l’exécution d’ordres de bourse ou la modification de limites opérationnelles.
Ces chiffres décrivent des systèmes d’IA utilisés par des entreprises financières. Ils ne mesurent pas si les banques britanniques autorisent des agents personnels externes à accéder aux comptes de leurs clients.
Le Royaume-Uni dispose aussi d’un écosystème d’open banking bien établi, dans lequel des fournisseurs réglementés peuvent accéder à des informations de compte autorisées et initier certains paiements.
Les Variable Recurring Payments (paiements récurrents variables) en sont un exemple.
Ces dispositifs permettent d’effectuer des paiements éligibles dans des limites convenues avec le client. Les conditions peuvent porter sur le montant, la fréquence et la durée de l’autorisation.
Le fournisseur peut initier les paiements qui respectent ces conditions sans que le client ait à approuver chaque transaction séparément.
Il ne s’agit pas d’un accès sans restriction pour des agents d’IA autonomes. C’est un exemple existant de la manière dont des autorisations financières peuvent être définies et appliquées.
Le Consumer Data Right australien suit une approche voisine pour le partage d’informations. Des services accrédités peuvent recevoir des données financières déterminées lorsque les consommateurs autorisent la connexion. Il s’agit avant tout d’un cadre de partage de données, et non d’une autorisation générale permettant à des agents d’effectuer des transactions.
Singapour examine la question plus directement sous l’angle des agents d’IA.
En juillet 2026, la Monetary Authority of Singapore a publié Safeguards for Agentic Finance at Runtime, élaboré dans le cadre d’une initiative du secteur.
Ce cadre examine comment les agents doivent être autorisés, quand une supervision humaine est nécessaire et quels enregistrements doivent être conservés lorsque des actions importantes ont lieu.
Le document expose comment les actions des agents sont autorisées, comment la supervision humaine est déclenchée et ce qui est enregistré au moment de chaque décision.
Ce cadre ne signifie pas que toutes les banques de Singapour ont adopté les mêmes contrôles. Il propose une approche pour encadrer l’activité des agents dans les systèmes financiers.
Ces pays ont des dispositifs réglementaires différents, et il n’existe pas d’approche internationale unique des agents d’IA personnels. Leurs systèmes d’accès financier existants offrent néanmoins des exemples utiles de la manière dont des services externes peuvent fonctionner dans le cadre d’autorisations définies.
Pour aller plus loin : Bank of England, Artificial Intelligence in UK Financial Services 2026, 26 octobre. Australian Consumer Data Right. MAS, Safeguards for Agentic Finance at Runtime.
Le projet pilote de paiement de Visa en octobre illustre une autre approche
Le 20 octobre, Visa, BILL et Billtrust ont annoncé un projet pilote en conditions réelles dans lequel des agents d’IA authentifiés peuvent effectuer des paiements approuvés de factures professionnelles via des portails fournisseurs.
Selon les entreprises, le dispositif repose sur des identités d’agent reconnues, des identifiants de paiement tokenisés et des contrôles liés à des instructions de paiement déjà approuvées par l’acheteur.
Cela évite de confier à l’agent les identifiants de connexion habituels de l’acheteur au portail fournisseur.
Ce que l’agent peut faire comporte une limite importante. Il ne choisit pas de lui-même les factures à payer. Il exécute les paiements éligibles après leur approbation par l’acheteur.
Visa indique que des transactions sont traitées avec des acheteurs et des fournisseurs participants. Il s’agit des résultats communiqués par les entreprises à propos d’un projet pilote limité, et non d’une preuve indépendante que l’approche est prête pour un usage sans restriction.
Ce projet pilote offre une comparaison utile avec l’accès bancaire direct. L’agent est reconnu par les systèmes participants, et son activité est liée à un paiement approuvé précis plutôt qu’à un accès général à un compte.
Source : Visa, Trusted AI-agent payment pilot with BILL and Billtrust, 20 octobre 2026.
La responsabilité reste un enjeu majeur des opérations financières déléguées
Même avec une autorisation formelle, une transaction financière peut mal tourner.
Un agent peut mal comprendre l’instruction d’un client, utiliser des informations de paiement erronées ou agir sur la base d’informations manipulées.
Dans ce cas, la responsabilité dépend de ce que le client a autorisé, de ce que le service a réellement fait, des accords entre les parties et du droit applicable.
Un gouverneur de la Réserve fédérale, dans un discours publié par la Banque des règlements internationaux, a cité l’authentification, la responsabilité et la fraude parmi les principaux défis des paiements effectués par des agents d’IA.
Le projet de règlement canadien sur le système bancaire axé sur le consommateur traite également de la responsabilité et des obligations des organisations participantes. Les recommandations de Payments Canada du 26 octobre demandent une répartition claire des responsabilités et des processus de règlement des litiges avant que l’initiation de paiements ne s’étende.
Aucune règle de responsabilité unique et publiquement établie ne couvre toutes les transactions effectuées par des agents d’IA, toutes les institutions financières et toutes les juridictions.
La question se complique lorsqu’un client accorde à une application une autorisation permanente d’agir au lieu d’approuver chaque transaction individuellement.
L’enquête précédente sur les banques américaines évoquait les difficultés qui peuvent survenir lorsque des clients partagent leurs identifiants avec des agents. Le cadre canadien en cours d’élaboration ajoute une autre question : comment la responsabilité doit-elle être gérée lorsqu’un service tiers agit au moyen d’une connexion financière formellement approuvée ?
Ce que montrent les évolutions d’octobre
Les annonces récentes donnent une image plus claire de la manière dont les institutions financières réagissent aux agents d’IA tiers.
De grandes banques, aux États-Unis comme au Canada, ont fait état de restrictions ou confirmé des restrictions sur l’accès des agents aux services authentifiés. RBC a expliqué publiquement sa décision, et d’autres banques canadiennes ont décrit leurs propres politiques.
Les préoccupations avancées portent notamment sur la sécurité, la confidentialité, la prévention de la fraude et la nécessité d’une autorisation et d’une supervision appropriées. Bloomberg a également fait état d’une note interne de RBC qui qualifiait ces agents de risque inacceptable pour les clients, bien que la note elle-même n’ait pas été publiée.
Parallèlement à ces décisions bancaires, le cadre canadien du système bancaire axé sur le consommateur progresse. Le gouvernement élabore les règles de l’accès sécurisé des tiers, tandis que le Bureau de la concurrence et Payments Canada ont formulé des recommandations sur son évolution future.
À l’international, les dispositifs d’open banking existants, l’enquête de la Banque d’Angleterre, les travaux de Singapour sur les garde-fous pour les agents et le projet pilote de paiement de Visa montrent comment les institutions financières adoptent l’IA et explorent différentes formes d’accès contrôlé.
Ces évolutions ne sont pas de même nature. Certaines concernent des politiques bancaires, d’autres relèvent de la législation, de projets de règlement, de cadres volontaires ou de projets pilotes commerciaux.
Les informations publiques ne donnent ni un compte rendu complet des constats de sécurité internes de chaque banque, ni une mesure fiable des pertes financières liées spécifiquement aux agents d’IA personnels.
Ce qui est clair, c’est que les institutions financières prêtent une attention accrue à la manière dont des logiciels autonomes accèdent aux comptes des clients et à la façon dont leurs actions peuvent être contrôlées.
Et ensuite ?
Pour les clients canadiens, le conseil immédiat est de respecter les règles actuelles de leur banque en matière d’accès par des tiers et de partage d’identifiants.
Les fournisseurs de technologies financières devront suivre de près l’évolution du cadre du système bancaire axé sur le consommateur. L’accréditation, l’accès sécurisé par API, les exigences de consentement et les éventuelles règles futures sur l’accès en écriture contribueront à déterminer les services qu’ils pourront proposer.
Les banques et les régulateurs ont, de leur côté, encore du travail devant eux, à mesure que le Canada passe de la législation et des projets de règles à des connexions de données financières opérationnelles et, potentiellement, à des capacités transactionnelles plus étendues.
Les restrictions d’octobre fixent des limites à l’accès direct des agents. Séparément, les travaux réglementaires et les initiatives du secteur des paiements portent sur la manière dont des services agréés peuvent accéder à des informations financières ou effectuer des actions déterminées.
Aucune de ces évolutions ne détermine comment chaque banque traitera les agents autonomes à l’avenir.
Les systèmes financiers doivent savoir qui un agent représente, ce qu’il est autorisé à faire et si l’action qu’il tente d’effectuer relève de cette autorisation.
Cette exigence s’applique, qu’un service utilise une automatisation classique ou un agent d’IA.
Références et lectures complémentaires
- Royal Bank of Canada, Understanding third-party AI agents and your RBC banking. 27 octobre 2026. Explication officielle de RBC sur les restrictions visant les agents d’IA personnels.
- Bloomberg, via The Star, Royal Bank of Canada to block AI agents, calling out ‘unacceptable’ client risk. 28 octobre 2026. Article de Bloomberg repris en syndication sur la décision de RBC et une note interne.
- Global News, AI agents banned by several of Canada’s biggest banks as fears grow. 28 octobre 2026. Déclarations des grandes banques canadiennes.
- Department of Justice Canada, Consumer-Driven Banking Act (2026). Sanction royale le 26 mars 2026. La loi actuelle, qui remplace la loi antérieure de 2024.
- Department of Finance Canada, Proposed Consumer-Driven Banking Regulations. 26 juin 2026. Projet de règles relatives à l’accréditation, à la sécurité, à la responsabilité et à l’accès des tiers.
- Competition Bureau Canada, Consultation on the Draft Consumer-Driven Banking Regulations. 23 octobre 2026. Recommandations sur l’accès en écriture, la concurrence et une réglementation proportionnée.
- Payments Canada, Recommendations for Canada’s Consumer-Driven Banking Framework. 26 octobre 2026. Considérations sur la sécurité, l’initiation de paiements, la responsabilité et le règlement des litiges.
- Bank of England and Financial Conduct Authority, Artificial Intelligence in UK Financial Services 2026. 26 octobre 2026. Enquête à laquelle 196 entreprises ont répondu, dont 105 ont rempli l’intégralité du questionnaire, portant sur le déploiement et l’autonomie des agents d’IA.
- Australian Treasury, Consumer Data Right. Informations officielles du gouvernement sur le cadre du Consumer Data Right pour le partage de données accrédité et le consentement des consommateurs.
- Monetary Authority of Singapore, Safeguards for Agentic Finance at Runtime. Juillet 2026. Cadre élaboré par le secteur pour l’autorisation des agents, la supervision humaine et l’enregistrement des décisions.
- Visa, AI-agent payment pilot with BILL and Billtrust. 20 octobre 2026. Projet pilote signalé pour l’exécution de paiements approuvés de factures professionnelles par des agents authentifiés.
- Federal Reserve Governor Christopher J. Waller, Payments in the age of AI agents. Discours publié par la Banque des règlements internationaux, 5 octobre 2026. Cite l’authentification, la responsabilité et la fraude parmi les défis des paiements effectués par des agents d’IA.
- TechiesJournal, AI Agents and Bank Accounts: What Banks Have Observed (en anglais). 25 octobre 2026. Enquête précédente sur les restrictions des banques américaines et l’activité signalée.
Sources examinées jusqu’au 31 octobre 2026.