

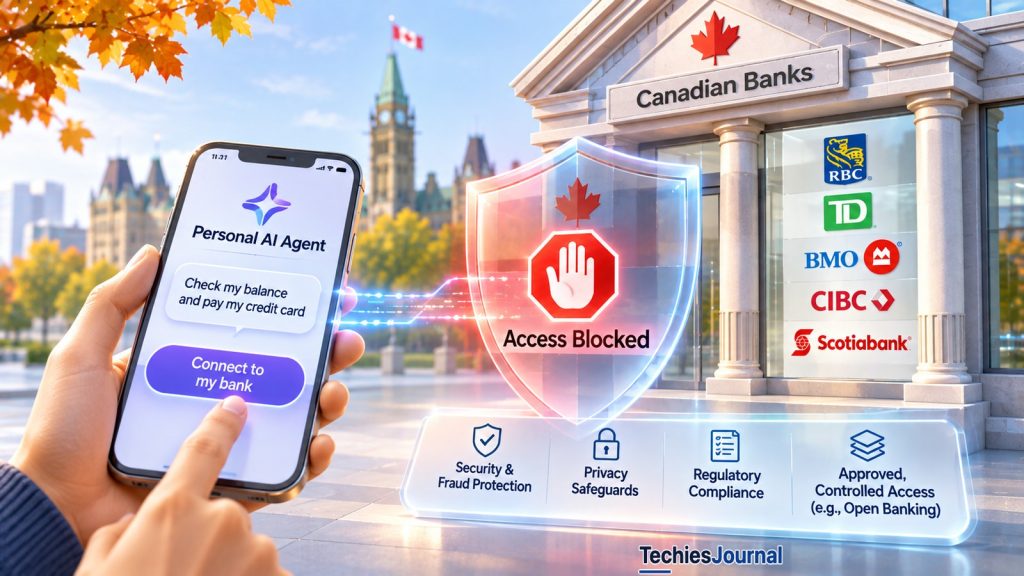
अमेरिका में हुए ऐसे ही घटनाक्रम के बाद अब कनाडा के बड़े बैंक थर्ड-पार्टी पर्सनल AI एजेंट पर रोक लगा रहे हैं। इसी बीच नए बैंकिंग नियम और पेमेंट टेक्नोलॉजी बदल रही हैं कि वित्तीय एप्लिकेशन ग्राहकों की जानकारी तक कैसे पहुंच सकते हैं और अधिकृत लेन-देन कैसे कर सकते हैं।
25 अक्टूबर को TechiesJournal ने अमेरिकी बैंक अकाउंट तक AI एजेंट की पहुंच की रिपोर्टों की पड़ताल की थी, जिनमें JPMorgan Chase और Charles Schwab द्वारा बताई गई पाबंदियां भी शामिल थीं। उस रिपोर्टिंग से पता चला कि बाहरी एजेंट जब ग्राहकों के अकाउंट तक पहुंचने की कोशिश करते हैं, तो बैंक पहले से उन पर प्रतिक्रिया दे रहे थे। उसमें AI एजेंट द्वारा किए गए किसी अनधिकृत लेन-देन का कोई खास, स्वतंत्र रूप से सत्यापित मामला स्थापित नहीं हुआ, और किसी आर्थिक नुकसान की पुष्टि भी नहीं हुई।
कुछ दिन बाद कनाडा के कई सबसे बड़े बैंकों ने ऐसी ही पाबंदियों की पुष्टि की।
27 अक्टूबर को Royal Bank of Canada ने घोषणा की कि थर्ड-पार्टी पर्सनल AI एजेंट को अब ऑनलाइन बैंकिंग समेत RBC की ऑथेंटिकेशन वाली सर्विस तक सीधे पहुंचने की अनुमति नहीं होगी। TD, BMO, CIBC और Scotiabank ने भी अपने प्लेटफ़ॉर्म पर बाहरी एजेंट की पहुंच पर पाबंदियों का ज़िक्र किया।
यह समय दिलचस्प है। कनाडा वित्तीय एप्लिकेशन के ग्राहक जानकारी तक पहुंचने के नियम भी बदल रहा है। कंज़्यूमर-ड्रिवन बैंकिंग का नया कानून लागू है, सरकार थर्ड-पार्टी की सुरक्षित पहुंच के लिए नियम बना रही है, और Competition Bureau चाहता है कि मंज़ूर वित्तीय सर्विस आगे चलकर लेन-देन शुरू भी कर सकें।
यानी बैंक जहां कुछ तरह की AI एजेंट पहुंच पर रोक लगा रहे हैं, वहीं व्यापक वित्तीय व्यवस्था बाहरी एप्लिकेशन के ग्राहक अकाउंट के साथ काम करने के ज़्यादा संरचित तरीकों की ओर बढ़ रही है।
ये घटनाक्रम आपस में जुड़े हैं, भले ही वे पहुंच के अलग-अलग रूपों से जुड़े हों।
कनाडा के बैंकों ने पर्सनल AI एजेंट पर पाबंदियों की पुष्टि की
RBC ने 27 अक्टूबर को अपने फ़ैसले की वजह बताई और सुरक्षा, निजता, फ़्रॉड और उपभोक्ताओं को संभावित नुकसान की चिंताओं का हवाला दिया।
बैंक ने माना कि AI असिस्टेंट ग्राहकों को वित्तीय कामों में मदद कर सकते हैं। लेकिन जैसे-जैसे ये सिस्टम खुद से काम करने में ज़्यादा सक्षम हो रहे हैं, RBC के मुताबिक बाहरी एजेंट को बैंकिंग सर्विस तक सीधी पहुंच देने से जुड़े जोखिमों से ग्राहकों को बचाना ज़रूरी था।
प्रभावित एजेंट के ज़रिए बने मौजूदा कनेक्शन भी काम करना बंद कर देंगे।
Bloomberg ने RBC के एक आंतरिक मेमो की रिपोर्ट दी, जिसमें ऐसे एजेंट को “unacceptable customer risk” बताया गया था। इसमें ऐसे एजेंट का हवाला था जो ग्राहकों की उम्मीद से आगे बढ़कर काम करते हैं या देनदारी का जोखिम पैदा करते हैं। मेमो खुद सार्वजनिक नहीं किया गया है।
अगले दिन Global News ने कनाडा के कई और बड़े बैंकों के बयान रिपोर्ट किए।
TD ने पुष्टि की कि जब तक उचित सुरक्षा उपाय, अनुमति की प्रक्रियाएं और निगरानी विकसित नहीं हो जातीं, वह थर्ड-पार्टी पर्सनल AI एजेंट को ऑथेंटिकेशन वाली बैंकिंग जानकारी तक सीधे पहुंचने से रोकेगा।
BMO ने कहा कि वह AI एजेंट को अपनी डिजिटल प्रॉपर्टी तक पहुंचने या लेन-देन करने की अनुमति नहीं देता। CIBC ने कहा कि वह पर्सनल एजेंट के सीधे ग्राहक अकाउंट खोलने या उन तक पहुंचने का समर्थन नहीं करता। Scotiabank ने कहा कि वह थर्ड-पार्टी AI एजेंट की पहुंच सीमित करेगा।
सभी बैंक अपनी पाबंदियों को ठीक एक जैसे ढंग से नहीं बता रहे हैं। उनके सार्वजनिक बयानों में यह पूरी जानकारी नहीं है कि हर कदम कब लागू हुआ, एजेंट की पहचान कैसे की जाती है, या कौन-सी मंज़ूर सर्विस के साथ अलग बर्ताव हो सकता है।
ये पाबंदियां बाहरी एजेंट के बैंकिंग सर्विस तक पहुंचने से जुड़ी हैं। इन्हें वित्तीय संस्थानों के भीतर AI पर आम प्रतिबंध नहीं समझना चाहिए।
स्रोत: RBC की आधिकारिक व्याख्या, 27 अक्टूबर। RBC के आंतरिक मेमो पर Bloomberg की रिपोर्टिंग, The Star के सिंडिकेशन में, 28 अक्टूबर। Global News, 28 अक्टूबर।
कनाडा के बैंकिंग नियम उसी समय बदल रहे हैं
कनाडा के मौजूदा Consumer-Driven Banking Act को 26 मार्च 2026 को Royal Assent मिला। इसने 2024 के पहले वाले कानून की जगह ली और ऐसा ढांचा बनाया जिसमें लोग और कारोबार अपनी वित्तीय जानकारी भाग लेने वाले वित्तीय संस्थानों और मंज़ूर थर्ड-पार्टी सर्विस के साथ साझा कर सकते हैं।
आज कुछ वित्तीय एप्लिकेशन screen scraping नाम के तरीके से अकाउंट की जानकारी निकालते हैं। ग्राहक बैंकिंग क्रेडेंशियल देता है, और एप्लिकेशन उनसे बैंक की ऑनलाइन सर्विस से जानकारी इकट्ठा करता है।
नए ढांचे का मकसद इस तरीके की जगह सुरक्षित एप्लिकेशन प्रोग्रामिंग इंटरफ़ेस, यानी API, लाना है।
ग्राहक का बैंकिंग पासवर्ड लेने की जगह अधिकृत सर्विस को सिर्फ वही जानकारी मिलेगी जो ग्राहक की अनुमति में आती है, और यह ढांचे की सुरक्षा और दूसरी ज़रूरतों के अधीन होगा।
26 जून को संघीय सरकार ने प्रस्तावित Consumer-Driven Banking Regulations की घोषणा की, जो मान्यता, सुरक्षा, देनदारी, जानकारी तक पहुंच और भाग लेने वाले संगठनों की ज़िम्मेदारियों को कवर करते हैं।
Bank of Canada को इस ढांचे की निगरानी के लिए नामित किया गया है।
रोलआउट चरणों में होगा और मान्यता से शुरू होता है, और Payments Canada रीड एक्सेस को पहला चरण बताता है। रीड एक्सेस से मंज़ूर प्रोवाइडर अकाउंट बैलेंस या लेन-देन के रिकॉर्ड जैसी अनुमत जानकारी ले सकेगा, बिना ग्राहक के ऑनलाइन बैंकिंग सेशन की आम पहुंच पाए।
इससे ऐसे वित्तीय एप्लिकेशन को सहारा मिल सकता है जो खर्च का विश्लेषण करते हैं, अकाउंट को ट्रैक करते हैं या ग्राहकों को अपना पैसा संभालने में मदद करते हैं।
कानून बन चुका है, लेकिन पूरी व्यवस्था अभी देश भर में चालू नहीं है। नियम और लागू करने की व्यवस्थाएं चरणों में तैयार की जा रही हैं।
स्रोत: Consumer-Driven Banking Act, 2026। Department of Finance Canada: Proposed consumer-driven banking regulations, 26 जून 2026।
23 अक्टूबर: Competition Bureau ने वित्तीय पहुंच बढ़ाने की सिफ़ारिश की
RBC की सार्वजनिक घोषणा से चार दिन पहले, कनाडा के Competition Bureau ने प्रस्तावित Consumer-Driven Banking Regulations पर अपनी सिफ़ारिशें सौंपीं।
Bureau ढांचे की दिशा का समर्थन करता है, लेकिन चाहता है कि वह अकाउंट की जानकारी साझा करने से आगे जाए।
उसकी मुख्य सिफ़ारिशों में से एक है write access शुरू करना।
रीड एक्सेस मंज़ूर सर्विस को जानकारी निकालने देता है। राइट एक्सेस उसे ग्राहक की अनुमति से और उचित सुरक्षा उपायों के तहत कुछ क्रियाएं शुरू करने देगा।
आख़िरी नियमों पर निर्भर करते हुए, इन क्रियाओं में भुगतान, ट्रांसफ़र, अकाउंट खोलना या बंद करना, या ग्राहकों को एक वित्तीय प्रोवाइडर से दूसरे में जाने में मदद करना शामिल हो सकता है।
Bureau यह भी चाहता है कि मान्यता और अनुपालन की ज़रूरतें अनुपात के हिसाब से हों, ताकि छोटे प्रोवाइडर भागीदारी की लागत या जटिलता की वजह से बेवजह बाहर न रह जाएं।
वह उपभोक्ताओं के लिए सरल प्रक्रियाओं और प्रतिस्पर्धा तथा वित्तीय डेटा तक पहुंच की ज़्यादा करीबी निगरानी की सिफ़ारिश करता है।
ये प्रस्ताव अभी लेन-देन शुरू करने की अनुमतियां नहीं बने हैं। ये इस बारे में सिफ़ारिशें हैं कि ढांचे को कैसे विकसित होना चाहिए।
लेकिन AI-संचालित वित्तीय सर्विस के लिए ये मायने रखते हैं।
कोई AI वित्तीय असिस्टेंट आगे चलकर अकाउंट की जानकारी का विश्लेषण करने से बढ़कर किसी अधिकृत क्रिया को तैयार करने या शुरू करने तक पहुंच सकता है। यह संभव होगा या नहीं, यह उपलब्ध सर्विस, लागू नियमों और ग्राहक द्वारा दी गई अनुमतियों पर निर्भर करेगा।
सिर्फ AI इस्तेमाल करने से किसी प्रोवाइडर को वित्तीय लेन-देन करने की अनुमति नहीं मिल जाती।
Bureau की सबमिशन एक व्यापक चिंता भी दिखाती है: मंज़ूर प्रोवाइडर के लिए वित्तीय सर्विस खोलने से प्रतिस्पर्धा बढ़नी चाहिए, पर निजता, सुरक्षा या ग्राहक संरक्षण से समझौता नहीं होना चाहिए।
स्रोत: Competition Bureau: Consultation on the Draft Consumer-Driven Banking Regulations, 23 अक्टूबर 2026।
Payments Canada पेमेंट शुरू करने से पहले सुरक्षा उपायों पर ज़ोर देता है
26 अक्टूबर को Payments Canada ने सिफ़ारिशें प्रकाशित कीं कि कंज़्यूमर-ड्रिवन बैंकिंग को कैसे विकसित होना चाहिए।
उसकी सिफ़ारिशें भुगतान या दूसरी वित्तीय क्रियाएं शुरू करने वाली सर्विस की ओर बढ़ने से पहले सुरक्षित और भरोसेमंद रीड एक्सेस स्थापित करने का समर्थन करती हैं।
Payments Canada फ़्रॉड कंट्रोल, सुरक्षा, स्पष्ट ज़िम्मेदारियों, देनदारी की व्यवस्थाओं और विवाद सुलझाने की प्रक्रियाओं के महत्व पर ज़ोर देता है।
वह एक ट्रांज़िशन अवधि के बाद screen scraping पर रोक लगाने की भी सिफ़ारिश करता है, ऐसी अवधि जो तभी शुरू हो जब API-आधारित डेटा शेयरिंग उपलब्ध, टेस्ट की हुई और चालू हो।
कनाडा की राष्ट्रीय पेमेंट प्रणालियों को चलाने वाले संगठन के लिए ये व्यावहारिक चिंताएं हैं।
किसी दूसरे एप्लिकेशन को लेन-देन देखने देना एक बात है। उसे भुगतान शुरू करने देने में अतिरिक्त शर्तें जुड़ जाती हैं, क्योंकि वह निर्देश पैसा हिला सकता है और ऐसे नतीजे पैदा कर सकता है जिन्हें पलटना मुश्किल हो सकता है।
Payments Canada की सिफ़ारिशें उन्हीं ज़मीनी हकीकतों को संबोधित करती हैं, जबकि कनाडा एक व्यापक वित्तीय-पहुंच ढांचे की ओर बढ़ रहा है।
स्रोत: Payments Canada: Recommendations for Canada’s consumer-driven banking framework, 26 अक्टूबर 2026।
जब किसी एजेंट को काम करने की अनुमति मिलती है तो क्या बदलता है?
वित्तीय एप्लिकेशन सालों से ग्राहक की मंज़ूर जानकारी तक पहुंचते और कुछ सर्विस शुरू करते रहे हैं। AI एजेंट को अलग बनाता है निर्देशों की व्याख्या करने और यह तय करने की उसकी क्षमता कि कौन-सी क्रियाएं करनी हैं।
परंपरागत एप्लिकेशन तय क्रम में कदम उठा सकता है। AI एजेंट काम और सामने आई जानकारी के आधार पर टूल या ऑपरेशन चुन सकता है।
इसीलिए अनुमति की सीमाएं खास तौर पर मायने रखती हैं।
ऑथेंटिकेशन किसी अनुरोध से जुड़ी पहचान तय करता है। ऑथराइज़ेशन तय करता है कि वह पहचान क्या कर सकती है।
ऑनलाइन बैंकिंग सेशन कई फ़ंक्शन तक पहुंच दे सकता है, भले ही बाहरी एप्लिकेशन को उनमें से सिर्फ एक की ज़रूरत हो। ठीक से डिज़ाइन किया गया API एप्लिकेशन को खास जानकारी या खास ऑपरेशन तक सीमित कर सकता है।
भुगतान के लिए ऑथराइज़ेशन अकाउंट, पाने वाले, राशि, अनुमति की अवधि और इस पर भी निर्भर हो सकता है कि ग्राहक को लेन-देन की पुष्टि करनी ज़रूरी है या नहीं।
ये नियंत्रण AI के लिए अलग नहीं हैं। ये वित्तीय सुरक्षा के स्थापित सिद्धांत हैं।
इनका महत्व तब बढ़ जाता है जब सॉफ़्टवेयर पहले से तय निर्देशों का पालन करने की जगह यह फ़ैसला भी ले सके कि काम कैसे पूरा करना है।
दूसरे वित्तीय बाज़ार नियंत्रित-पहुंच के मॉडल विकसित कर रहे हैं
ग्राहकों की ओर से काम करने वाले वित्तीय एप्लिकेशन के लिए नियम बनाने वाला कनाडा अकेला नहीं है।
26 अक्टूबर को प्रकाशित Bank of England और Financial Conduct Authority की रिपोर्ट से तस्वीर मिलती है कि ब्रिटेन की वित्तीय कंपनियां AI एजेंट का इस्तेमाल कैसे कर रही हैं।
सर्वे का पूरा प्रश्नावली भरने वाली 105 कंपनियों में से 80 प्रतिशत ने AI एजेंट तैनात करने की बात कही, जबकि 14 प्रतिशत और ने अगले एक साल में उन्हें लाने की योजना बताई। उन उत्तरदाताओं में से अस्सी प्रतिशत ने बताया कि प्रोडक्शन में उनके एजेंट निर्णय में सहायता के लिए इस्तेमाल होते हैं, जहां एजेंट सुझाव देते हैं और लोग फ़ैसला लेकर उसे लागू करते हैं। सिर्फ 2 प्रतिशत ने बताया कि उनके एजेंट व्यापक स्वायत्तता से काम करते हैं।
योजनाबद्ध तैनाती को जोड़ने पर भी, 9 प्रतिशत से ज़्यादा उत्तरदाताओं को उम्मीद नहीं थी कि एजेंट भुगतान शुरू करने, ट्रेड करने या परिचालन सीमाएं बदलने जैसी ज़्यादा परिणाम वाली खास गतिविधियां संभालेंगे।
ये आंकड़े वित्तीय कंपनियों द्वारा इस्तेमाल किए जा रहे AI सिस्टम के बारे में हैं। ये यह नहीं मापते कि ब्रिटेन के बैंक बाहरी पर्सनल एजेंट को ग्राहक अकाउंट तक पहुंचने देते हैं या नहीं।
ब्रिटेन में एक स्थापित ओपन-बैंकिंग व्यवस्था भी है जिसमें नियमन के तहत आने वाले प्रोवाइडर मंज़ूर अकाउंट जानकारी तक पहुंच सकते हैं और कुछ भुगतान शुरू कर सकते हैं।
एक उदाहरण Variable Recurring Payments है।
ये व्यवस्थाएं योग्य भुगतानों को ग्राहक द्वारा तय सीमाओं के भीतर होने देती हैं। शर्तों में राशि, बारंबारता और अनुमति की अवधि शामिल हो सकती है।
प्रोवाइडर उन शर्तों को पूरा करने वाले भुगतान शुरू कर सकता है, बिना ग्राहक से हर लेन-देन की अलग से मंज़ूरी लिए।
यह स्वायत्त AI एजेंट के लिए असीमित पहुंच नहीं है। यह इसका मौजूदा उदाहरण है कि वित्तीय अनुमतियां कैसे परिभाषित और लागू की जा सकती हैं।
Australia का Consumer Data Right जानकारी साझा करने के लिए मिलता-जुलता तरीका अपनाता है। मान्यता प्राप्त सर्विस को तय वित्तीय डेटा तब मिल सकता है जब उपभोक्ता कनेक्शन को अधिकृत करें। यह मुख्य रूप से डेटा-शेयरिंग का ढांचा है, एजेंट को लेन-देन करने की आम अनुमति नहीं।
Singapore इस मुद्दे को AI एजेंट के संदर्भ में ज़्यादा सीधे परख रहा है।
जुलाई 2026 में Monetary Authority of Singapore ने Safeguards for Agentic Finance at Runtime प्रकाशित किया, जो एक इंडस्ट्री पहल के ज़रिए तैयार हुआ।
यह ढांचा देखता है कि एजेंट को कैसे अधिकृत किया जाए, मानवीय निगरानी कब ज़रूरी है, और महत्वपूर्ण क्रियाएं होने पर कौन-से रिकॉर्ड रखे जाएं।
पेपर बताता है कि एजेंट की क्रियाएं कैसे अधिकृत की जाती हैं, मानवीय निगरानी कैसे सक्रिय होती है और हर फ़ैसले के बिंदु पर क्या दर्ज किया जाता है।
ढांचे का मतलब यह नहीं कि Singapore के हर बैंक ने वही नियंत्रण अपना लिए हैं। यह वित्तीय प्रणालियों में एजेंट की गतिविधि को संभालने का एक तरीका बताता है।
इन देशों की नियामक व्यवस्थाएं अलग हैं, और पर्सनल AI एजेंट के लिए कोई एक अंतरराष्ट्रीय तरीका नहीं है। फिर भी उनकी मौजूदा वित्तीय-पहुंच प्रणालियां उपयोगी उदाहरण देती हैं कि बाहरी सर्विस तय अनुमतियों के भीतर कैसे काम कर सकती हैं।
और पढ़ें: Bank of England: Artificial Intelligence in UK Financial Services 2026, 26 अक्टूबर। Australian Consumer Data Right। MAS: Safeguards for Agentic Finance at Runtime।
Visa का अक्टूबर पेमेंट पायलट एक और तरीका दिखाता है
20 अक्टूबर को Visa, BILL और Billtrust ने एक लाइव पायलट की घोषणा की, जिसमें ऑथेंटिकेटेड AI एजेंट सप्लायर पोर्टल के ज़रिए मंज़ूर बिज़नेस-इनवॉइस भुगतान पूरे कर सकते हैं।
कंपनियों के अनुसार, यह व्यवस्था पहचाने गए एजेंट आइडेंटिटी, टोकनाइज़्ड पेमेंट क्रेडेंशियल और खरीदार द्वारा पहले से मंज़ूर किए गए भुगतान निर्देशों से जुड़े नियंत्रणों का इस्तेमाल करती है।
इससे एजेंट को खरीदार के सामान्य सप्लायर-पोर्टल लॉगिन क्रेडेंशियल नहीं देने पड़ते।
एजेंट क्या कर सकता है, इसकी एक अहम सीमा है। वह खुद यह नहीं चुन रहा कि कौन-से इनवॉइस चुकाने हैं। खरीदार के मंज़ूर करने के बाद वह योग्य भुगतान पूरे करता है।
Visa का कहना है कि भाग लेने वाले खरीदारों और सप्लायर के साथ लेन-देन प्रोसेस हो रहे हैं। ये एक सीमित पायलट के बारे में कंपनियों के बताए नतीजे हैं, इस बात का स्वतंत्र प्रमाण नहीं कि यह तरीका असीमित इस्तेमाल के लिए तैयार है।
यह पायलट सीधी बैंकिंग पहुंच से एक उपयोगी तुलना देता है। भाग लेने वाली प्रणालियां एजेंट को पहचानती हैं, और उसकी गतिविधि अकाउंट तक आम पहुंच की जगह किसी खास मंज़ूर भुगतान से जुड़ी होती है।
स्रोत: Visa: Trusted AI-agent payment pilot with BILL and Billtrust, 20 अक्टूबर 2026।
सौंपी गई वित्तीय गतिविधि में देनदारी एक अहम मुद्दा बनी हुई है
औपचारिक अनुमति के बावजूद वित्तीय लेन-देन गड़बड़ हो सकते हैं।
कोई एजेंट ग्राहक के निर्देश को गलत समझ सकता है, गलत भुगतान जानकारी इस्तेमाल कर सकता है या ऐसी जानकारी पर काम कर सकता है जिससे छेड़छाड़ की गई हो।
ऐसा होने पर ज़िम्मेदारी इस पर निर्भर करती है कि ग्राहक ने क्या अधिकृत किया था, सर्विस ने असल में क्या किया, पक्षों के बीच क्या समझौते हैं और कौन-से कानून लागू होते हैं।
Federal Reserve के एक गवर्नर ने Bank for International Settlements द्वारा प्रकाशित एक भाषण में ऑथेंटिकेशन, देनदारी और फ़्रॉड को AI-एजेंट भुगतान की अहम चुनौतियां बताया।
कनाडा के प्रस्तावित कंज़्यूमर-ड्रिवन बैंकिंग नियम भी भाग लेने वाले संगठनों की देनदारी और दायित्वों को संबोधित करते हैं। Payments Canada की 26 अक्टूबर की सिफ़ारिशें भुगतान शुरू करने का दायरा बढ़ने से पहले स्पष्ट ज़िम्मेदारियों और विवाद-निपटारे की प्रक्रियाओं की मांग करती हैं।
हर AI-एजेंट लेन-देन, हर वित्तीय संस्थान और हर क्षेत्राधिकार को कवर करने वाला कोई एक सार्वजनिक रूप से स्थापित देनदारी नियम नहीं है।
मामला तब और जटिल हो जाता है जब ग्राहक किसी एप्लिकेशन को हर लेन-देन अलग से मंज़ूर करने की जगह लगातार काम करने की अनुमति दे देता है।
पहले की अमेरिकी बैंकिंग पड़ताल में उन मुश्किलों की चर्चा थी जो ग्राहकों के एजेंट के साथ क्रेडेंशियल साझा करने पर पैदा हो सकती हैं। कनाडा का विकसित होता ढांचा एक और सवाल जोड़ता है: जब कोई थर्ड-पार्टी सर्विस औपचारिक रूप से मंज़ूर वित्तीय कनेक्शन के ज़रिए काम करे, तो ज़िम्मेदारी कैसे संभाली जाए?
अक्टूबर के घटनाक्रम से क्या स्थापित होता है
हाल की घोषणाएं साफ़ तस्वीर देती हैं कि वित्तीय संस्थान थर्ड-पार्टी AI एजेंट पर कैसी प्रतिक्रिया दे रहे हैं।
अमेरिका और कनाडा, दोनों के बड़े बैंकों ने ऑथेंटिकेटेड सर्विस तक एजेंट की पहुंच पर पाबंदियां बताई हैं या उनकी पुष्टि की है। RBC ने अपना फ़ैसला सार्वजनिक रूप से समझाया है, और कनाडा के दूसरे बैंकों ने अपनी नीतियां बताई हैं।
उनकी बताई चिंताओं में सुरक्षा, निजता, फ़्रॉड की रोकथाम और उचित अनुमति तथा निगरानी की ज़रूरत शामिल हैं। Bloomberg ने RBC के एक आंतरिक मेमो की भी रिपोर्ट दी जिसमें ऐसे एजेंट को ग्राहक के लिए अस्वीकार्य जोखिम कहा गया था, हालांकि मेमो खुद प्रकाशित नहीं हुआ है।
इन बैंकिंग फ़ैसलों के साथ-साथ कनाडा का कंज़्यूमर-ड्रिवन बैंकिंग ढांचा आगे बढ़ रहा है। सरकार थर्ड-पार्टी की सुरक्षित पहुंच के नियम तैयार कर रही है, जबकि Competition Bureau और Payments Canada ने उसके भावी विकास पर सिफ़ारिशें दी हैं।
अंतरराष्ट्रीय स्तर पर, मौजूदा ओपन-बैंकिंग व्यवस्थाएं, Bank of England का सर्वे, Singapore का एजेंट-सुरक्षा उपायों पर काम और Visa का पेमेंट पायलट दिखाते हैं कि वित्तीय संस्थान AI अपना रहे हैं और नियंत्रित पहुंच के अलग-अलग रूप तलाश रहे हैं।
ये घटनाक्रम एक जैसे नहीं हैं। कुछ बैंकिंग नीतियों से जुड़े हैं, कुछ में कानून, प्रस्तावित नियम, स्वैच्छिक ढांचे या व्यावसायिक पायलट शामिल हैं।
सार्वजनिक रिकॉर्ड में अलग-अलग बैंकों की आंतरिक सुरक्षा जांच का पूरा ब्योरा नहीं है, और न ही पर्सनल AI एजेंट से खास तौर पर जुड़े वित्तीय नुकसान का कोई भरोसेमंद माप।
जो साफ़ है वह यह कि वित्तीय संस्थान इस पर ज़्यादा ध्यान दे रहे हैं कि स्वायत्त सॉफ़्टवेयर ग्राहक अकाउंट तक कैसे पहुंचता है और उसकी क्रियाओं को कैसे नियंत्रित किया जा सकता है।
आगे क्या होगा?
कनाडा के ग्राहकों के लिए फ़िलहाल की सलाह यह है कि थर्ड-पार्टी पहुंच और क्रेडेंशियल साझा करने पर अपने बैंक के मौजूदा नियमों का पालन करें।
फ़ाइनेंशियल-टेक्नोलॉजी प्रोवाइडर को विकसित होते कंज़्यूमर-ड्रिवन बैंकिंग ढांचे पर बारीकी से ध्यान देना होगा। मान्यता, सुरक्षित API पहुंच, सहमति की ज़रूरतें और भविष्य के राइट-एक्सेस नियम तय करने में मदद करेंगे कि वे कौन-सी सर्विस दे सकते हैं।
बैंकों और नियामकों के सामने भी आगे काम है, क्योंकि कनाडा कानून और प्रस्तावित नियमों से चालू वित्तीय-डेटा कनेक्शन और संभवतः व्यापक लेन-देन क्षमताओं की ओर बढ़ रहा है।
अक्टूबर की पाबंदियां सीधी एजेंट पहुंच के आसपास सीमाएं तय करती हैं। अलग से, नियामक काम और पेमेंट-इंडस्ट्री की पहलें इस पर काम कर रही हैं कि मंज़ूर सर्विस वित्तीय जानकारी तक कैसे पहुंच सकती हैं या तय क्रियाएं कैसे कर सकती हैं।
इनमें से कोई भी घटनाक्रम यह तय नहीं करता कि भविष्य में हर बैंक स्वायत्त एजेंट को कैसे संभालेगा।
वित्तीय प्रणालियों को जानना होगा कि एजेंट किसका प्रतिनिधित्व करता है, उसे क्या करने की अनुमति है और वह जो क्रिया करने की कोशिश कर रहा है वह उस अनुमति के भीतर आती है या नहीं।
यह ज़रूरत तब भी लागू होती है जब कोई सर्विस परंपरागत ऑटोमेशन इस्तेमाल करे या AI एजेंट।
संदर्भ और आगे पढ़ने के लिए
- Royal Bank of Canada: Understanding third-party AI agents and your RBC banking. 27 अक्टूबर 2026। पर्सनल AI एजेंट पर पाबंदियों की RBC की आधिकारिक व्याख्या।
- Bloomberg, via The Star: Royal Bank of Canada to block AI agents, calling out ‘unacceptable’ client risk. 28 अक्टूबर 2026। RBC के फ़ैसले और एक आंतरिक मेमो पर सिंडिकेट की गई Bloomberg रिपोर्ट।
- Global News: AI agents banned by several of Canada’s biggest banks as fears grow. 28 अक्टूबर 2026। कनाडा के बड़े बैंकों के बयान।
- Department of Justice Canada: Consumer-Driven Banking Act (2026). 26 मार्च 2026 को स्वीकृत। 2024 के पहले वाले कानून की जगह लेने वाला मौजूदा कानून।
- Department of Finance Canada: Proposed Consumer-Driven Banking Regulations. 26 जून 2026। मान्यता, सुरक्षा, देनदारी और थर्ड-पार्टी पहुंच से जुड़े प्रस्तावित नियम।
- Competition Bureau Canada: Consultation on the Draft Consumer-Driven Banking Regulations. 23 अक्टूबर 2026। राइट एक्सेस, प्रतिस्पर्धा और अनुपात के हिसाब से नियमन पर सिफ़ारिशें।
- Payments Canada: Recommendations for Canada’s Consumer-Driven Banking Framework. 26 अक्टूबर 2026। सुरक्षा, भुगतान शुरू करने, देनदारी और विवाद-निपटारे से जुड़े विचार।
- Bank of England and Financial Conduct Authority: Artificial Intelligence in UK Financial Services 2026. 26 अक्टूबर 2026। 196 कंपनियों ने जवाब दिया, जिनमें से 105 ने पूरी प्रश्नावली भरी। सर्वे में AI-एजेंट की तैनाती और स्वायत्तता शामिल है।
- Australian Treasury: Consumer Data Right. मान्यता प्राप्त डेटा शेयरिंग और उपभोक्ता सहमति के लिए Consumer Data Right ढांचे के बारे में सरकारी आधिकारिक जानकारी।
- Monetary Authority of Singapore: Safeguards for Agentic Finance at Runtime. जुलाई 2026। एजेंट ऑथराइज़ेशन, मानवीय निगरानी और फ़ैसलों के रिकॉर्ड के लिए इंडस्ट्री द्वारा विकसित ढांचा।
- Visa: AI-agent payment pilot with BILL and Billtrust. 20 अक्टूबर 2026। ऑथेंटिकेटेड एजेंट के ज़रिए मंज़ूर बिज़नेस-इनवॉइस भुगतान करने का रिपोर्ट किया गया पायलट।
- Federal Reserve Governor Christopher J. Waller: Payments in the age of AI agents. Bank for International Settlements द्वारा प्रकाशित भाषण, 5 अक्टूबर 2026। AI-एजेंट भुगतान की चुनौतियों के रूप में ऑथेंटिकेशन, देनदारी और फ़्रॉड को बताता है।
- TechiesJournal: AI Agents and Bank Accounts: What Banks Have Observed. 25 अक्टूबर 2026। अमेरिकी बैंकिंग पाबंदियों और रिपोर्ट की गई गतिविधि की पहले की पड़ताल।
स्रोत-समीक्षा की अंतिम तिथि: 31 अक्टूबर 2026। संपादकीय पांडुलिपि, सार्वजनिक प्रकाशन के लिए स्वीकृत नहीं।