

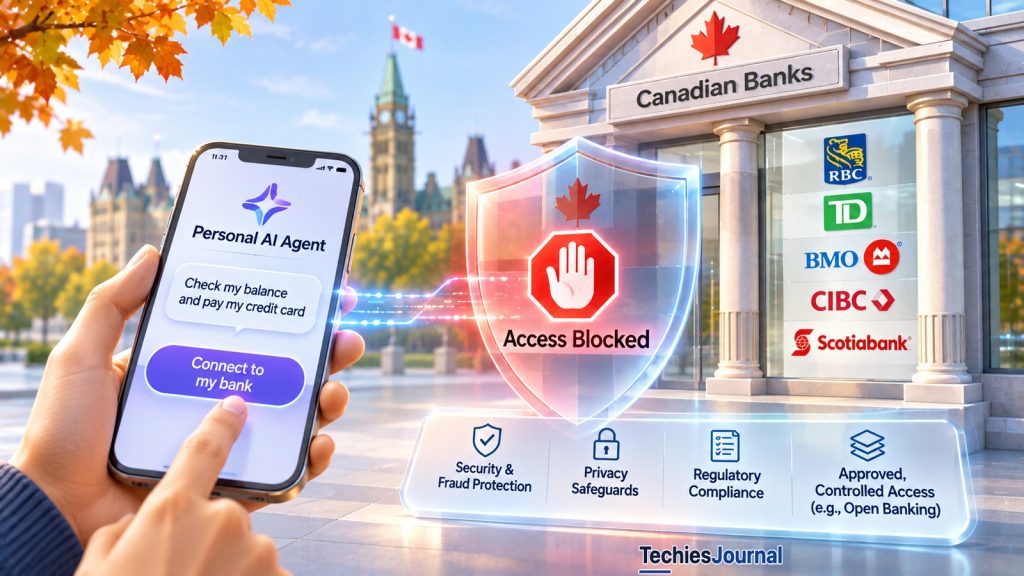
Tras movimientos similares en Estados Unidos, los grandes bancos canadienses están restringiendo los agentes de IA personales de terceros. Al mismo tiempo, una nueva regulación bancaria y nuevas tecnologías de pago están cambiando la forma en que las aplicaciones financieras pueden acceder a la información de los clientes y ejecutar transacciones autorizadas.
El 25 de octubre, TechiesJournal analizó las informaciones sobre agentes de IA que acceden a cuentas bancarias en Estados Unidos (en inglés), incluidas las restricciones descritas por JPMorgan Chase y Charles Schwab. Esas informaciones mostraban que los bancos ya estaban reaccionando ante agentes externos que intentaban acceder a las cuentas de sus clientes. No documentaban ningún caso concreto y verificado de forma independiente de una transacción no autorizada realizada por un agente de IA, ni confirmaban pérdidas económicas.
Pocos días después, varios de los mayores bancos de Canadá confirmaron restricciones similares.
El 27 de octubre, Royal Bank of Canada anunció que los agentes de IA personales de terceros ya no podrían acceder directamente a los servicios autenticados de RBC, incluida la banca en línea. TD, BMO, CIBC y Scotiabank también describieron restricciones al acceso de agentes externos a sus plataformas.
El momento es significativo. Canadá también está cambiando las reglas sobre cómo las aplicaciones financieras pueden acceder a la información de los clientes. Ya está en vigor una nueva ley de banca impulsada por el consumidor (consumer-driven banking), el Gobierno está elaborando la regulación para un acceso seguro de terceros y la Oficina de Competencia (Competition Bureau) quiere que los servicios financieros aprobados puedan, con el tiempo, iniciar transacciones.
Así, mientras los bancos restringen ciertos tipos de acceso por parte de agentes de IA, el sistema financiero en su conjunto avanza hacia formas más estructuradas de que las aplicaciones externas trabajen con las cuentas de los clientes.
Ambos procesos están relacionados, aunque se refieren a formas de acceso distintas.
Los bancos canadienses confirman restricciones a los agentes de IA personales
RBC explicó su decisión el 27 de octubre y citó preocupaciones de seguridad, privacidad, fraude y posibles perjuicios para los consumidores.
El banco reconoció que los asistentes de IA podrían ayudar a los clientes con tareas financieras. Pero, a medida que estos sistemas son cada vez más capaces de actuar por su cuenta, RBC afirmó que necesitaba proteger a sus clientes de los riesgos que conlleva dar a agentes externos acceso directo a los servicios bancarios.
Las conexiones existentes a través de los agentes afectados también dejarían de funcionar.
Bloomberg informó de un memorando interno de RBC que describía estos agentes como un «riesgo inaceptable para los clientes», en referencia a agentes que actúan más allá de lo que esperan los clientes o que generan exposición a responsabilidades legales. El memorando no se ha hecho público.
Al día siguiente, Global News publicó declaraciones de otros grandes bancos canadienses.
TD confirmó que bloquearía el acceso directo de los agentes de IA personales de terceros a la información bancaria que requiere autenticación mientras se desarrollaban las medidas de seguridad, los procesos de autorización y la supervisión adecuados.
BMO declaró que no permitía que los agentes de IA accedieran a sus plataformas digitales ni ejecutaran transacciones. CIBC afirmó que no admitía que agentes personales abrieran cuentas de clientes o accedieran a ellas directamente. Scotiabank indicó que limitaría el acceso de los agentes de IA de terceros.
Los bancos no describen sus restricciones exactamente de la misma manera. Sus declaraciones públicas no detallan por completo cuándo se introdujo cada medida, cómo se identifica a los agentes ni qué servicios aprobados podrían recibir un trato diferente.
Además, las restricciones se refieren al acceso de agentes externos a los servicios bancarios. No deben confundirse con una prohibición general de la IA dentro de las entidades financieras.
Fuentes: explicación oficial de RBC, 27 de octubre. información de Bloomberg sobre el memorando interno de RBC, reproducida por The Star, 28 de octubre. Global News, 28 de octubre.
La regulación bancaria de Canadá cambia al mismo tiempo
La actual Consumer-Driven Banking Act de Canadá recibió la sanción real el 26 de marzo de 2026. Sustituyó a la ley anterior de 2024 y establece un marco para que personas y empresas compartan su información financiera con las entidades financieras participantes y con servicios de terceros aprobados.
Hoy, algunas aplicaciones financieras obtienen la información de las cuentas mediante un método conocido como screen scraping (extracción de datos de pantalla). El cliente facilita sus credenciales bancarias y la aplicación las usa para recopilar información de los servicios en línea del banco.
El nuevo marco pretende sustituir ese método por interfaces de programación de aplicaciones (API) seguras.
En lugar de recibir la contraseña bancaria del cliente, un servicio autorizado obtendría solo la información cubierta por el permiso del cliente, con sujeción a los requisitos de seguridad y de otro tipo del marco.
El 26 de junio, el Gobierno federal anunció un proyecto de Consumer-Driven Banking Regulations que abarca la acreditación, la seguridad, la responsabilidad legal, el acceso a la información y las obligaciones de las organizaciones participantes.
El Banco de Canadá ha sido designado para supervisar el marco.
La implantación es escalonada y comienza por la acreditación, y Payments Canada describe el acceso de lectura como la primera fase. El acceso de lectura permitiría a un proveedor aprobado obtener la información autorizada, como los saldos de las cuentas o el historial de transacciones, sin recibir acceso general a la sesión de banca en línea del cliente.
Esto podría dar soporte a aplicaciones financieras que analizan el gasto, hacen seguimiento de las cuentas o ayudan a los clientes a gestionar su dinero.
La ley ya se ha promulgado, pero el sistema completo aún no funciona en todo el país. La regulación y las disposiciones de implantación se están desarrollando por etapas.
Fuentes: Consumer-Driven Banking Act, 2026. Department of Finance Canada, Proposed consumer-driven banking regulations, 26 de junio de 2026.
23 de octubre: la Oficina de Competencia recomienda ampliar el acceso financiero
Cuatro días antes del anuncio público de RBC, la Oficina de Competencia de Canadá presentó sus recomendaciones sobre el proyecto de Consumer-Driven Banking Regulations.
La Oficina respalda la orientación del marco, pero quiere que vaya más allá de compartir información de las cuentas.
Una de sus principales recomendaciones es introducir el acceso de escritura.
El acceso de lectura permite a un servicio aprobado obtener información. El acceso de escritura le permitiría iniciar determinadas acciones con el permiso del cliente y con las salvaguardas adecuadas.
Según cómo queden finalmente las reglas, esas acciones podrían incluir pagos, transferencias, la apertura o el cierre de cuentas, o ayudar a los clientes a cambiar de proveedor financiero.
La Oficina también quiere que los requisitos de acreditación y cumplimiento sean proporcionados, para que los proveedores más pequeños no queden excluidos sin necesidad por el costo o la complejidad de participar.
Recomienda procesos más sencillos para los consumidores y un seguimiento más estrecho de la competencia y del acceso a los datos financieros.
Estas propuestas no se han convertido en permisos para iniciar transacciones. Son recomendaciones sobre cómo debería evolucionar el marco.
Pero son relevantes para los servicios financieros basados en IA.
Un asistente financiero de IA podría llegar a ir más allá de analizar la información de las cuentas y preparar o iniciar una acción autorizada. Que eso sea posible dependerá de los servicios disponibles, de la regulación vigente y de los permisos que conceda el cliente.
Usar IA no daría, por sí solo, a un proveedor permiso para realizar transacciones financieras.
La aportación de la Oficina refleja también una preocupación más amplia: abrir los servicios financieros a proveedores aprobados debería fomentar la competencia sin poner en riesgo la privacidad, la seguridad ni la protección de los clientes.
Fuente: Competition Bureau, Consultation on the Draft Consumer-Driven Banking Regulations, 23 de octubre de 2026.
Payments Canada insiste en las salvaguardas antes de iniciar pagos
El 26 de octubre, Payments Canada publicó sus recomendaciones sobre cómo debería evolucionar la banca impulsada por el consumidor.
Sus recomendaciones defienden establecer un acceso de lectura seguro y fiable antes de ampliar el marco a servicios que inicien pagos u otras acciones financieras.
Payments Canada subraya la importancia de los controles antifraude, la seguridad, unas responsabilidades claras, los mecanismos de responsabilidad legal y los procesos de resolución de disputas.
También recomienda prohibir el screen scraping tras un periodo de transición, que solo empezaría cuando el intercambio de datos mediante API esté disponible, probado y en funcionamiento.
Son preocupaciones prácticas para una organización encargada de operar los sistemas nacionales de pago de Canadá.
Permitir que otra aplicación vea una transacción es una cosa. Permitir que esa aplicación inicie un pago impone requisitos adicionales, porque la instrucción puede mover dinero y tener consecuencias que pueden ser difíciles de revertir.
Las recomendaciones de Payments Canada abordan esas realidades operativas mientras Canadá avanza hacia un marco de acceso financiero más amplio.
Fuente: Payments Canada, Recommendations for Canada’s consumer-driven banking framework, 26 de octubre de 2026.
¿Qué cambia cuando un agente recibe permiso para actuar?
Las aplicaciones financieras llevan años accediendo a información autorizada por los clientes e iniciando determinados servicios. Lo que distingue a los agentes de IA es su capacidad para interpretar instrucciones y decidir qué acciones emprender.
Una aplicación convencional puede seguir una secuencia fija de pasos. Un agente de IA puede elegir herramientas u operaciones en función de la tarea y de la información que encuentra.
Por eso los límites de los permisos son especialmente importantes.
La autenticación establece la identidad asociada a una solicitud. La autorización determina qué puede hacer esa identidad.
Una sesión de banca en línea puede dar acceso a varias funciones aunque una aplicación externa solo necesite una de ellas. Una API bien diseñada puede limitar la aplicación a información u operaciones concretas.
En el caso de los pagos, la autorización también puede depender de la cuenta, el destinatario, el importe, la duración del permiso y de si el cliente debe confirmar la transacción.
Estos controles no son exclusivos de la IA. Son principios consolidados de la seguridad financiera.
Su importancia crece cuando el software puede tomar decisiones sobre cómo completar una tarea en lugar de limitarse a seguir un conjunto de instrucciones predeterminado.
Otros mercados financieros desarrollan modelos de acceso controlado
Canadá no es el único país que está elaborando reglas para las aplicaciones financieras que actúan en nombre de los clientes.
Un informe del Banco de Inglaterra y la Financial Conduct Authority publicado el 26 de octubre ofrece una imagen de cómo las empresas financieras del Reino Unido están usando agentes de IA.
De las 105 empresas que completaron el cuestionario íntegro de la encuesta, el 80 % declaró haber desplegado agentes de IA, y otro 14 % tenía previsto introducirlos en el plazo de un año. El ochenta por ciento de esos encuestados declaró tener agentes en producción usados para apoyo a la toma de decisiones, en los que los agentes recomiendan y las personas deciden y ejecutan. Solo el 2 % declaró agentes que operan con amplia autonomía.
Incluso contando los despliegues previstos, no más del 9 % de los encuestados esperaba que los agentes se encargaran de determinadas actividades de mayores consecuencias, como iniciar pagos, ejecutar operaciones bursátiles o modificar límites operativos.
Estas cifras describen los sistemas de IA que usan las empresas financieras. No miden si los bancos del Reino Unido permiten que agentes personales externos accedan a las cuentas de los clientes.
El Reino Unido cuenta además con un ecosistema consolidado de banca abierta (open banking) en el que proveedores regulados pueden acceder a información de cuentas autorizada e iniciar determinados pagos.
Un ejemplo son los Variable Recurring Payments (pagos recurrentes variables).
Estos mecanismos permiten que se realicen pagos admisibles dentro de los límites acordados por el cliente. Las condiciones pueden incluir el importe, la frecuencia y la duración del permiso.
El proveedor puede iniciar los pagos que cumplan esas condiciones sin que el cliente tenga que aprobar cada transacción por separado.
No se trata de un acceso sin restricciones para agentes de IA autónomos. Es un ejemplo ya existente de cómo pueden definirse y hacerse cumplir los permisos financieros.
El Consumer Data Right de Australia sigue un enfoque afín para compartir información. Los servicios acreditados pueden recibir datos financieros específicos cuando los consumidores autorizan la conexión. Es principalmente un marco de intercambio de datos, no un permiso general para que los agentes realicen transacciones.
Singapur ha estudiado la cuestión de forma más directa en relación con los agentes de IA.
En julio de 2026, la Autoridad Monetaria de Singapur publicó Safeguards for Agentic Finance at Runtime, desarrollado mediante una iniciativa del sector.
El marco examina cómo deben autorizarse los agentes, cuándo se necesita supervisión humana y qué registros deben conservarse cuando se producen acciones importantes.
El documento expone cómo se autorizan las acciones de los agentes, cómo se activa la supervisión humana y qué se registra en el momento de cada decisión.
El marco no significa que todos los bancos de Singapur hayan adoptado los mismos controles. Plantea un enfoque para gestionar la actividad de los agentes en los sistemas financieros.
Estos países tienen marcos regulatorios distintos y no existe un enfoque internacional único sobre los agentes de IA personales. Aun así, sus sistemas de acceso financiero ofrecen ejemplos útiles de cómo los servicios externos pueden operar dentro de permisos definidos.
Para saber más: Bank of England, Artificial Intelligence in UK Financial Services 2026, 26 de octubre. Australian Consumer Data Right. MAS, Safeguards for Agentic Finance at Runtime.
El piloto de pagos de Visa en octubre muestra otro enfoque
El 20 de octubre, Visa, BILL y Billtrust anunciaron un piloto en funcionamiento en el que agentes de IA autenticados pueden completar pagos aprobados de facturas comerciales a través de portales de proveedores.
Según las empresas, el sistema utiliza identidades de agente reconocidas, credenciales de pago tokenizadas y controles vinculados a instrucciones de pago ya aprobadas por el comprador.
Así se evita entregar al agente las credenciales de inicio de sesión habituales del comprador en el portal del proveedor.
Lo que el agente puede hacer tiene un límite importante. No elige por su cuenta qué facturas pagar. Ejecuta los pagos admisibles después de que el comprador los haya aprobado.
Visa afirma que se están procesando transacciones con compradores y proveedores participantes. Son resultados comunicados por las propias empresas sobre un piloto limitado, no una prueba independiente de que el enfoque esté listo para un uso sin restricciones.
El piloto ofrece una comparación útil con el acceso bancario directo. Los sistemas participantes reconocen al agente, y su actividad está vinculada a un pago aprobado concreto y no a un acceso general a una cuenta.
Fuente: Visa, Trusted AI-agent payment pilot with BILL and Billtrust, 20 de octubre de 2026.
La responsabilidad legal sigue siendo una cuestión clave en la actividad financiera delegada
Incluso con un permiso formal, las transacciones financieras pueden salir mal.
Un agente podría malinterpretar la instrucción de un cliente, usar datos de pago incorrectos o actuar sobre información manipulada.
Cuando eso ocurre, la responsabilidad depende de lo que autorizó el cliente, de lo que hizo realmente el servicio, de los acuerdos entre las partes y de la legislación aplicable.
Un gobernador de la Reserva Federal, en un discurso publicado por el Banco de Pagos Internacionales, señaló la autenticación, la responsabilidad legal y el fraude como retos importantes de los pagos realizados por agentes de IA.
El proyecto de regulación canadiense sobre banca impulsada por el consumidor también aborda la responsabilidad legal y las obligaciones de las organizaciones participantes. Las recomendaciones de Payments Canada del 26 de octubre piden responsabilidades claras y procesos de resolución de disputas antes de que se amplíe la iniciación de pagos.
No existe una única norma de responsabilidad establecida públicamente que cubra todas las transacciones de agentes de IA, todas las entidades financieras y todas las jurisdicciones.
La cuestión se complica cuando un cliente da a una aplicación un permiso continuado para actuar, en lugar de aprobar cada transacción por separado.
La investigación anterior sobre la banca estadounidense analizó las dificultades que pueden surgir cuando los clientes comparten sus credenciales con agentes. El marco que Canadá está desarrollando añade otra pregunta: ¿cómo debe gestionarse la responsabilidad cuando un servicio de terceros actúa a través de una conexión financiera aprobada formalmente?
Lo que dejan claro los acontecimientos de octubre
Los anuncios recientes ofrecen una imagen más clara de cómo responden las entidades financieras a los agentes de IA de terceros.
Grandes bancos de Estados Unidos y de Canadá han comunicado o confirmado restricciones al acceso de agentes a servicios autenticados. RBC ha explicado públicamente su decisión, y otros bancos canadienses han descrito sus propias políticas.
Entre las preocupaciones que declaran figuran la seguridad, la privacidad, la prevención del fraude y la necesidad de una autorización y una supervisión adecuadas. Bloomberg también informó de un memorando interno de RBC que calificaba estos agentes de riesgo inaceptable para los clientes, aunque el memorando no se ha publicado.
En paralelo a estas decisiones bancarias, el marco canadiense de banca impulsada por el consumidor sigue avanzando. El Gobierno está definiendo las reglas para el acceso seguro de terceros, mientras que la Oficina de Competencia y Payments Canada han presentado recomendaciones sobre su desarrollo futuro.
En el plano internacional, los mecanismos de banca abierta existentes, la encuesta del Banco de Inglaterra, el trabajo de Singapur sobre salvaguardas para agentes y el piloto de pagos de Visa muestran cómo las entidades financieras están adoptando la IA y explorando distintas formas de acceso controlado.
No son procesos idénticos. Algunos tienen que ver con políticas bancarias; otros, con legislación, proyectos de regulación, marcos voluntarios o pilotos comerciales.
La información pública no ofrece un relato completo de las conclusiones internas de seguridad de cada banco ni una medida fiable de las pérdidas económicas vinculadas específicamente a agentes de IA personales.
Lo que sí está claro es que las entidades financieras están prestando más atención a cómo el software autónomo accede a las cuentas de los clientes y a cómo pueden controlarse sus acciones.
¿Qué pasará ahora?
Para los clientes canadienses, el consejo inmediato es seguir las reglas vigentes de su banco sobre el acceso de terceros y el intercambio de credenciales.
Los proveedores de tecnología financiera tendrán que seguir de cerca la evolución del marco de banca impulsada por el consumidor. La acreditación, el acceso seguro mediante API, los requisitos de consentimiento y las futuras reglas sobre acceso de escritura ayudarán a determinar qué servicios pueden ofrecer.
Por su parte, los bancos y los reguladores tienen trabajo por delante mientras Canadá pasa de la legislación y los proyectos de reglas a conexiones de datos financieros en funcionamiento y, posiblemente, a capacidades de transacción más amplias.
Las restricciones de octubre fijan límites al acceso directo de los agentes. Por otro lado, el trabajo regulatorio y las iniciativas del sector de pagos abordan cómo los servicios aprobados pueden acceder a información financiera o realizar acciones específicas.
Ninguno de los dos procesos determina cómo tratará cada banco a los agentes autónomos en el futuro.
Los sistemas financieros necesitan saber a quién representa un agente, qué tiene permiso para hacer y si la acción que intenta realizar entra dentro de ese permiso.
Ese requisito se aplica tanto si un servicio usa automatización convencional como si usa un agente de IA.
Referencias y lecturas adicionales
- Royal Bank of Canada, Understanding third-party AI agents and your RBC banking. 27 de octubre de 2026. Explicación oficial de RBC sobre las restricciones a los agentes de IA personales.
- Bloomberg, via The Star, Royal Bank of Canada to block AI agents, calling out ‘unacceptable’ client risk. 28 de octubre de 2026. Información de Bloomberg reproducida por The Star sobre la decisión de RBC y un memorando interno.
- Global News, AI agents banned by several of Canada’s biggest banks as fears grow. 28 de octubre de 2026. Declaraciones de grandes bancos canadienses.
- Department of Justice Canada, Consumer-Driven Banking Act (2026). Sancionada el 26 de marzo de 2026. La ley vigente que sustituye a la anterior ley de 2024.
- Department of Finance Canada, Proposed Consumer-Driven Banking Regulations. 26 de junio de 2026. Proyecto de reglas sobre acreditación, seguridad, responsabilidad legal y acceso de terceros.
- Competition Bureau Canada, Consultation on the Draft Consumer-Driven Banking Regulations. 23 de octubre de 2026. Recomendaciones sobre el acceso de escritura, la competencia y una regulación proporcionada.
- Payments Canada, Recommendations for Canada’s Consumer-Driven Banking Framework. 26 de octubre de 2026. Consideraciones sobre seguridad, iniciación de pagos, responsabilidad legal y resolución de disputas.
- Bank of England and Financial Conduct Authority, Artificial Intelligence in UK Financial Services 2026. 26 de octubre de 2026. Encuesta con 196 empresas participantes, 105 de las cuales completaron el cuestionario íntegro, sobre el despliegue y la autonomía de los agentes de IA.
- Australian Treasury, Consumer Data Right. Información oficial del Gobierno sobre el marco Consumer Data Right para el intercambio de datos acreditado y el consentimiento de los consumidores.
- Monetary Authority of Singapore, Safeguards for Agentic Finance at Runtime. Julio de 2026. Marco desarrollado por el sector sobre la autorización de agentes, la supervisión humana y el registro de decisiones.
- Visa, AI-agent payment pilot with BILL and Billtrust. 20 de octubre de 2026. Piloto comunicado para ejecutar pagos aprobados de facturas comerciales mediante agentes autenticados.
- Federal Reserve Governor Christopher J. Waller, Payments in the age of AI agents. Discurso publicado por el Banco de Pagos Internacionales, 5 de octubre de 2026. Señala la autenticación, la responsabilidad legal y el fraude como retos de los pagos realizados por agentes de IA.
- TechiesJournal, AI Agents and Bank Accounts: What Banks Have Observed. (en inglés) 25 de octubre de 2026. Investigación anterior sobre las restricciones de la banca estadounidense y la actividad comunicada.
Fecha de cierre de la revisión de fuentes: 31 de octubre de 2026.