

క్యాలెండర్లో ఎవరూ గుర్తించని క్షణం
గత ముప్పై రోజుల్లో, ఇన్ఫ్రాస్ట్రక్చర్ బృందాలు TLS ఎన్క్రిప్షన్ను ఎలా ఆలోచించాలి అనే దానిలో ఏదో నిశ్శబ్దంగా మారిపోయింది. ఒక Java రిలీజ్ హైబ్రిడ్ పోస్ట్-క్వాంటమ్ క్రిప్టోగ్రఫీని డిఫాల్ట్గా మార్చింది. ఒక స్టాండర్డ్స్ బాడీ అది ఎలా పనిచేస్తుందో అధికారికంగా నిర్వచించింది. ఒక ఫెడరల్ కంప్లయన్స్ గడువు వచ్చేసింది. మరియు అకస్మాత్తుగా, రీసెర్చ్-డిపార్ట్మెంట్ పనిలా అనిపించిన ఒక టెక్నాలజీ, ఇన్ఫ్రాస్ట్రక్చర్ మరియు సెక్యూరిటీ బృందాలు నిజంగా వ్యవహరించాల్సిన విషయంగా మారింది.
ఎవరూ ప్రెస్ కాన్ఫరెన్స్ నిర్వహించలేదు. వెండర్ ర్యాలీ ఏమీ జరగలేదు. కానీ పోస్ట్-క్వాంటమ్ క్రిప్టోగ్రఫీ చుట్టూ ఉన్న సంభాషణ “ఎప్పుడో మనం దీని గురించి ఆలోచించాలి” నుండి “మీ సంస్థ కంప్లయన్స్ స్థితి బహుశా ఇప్పుడే మారి ఉండవచ్చు, మీరు గమనించి ఉండకపోవచ్చు” అనే దానికి మారింది.
ఈ ఆర్టికల్ ఇన్ఫ్రాస్ట్రక్చర్ ప్రొఫెషనల్స్, సెక్యూరిటీ బృందాలు మరియు TLS, సర్టిఫికేట్ మేనేజ్మెంట్ లేదా కంప్లయన్స్ గడువులతో సంబంధం ఉన్న ఎవరికైనా ఉద్దేశించినది. ఇది ఇప్పుడే ఏమి జరిగింది, అది మీకు ఎందుకు ముఖ్యం, మరియు వాస్తవికమైన తదుపరి దశలు ఎలా ఉంటాయో కవర్ చేస్తుంది.
ఈ నెలలో నిజంగా ఏమి జరిగింది
ఆగస్టు మరియు సెప్టెంబర్ 2026లో మూడు వేర్వేరు సంఘటనలు ఏకకాలంలో జరిగాయి, ఒక్కొక్కటీ విడిగా చిన్నవే. కలిసి, అవి “దీన్ని తర్వాత చూసుకుందాం” అనే మార్గాన్ని మూసివేశాయి.
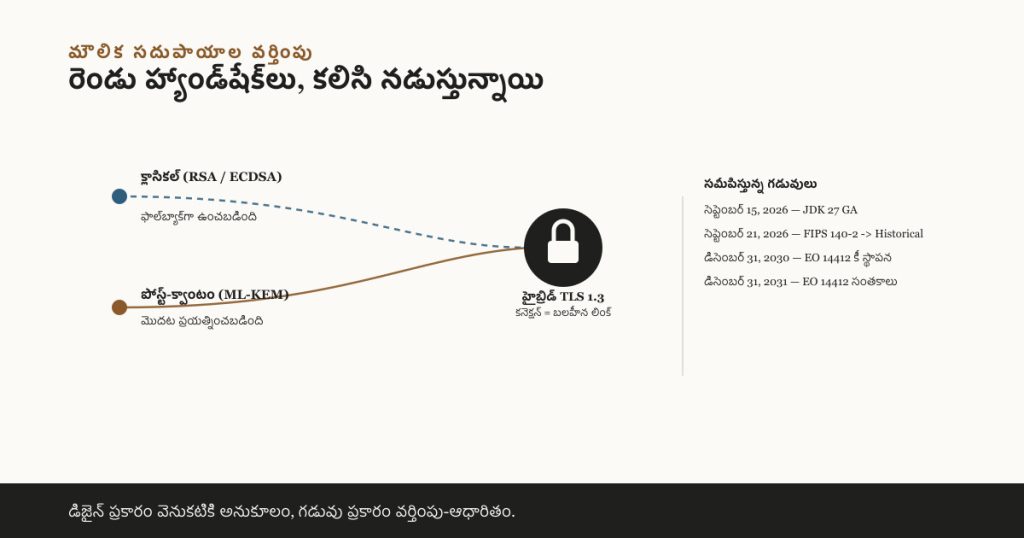
JDK 27 GA డిఫాల్ట్గా హైబ్రిడ్ పోస్ట్-క్వాంటమ్ TLS ను ఎంచుకుంది. సెప్టెంబర్ 15న, Java Development Kit వెర్షన్ 27, TLS కనెక్షన్ల కోసం డిఫాల్ట్గా హైబ్రిడ్ పోస్ట్-క్వాంటమ్ క్రిప్టోగ్రఫీని ఎనేబుల్ చేసి జనరల్ అవైలబిలిటీలోకి ప్రవేశించింది. అంటే JDK 27 లేదా తర్వాతి వెర్షన్పై నడిచే ప్రతి Java అప్లికేషన్, క్లాసికల్ RSA/ECDSA మరియు పోస్ట్-క్వాంటమ్ అల్గారిథమ్లు రెండింటినీ ఒకేసారి ఉపయోగించి సర్వర్లతో నెగోషియేట్ చేయడానికి ప్రయత్నిస్తుంది. సర్వర్ ఇంకా పోస్ట్-క్వాంటమ్కు మద్దతు ఇవ్వకపోతే క్లాసికల్ అల్గారిథమ్లు ఫాల్బ్యాక్గా ఉంటాయి. పోస్ట్-క్వాంటమ్ వాటిని మొదట ప్రయత్నిస్తారు. ఇది ఆప్ట్-ఇన్ ఫ్లాగ్ కాదు. ఇది డిఫాల్ట్ ప్రవర్తన.
RFC 10024 హైబ్రిడ్ పోస్ట్-క్వాంటమ్ TLS ఎలా పనిచేస్తుందో అధికారికంగా నిర్వచించింది. ఆగస్టులో, ఇంటర్నెట్ ఇంజినీరింగ్ టాస్క్ ఫోర్స్, క్లయింట్లు మరియు సర్వర్లు పోస్ట్-క్వాంటమ్ అల్గారిథమ్లను ఎలా నెగోషియేట్ చేస్తాయో ఖచ్చితంగా నిర్వచించే స్టాండర్డ్ను ప్రచురించింది. ఇది హైబ్రిడ్ PQC ను “కొందరు వెండర్లు ప్రయోగిస్తున్న విషయం” నుండి “ఇంటర్నెట్కు ఇప్పుడు ఒక స్టాండర్డ్ ఉంది” అనే దానికి మార్చింది. JDK క్లయింట్లను నిర్వహించాల్సిన ఇన్ఫ్రాస్ట్రక్చర్ నడిపే సంస్థలు — అది మీ స్వంత అప్లికేషన్లు అయినా కస్టమర్-ఫేసింగ్ సర్వీసులు అయినా — మీరు ప్లాన్ చేసినా చేయకపోయినా, ఈ కొత్త అల్గారిథమ్లను ఉపయోగించే TLS హ్యాండ్షేక్లను చూస్తాయి.
సెప్టెంబర్ 21న FIPS 140-2 Historical స్థితికి మారింది. US నేషనల్ ఇన్స్టిట్యూట్ ఆఫ్ స్టాండర్డ్స్ అండ్ టెక్నాలజీ (NIST), రెండు దశాబ్దాలుగా చాలా ఎంటర్ప్రైజ్ సెక్యూరిటీ ఇన్ఫ్రాస్ట్రక్చర్ను పాలించిన క్రిప్టోగ్రఫీ స్టాండర్డ్ అయిన FIPS 140-2 ను అధికారికంగా Historical గా తిరిగి వర్గీకరించింది. FIPS స్టాండర్డ్స్ కింద పనిచేయాల్సిన సంస్థలు — ప్రభుత్వ ఏజెన్సీలు, ఫెడరల్ కాంట్రాక్టర్లు, కాంట్రాక్ట్ కింద సున్నితమైన డేటాను నిర్వహించే సంస్థలు — ఇప్పుడు FIPS 140-3 కు మారడానికి గడువులను ఎదుర్కొంటున్నాయి. ఆ మైగ్రేషన్ మార్గంలో ఇప్పుడు పోస్ట్-క్వాంటమ్ క్రిప్టోగ్రాఫిక్ అల్గారిథమ్లు కూడా ఉన్నాయి.
ఈ మూడు సంఘటనలు వేర్వేరు కథలు కావు. ఇవి మూడు వేర్వేరు కోణాల నుండి చెప్పబడిన ఒకే కథ: పోస్ట్-క్వాంటమ్ క్రిప్టోగ్రఫీని ఫ్యూచర్-ప్రూఫింగ్గా చూడటం మానేసి, గడువులతో కూడిన కంప్లయన్స్ అవసరంగా ఇన్ఫ్రాస్ట్రక్చర్ ప్రపంచం చూడటం మొదలుపెట్టింది.
పోస్ట్-క్వాంటమ్ క్రిప్టోగ్రఫీ ఎందుకు ఉంది మరియు ఇది ఇప్పుడు ఎందుకు ముఖ్యం
ఆధునిక ఇంటర్నెట్ సెక్యూరిటీ, ఈనాటి కంప్యూటర్లతో వెరిఫై చేయడం సులభమైనవి కానీ లెక్కించడానికి అసాధ్యమైన అల్గారిథమ్లపై ఆధారపడి ఉంటుంది. మీ TLS సర్టిఫికేట్లోని పబ్లిక్ కీ మరియు మీ డేటాను రక్షించే క్లాసికల్ ఎన్క్రిప్షన్ మెథడ్లు — RSA కోసం పెద్ద-సంఖ్య ఫ్యాక్టరైజేషన్, ECDSA కోసం ఎలిప్టిక్-కర్వ్ డిస్క్రీట్ లాగరిథమ్లు వంటి — గణిత సమస్యలపై ఆధారపడతాయి, వీటిని పరిష్కరించడానికి మనం కలిగి ఉన్న వేగవంతమైన క్లాసికల్ కంప్యూటర్లతో కూడా వేల సంవత్సరాలు పడతాయి.
తగినంత శక్తివంతమైన క్వాంటమ్ కంప్యూటర్ ఆ సమస్యలను గంటల్లో పరిష్కరించగలదు. ఒకటి ఇంకా ఉనికిలో లేదు. కానీ క్రిప్టోగ్రఫీ నిపుణులు, నేషనల్ సెక్యూరిటీ ఏజెన్సీలు మరియు స్టాండర్డ్స్ బాడీలు, అలాంటి కంప్యూటర్ చివరికి ఉనికిలోకి వస్తుందనే ఊహను ఒక వర్కింగ్ అజంప్షన్గా అంగీకరించాయి. టైమ్లైన్ అనిశ్చితంగా ఉంది — కొన్ని అంచనాల ప్రకారం పది సంవత్సరాలు, మరికొన్ని ఇరవై లేదా ముప్పై సంవత్సరాలు అంటాయి. ఈ అనిశ్చితి నిజంగా ముఖ్యమైన విషయం కాదు. మీ వద్ద దశాబ్దాల పాటు రహస్యంగా ఉండాల్సిన డేటా ఉంటే, ఆ కాలవ్యవధిలో క్వాంటమ్ కంప్యూటర్ ఆచరణీయంగా మారితే, ఈరోజు పనిచేసే ఎన్క్రిప్షన్ రేపు నిరుపయోగంగా మారవచ్చు.
పోస్ట్-క్వాంటమ్ క్రిప్టోగ్రఫీ అనేది పెద్ద క్వాంటమ్ కంప్యూటర్ ఉన్నప్పటికీ పరిష్కరించడం కష్టంగా మిగిలిపోయే అల్గారిథమ్ల కుటుంబం. NIST 2022లో ఒక స్టాండర్డైజేషన్ ప్రాసెస్ను పూర్తి చేసింది, ఈ అవసరాన్ని తీర్చే అనేక అభ్యర్థులను గుర్తించింది. ఈ అల్గారిథమ్లు ఇప్పుడు వాడటానికి సిద్ధంగా ఉన్నాయి.
ఇది అకస్మాత్తుగా ముఖ్యమవడానికి కారణం క్వాంటమ్ కంప్యూటర్లు వచ్చేశాయని కాదు. ప్రభుత్వాలు మరియు స్టాండర్డ్స్ బాడీలు ఇంకా వేచి ఉండకూడదని నిర్ణయించుకోవడమే కారణం.
జూన్ 22, 2026న, US ఫెడరల్ ప్రభుత్వం Executive Order 14412 ను జారీ చేసింది, “Securing the Nation Against Advanced Cryptographic Attacks.” ఇది ఫెడరల్ ఏజెన్సీల హై-వాల్యూ మరియు హై-ఇంపాక్ట్ సిస్టమ్లు పోస్ట్-క్వాంటమ్ కీ ఎస్టాబ్లిష్మెంట్కు మద్దతు ఇవ్వడానికి డిసెంబర్ 31, 2030 ను గడువుగా, మరియు పోస్ట్-క్వాంటమ్ డిజిటల్ సిగ్నేచర్ల కోసం డిసెంబర్ 31, 2031 ను నిర్దేశిస్తుంది. ఆ తేదీలు దూరంగా అనిపించవచ్చు, కానీ ఆర్డర్ యొక్క సొంత ఇంప్లిమెంటేషన్ గైడెన్స్ — OMB Memorandum M-26-15 — సంతకం చేసిన సుమారు 90 రోజుల తర్వాత, అంటే సెప్టెంబర్ 20, 2026 ప్రాంతంలో రావాల్సి ఉంది, అందుకే ఏజెన్సీలు మరియు వాటి కాంట్రాక్టర్లు ఇప్పుడే ఈ పనిని స్కోప్ చేస్తున్నారు, వేచి ఉండటం లేదు. యూరోపియన్ యూనియన్ యొక్క టెలికమ్యూనికేషన్స్ సూపర్వైజర్లు వేరుగా, సంస్థలు 2026 చివరి నాటికి అంచనా వేసి పరివర్తనను ప్రారంభించాలని కోరారు. FIPS 140-2పై నిరవధికంగా ఉండే ఎంపికను NIST సంస్థలకు ఇవ్వలేదు. మరియు ఇప్పుడు, ప్రపంచవ్యాప్తంగా Java అప్లికేషన్ల డిఫాల్ట్ ప్రవర్తనగా JDK 27 ఉండటంతో, ఆ అప్లికేషన్లకు సేవలందించే ఇన్ఫ్రాస్ట్రక్చర్, ఆ ఇన్ఫ్రాస్ట్రక్చర్ బృందాలు ప్లాన్ చేసినా చేయకపోయినా పోస్ట్-క్వాంటమ్ అల్గారిథమ్లకు మద్దతు ఇవ్వడం వైపు నెట్టబడుతోంది.
పక్కపక్కన పెట్టి చూస్తే, ఇప్పుడు ముఖ్యమైన గడువులు ఇలా కనిపిస్తాయి:
| అవసరం | ఇది ఎవరికి వర్తిస్తుంది | గడువు |
|---|---|---|
| FIPS 140-2 వాలిడేషన్లు Historical స్థితికి మారడం | కొత్త క్రిప్టోగ్రాఫిక్ మాడ్యూల్స్ను సేకరించే లేదా వాలిడేట్ చేసే ఎవరైనా | సెప్టెంబర్ 21, 2026 |
| EO 14412 కోసం OMB M-26-15 ఇంప్లిమెంటేషన్ గైడెన్స్ | ఫెడరల్ ఏజెన్సీలు | ~సెప్టెంబర్ 20, 2026 (సంతకం చేసిన 90 రోజుల తర్వాత) |
| EU టెలికం PQC అంచనా మరియు పరివర్తన ప్రారంభం | EU టెలికమ్యూనికేషన్స్ ఆపరేటర్లు | 2026 చివరి నాటికి |
| EO 14412 — పోస్ట్-క్వాంటమ్ కీ ఎస్టాబ్లిష్మెంట్ | ఫెడరల్ హై-వాల్యూ మరియు హై-ఇంపాక్ట్ సిస్టమ్లు | డిసెంబర్ 31, 2030 |
| EO 14412 — పోస్ట్-క్వాంటమ్ డిజిటల్ సిగ్నేచర్లు | ఫెడరల్ హై-వాల్యూ మరియు హై-ఇంపాక్ట్ సిస్టమ్లు | డిసెంబర్ 31, 2031 |
ఇది వెండర్-డ్రివెన్ ట్రెండ్ కాదు. ఇది స్టాండర్డ్స్-డ్రివెన్ మరియు కంప్లయన్స్-డ్రివెన్ వాస్తవికత.
ఇది నిజంగా ఎవరిని ప్రభావితం చేస్తుంది
మీ సంస్థ కింది వాటిలో దేనినైనా నడిపిస్తే, పోస్ట్-క్వాంటమ్ క్రిప్టోగ్రఫీ ఇప్పుడు భవిష్యత్ పరిగణన కాదు, ఆచరణాత్మక ఆందోళన:
మీరు Java అప్లికేషన్లను నిర్వహిస్తున్నారు లేదా JDK పై నడిచే ప్లాట్ఫారమ్ను వాడుతున్నారు. ఆ అప్లికేషన్లు వెర్షన్ 27 లేదా తర్వాతిదానికి మారినప్పుడు, అవి పోస్ట్-క్వాంటమ్ TLS కనెక్షన్లను ప్రయత్నిస్తాయి. మీ ఇన్ఫ్రాస్ట్రక్చర్ దాని అర్థం ఏమిటో మరియు మీ TLS లైబ్రరీలు మరియు నెట్వర్క్ అప్లయన్సులు దానికి మద్దతు ఇస్తాయో లేదో అర్థం చేసుకోవాలి.
మీరు FIPS కంప్లయన్స్ను తీర్చాల్సిన ఇన్ఫ్రాస్ట్రక్చర్ను ఆపరేట్ చేస్తున్నారు. మీ ప్రస్తుత FIPS 140-2 కంప్లయన్స్ కథ ఇప్పుడు నిర్వచించిన ఎండ్-ఆఫ్-లైఫ్ మార్గంలో ఉంది. FIPS 140-3 మరియు పోస్ట్-క్వాంటమ్ మెథడ్లకు పరివర్తన ఇక ఐచ్ఛిక సమయం కాదు — దీనికి గడువు ఉంది.
మీరు సెక్యూరిటీ లేదా ఇన్ఫ్రాస్ట్రక్చర్ కంప్లయన్స్ ఆందోళనగా ఉన్న పాత్రల్లో పనిచేస్తున్నారు: గవర్నమెంట్ కాంట్రాక్టింగ్, హెల్త్కేర్, ఫైనాన్షియల్ సర్వీసెస్, లేదా రెగ్యులేటరీ అవసరాలు మీ టెక్నాలజీ ఎంపికలను నియంత్రించే ఏదైనా ఇండస్ట్రీ. మీ రెగ్యులేటర్ లేదా కస్టమర్కు పోస్ట్-క్వాంటమ్ మైగ్రేషన్ ఉందని తెలుస్తోంది, మరియు ప్రశ్నలు రావడం మొదలైంది.
మీరు క్లయింట్ అప్లికేషన్లు కనెక్ట్ అయ్యే TLS లైబ్రరీలు, లోడ్ బ్యాలెన్సర్లు, API గేట్వేలు లేదా సర్టిఫికేట్ మేనేజ్మెంట్ ఇన్ఫ్రాస్ట్రక్చర్ను నిర్వహిస్తున్నారు. క్లయింట్లు — ముఖ్యంగా Java క్లయింట్లు — పోస్ట్-క్వాంటమ్ అల్గారిథమ్లను అభ్యర్థించడం మొదలుపెడతాయి. మీ సొంత స్ట్రాటజీ ఇంకా నిర్ణయించబడకపోయినా, మీ సిస్టమ్లు ఆ రిక్వెస్ట్లను బ్రేక్ కాకుండా నిర్వహించాలి.
మీ సంస్థ Java వర్క్లోడ్లను నడపకపోతే, FIPS కంప్లయన్స్ అవసరాలు లేకపోతే, మరియు థర్డ్-పార్టీ అప్లికేషన్లకు ఇన్ఫ్రాస్ట్రక్చర్గా పనిచేయకపోతే, పోస్ట్-క్వాంటమ్ క్రిప్టోగ్రఫీ చివరికి ఇప్పటికీ ముఖ్యమైనదే, కానీ మీ టైమ్లైన్ నెలలు కాకుండా బహుశా సంవత్సరాల్లో కొలవబడుతుంది.
మీరు నిజంగా అర్థం చేసుకోవాల్సింది: తెలుసుకోవడం vs. వాడటం vs. నైపుణ్యం సాధించడం
తెలుసుకోవడం. పోస్ట్-క్వాంటమ్ క్రిప్టోగ్రఫీ అనేది క్వాంటమ్ కంప్యూటర్లకు వ్యతిరేకంగా కూడా సురక్షితంగా ఉండే అల్గారిథమ్ల సమూహం అని, JDK 27 వంటి ప్రధాన ప్లాట్ఫారమ్లు ఇప్పుడు హైబ్రిడ్ పోస్ట్-క్వాంటమ్ TLS కు (ఇది క్లాసికల్ మరియు పోస్ట్-క్వాంటమ్ అల్గారిథమ్లు రెండింటినీ కలిపి వాడుతుంది) డిఫాల్ట్గా మారుతున్నాయని, మరియు ఫెడరల్ మరియు యూరోపియన్ సంస్థలకు రెగ్యులేటరీ గడువులు ఇప్పుడు నిజమైన పరిమితులు, భవిష్యత్ ప్రణాళిక కాదు అని మీరు అర్థం చేసుకోవాలి.
పోస్ట్-క్వాంటమ్ అల్గారిథమ్లు ఎలా పనిచేస్తాయో గణితాన్ని మీరు అర్థం చేసుకోవాల్సిన అవసరం లేదు. క్రిప్టోగ్రఫీని మీరు స్వయంగా చేయాల్సిన అవసరం లేదు. ఈ మార్పు జరుగుతోందని, మీ ఇన్ఫ్రాస్ట్రక్చర్ ఈ అల్గారిథమ్లను వాడే TLS హ్యాండ్షేక్లను ఎదుర్కోవచ్చని, మరియు మీ కంప్లయన్స్ పరిస్థితి మారి ఉండవచ్చని మీరు తెలుసుకోవాలి.
వాడటం. మీరు Java అప్లికేషన్లకు సేవలందించే ఇన్ఫ్రాస్ట్రక్చర్ను నిర్వహిస్తుంటే, లేదా మీ సంస్థ FIPS కంప్లయన్స్ అవసరాలకు లోబడి ఉంటే, మీకు ఆచరణాత్మక వర్కింగ్ నాలెడ్జ్ కావాలి. అంటే:
మీ TLS లైబ్రరీలు హైబ్రిడ్ పోస్ట్-క్వాంటమ్ అల్గారిథమ్లకు మద్దతు ఇస్తాయో లేదో అర్థం చేసుకోవడం. చాలా ఆధునిక వెర్షన్లు మద్దతు ఇస్తాయి — OpenSSL, BoringSSL, Java యొక్క బిల్ట్-ఇన్ JSSE, మరియు చాలా క్లౌడ్ ప్లాట్ఫారమ్ TLS స్టాక్లు మద్దతును జోడించాయి — కానీ “చాలా” అనేది “మీది” కి సమానం కాదు. దీనికి డాక్యుమెంటేషన్ చెక్ చేయడం మరియు బహుశా టెస్టింగ్ అవసరం.
మీ లోడ్ బ్యాలెన్సర్లు, API గేట్వేలు లేదా రివర్స్ ప్రాక్సీలు క్రాష్ కాకుండా లేదా కనెక్షన్లను డ్రాప్ చేయకుండా పోస్ట్-క్వాంటమ్ TLS హ్యాండ్షేక్లను హ్యాండిల్ చేయగలవని ఎలా వెరిఫై చేయాలో తెలుసుకోవడం. హైబ్రిడ్ TLS బ్యాక్వర్డ్ కంపాటిబుల్ — పోస్ట్-క్వాంటమ్ అల్గారిథమ్లకు మద్దతు లేని సర్వర్లు ఇప్పటికీ పనిచేస్తాయి — కానీ మీ నిర్దిష్ట ఇన్ఫ్రాస్ట్రక్చర్ హ్యాండ్షేక్లపై చిక్కుకోదని మీకు నమ్మకం కావాలి.
మీ సంస్థ యొక్క FIPS కంప్లయన్స్ స్థితి మరియు టైమ్లైన్ను అర్థం చేసుకోవడం. మీరు FIPS 140-2పై ఉంటే, మైగ్రేట్ చేయడానికి మీకు గడువు ఉంది. లేకపోతే, మీకు కంప్లయన్స్ అత్యవసరత లేదు, కానీ పోస్ట్-క్వాంటమ్ అల్గారిథమ్లను అడుగుతున్న క్లయింట్లను మీరు ఇప్పటికీ నిర్వహించాల్సి ఉంటుంది.
నైపుణ్యం సాధించడం. కంప్లయన్స్ అవసరాలకు లోబడిన సంస్థ కోసం మీరు TLS ఇన్ఫ్రాస్ట్రక్చర్ను డిజైన్ చేస్తుంటే, లేదా మీరు క్రిప్టోగ్రాఫిక్ స్ట్రాటజీకి బాధ్యత వహించే సెక్యూరిటీ ఆర్కిటెక్ట్ అయితే, హైబ్రిడ్ PQC అడాప్షన్ టైమ్లైన్లు, సర్టిఫికేట్ మేనేజ్మెంట్ ప్రభావాలు (పోస్ట్-క్వాంటమ్ సర్టిఫికేట్లు పెద్దవిగా ఉంటాయి, ఇది కొన్ని సిస్టమ్లను ప్రభావితం చేస్తుంది), వేర్వేరు అల్గారిథమ్ల పనితీరు లక్షణాలు, మరియు మైగ్రేషన్ సీక్వెన్సింగ్ (ఏ భాగాలు మొదట మారతాయి, పరివర్తన సమయంలో బ్యాక్వర్డ్ కంపాటిబిలిటీని ఎలా నిర్వహించాలి) మధ్య ట్రేడ్-ఆఫ్లను మీరు అర్థం చేసుకోవాలి.
మీరు మొదట తెలుసుకోవాల్సింది
పోస్ట్-క్వాంటమ్ క్రిప్టోగ్రఫీ గురించి ఏమి చేయాలో నిర్ణయించే ముందు, ఈ సందర్భంలో “హైబ్రిడ్” అంటే ఏమిటో అర్థం చేసుకోండి. హైబ్రిడ్ పోస్ట్-క్వాంటమ్ TLS అంటే క్లయింట్ మరియు సర్వర్ ఒకే హ్యాండ్షేక్లో క్లాసికల్ అల్గారిథమ్లను (RSA, ECDSA) మరియు పోస్ట్-క్వాంటమ్ అల్గారిథమ్లను (NIST యొక్క కొత్తగా స్టాండర్డైజ్ చేసిన అల్గారిథమ్లలో ఒకటైన ML-KEM వంటివి) ఒకేసారి నెగోషియేట్ చేస్తాయి. కనెక్షన్ జంటలో బలహీనమైన అల్గారిథమ్ అంత బలంగా మాత్రమే ఉంటుంది. ఇక్కడ ఉద్దేశం బలంగా ఉండటం కాదు — క్లాసికల్ అల్గారిథమ్లు ఊహించిన దానికంటే బలహీనంగా తేలితే రక్షణ పొందటం, అదే సమయంలో పోస్ట్-క్వాంటమ్కు ఇంకా మద్దతు ఇవ్వని సిస్టమ్లతో ఇన్ఫ్రాస్ట్రక్చర్ను కంపాటిబుల్గా ఉంచటం.
ఇది “అన్ని RSA ను పోస్ట్-క్వాంటమ్ అల్గారిథమ్లతో మార్చడం” కంటే వేరు, అది ప్రస్తుత మార్గం కాదు. “పోస్ట్-క్వాంటమ్ క్రిప్టోగ్రఫీ పరిపూర్ణమైనది” అనే దాని నుండి కూడా ఇది వేరు, అది నిజం కాదు — కొత్త అల్గారిథమ్లు ఎల్లప్పుడూ కనుగొనని బలహీనతల రిస్క్ను కలిగి ఉంటాయి.
JDK 27 యొక్క డిఫాల్ట్-ఆన్ ప్రవర్తన అంటే అన్ని Java అప్లికేషన్లు తక్షణమే విరిగిపోతాయి లేదా పనిచేయడం మానేస్తాయి అని కాదని కూడా అర్థం చేసుకోండి. పోస్ట్-క్వాంటమ్ అల్గారిథమ్లకు మద్దతు ఇవ్వని సర్వర్లు JDK 27పై ఉన్న Java క్లయింట్లతో ఇప్పటికీ పనిచేస్తాయి. క్లాసికల్ అల్గారిథమ్లు ఫాల్బ్యాక్గా మిగిలి ఉంటాయి. మారేది ఏమిటంటే Java అప్లికేషన్లు పోస్ట్-క్వాంటమ్ను మొదట ప్రయత్నిస్తాయి, మరియు ఈ హ్యాండ్షేక్లు రాబోతున్నాయని ఇన్ఫ్రాస్ట్రక్చర్ బృందాలు తెలుసుకోవాలి.
ఇప్పుడు మీరు వదిలేయగలిగినది
మీరు క్రిప్టోగ్రఫీ స్పెషలిస్ట్ అయినా లేదా మీ పాత్రలో కొత్త అల్గారిథమ్లను మూల్యాంకనం చేయడం ఉండకపోతే తప్ప, ML-KEM, SLH-DSA లేదా ఇతర NIST-స్టాండర్డైజ్డ్ పోస్ట్-క్వాంటమ్ అల్గారిథమ్ల నిర్దిష్ట గణితాన్ని మీరు అర్థం చేసుకోవాల్సిన అవసరం లేదు. అవి ఏమి చేస్తాయో మరియు అవి స్టాండర్డైజ్ చేయబడ్డాయని అర్థం చేసుకోవడం సరిపోతుంది.
మీరు మీ మొత్తం సర్టిఫికేట్ ఇన్ఫ్రాస్ట్రక్చర్ను వెంటనే మార్చాల్సిన అవసరం లేదు. మీ TLS లైబ్రరీలు మద్దతు ఇస్తే హైబ్రిడ్ TLS మీ ఇప్పటికే ఉన్న సర్టిఫికేట్లు మరియు ఇన్ఫ్రాస్ట్రక్చర్తో పనిచేస్తుంది. ఇది క్రమమైన పరివర్తన, ఫోర్క్లిఫ్ట్ రీప్లేస్మెంట్ కాదు.
“పోస్ట్-క్వాంటమ్లో పూర్తిగా దిగడం” లేదా “దానిని పూర్తిగా విస్మరించడం” మధ్య మీరు ఎంచుకోవాల్సిన అవసరం లేదు. చాలా సంస్థలు మధ్యస్థ నిలుస్తాయి: ల్యాండ్స్కేప్ను అర్థం చేసుకోండి, మీ ఇన్ఫ్రాస్ట్రక్చర్లో మద్దతును వెరిఫై చేయండి, మరియు మీ కంప్లయన్స్ అవసరాలు మరియు మీ అప్లికేషన్ రిఫ్రెష్ సైకిల్స్కు అనుగుణంగా మైగ్రేషన్ షెడ్యూల్ను ప్లాన్ చేయండి.
తర్వాత మీరు ఏమి చేయాలి
మీ ప్రస్తుత TLS లైబ్రరీలు హైబ్రిడ్ పోస్ట్-క్వాంటమ్ TLS కు మద్దతు ఇస్తాయో లేదో చెక్ చేయండి. ఇది ఆచరణాత్మకమైన అర్ధగంట పరిశోధన. OpenSSL, BoringSSL, Java JSSE, మరియు AWS/Azure/Google Cloud TLS స్టాక్ల డాక్యుమెంటేషన్ మీకు నేరుగా చెప్తుంది. TLS కనెక్షన్లకు సేవలందించే ఇన్ఫ్రాస్ట్రక్చర్ను మీరు నిర్వహిస్తుంటే, మీ ప్రస్తుత స్థితిని వెరిఫై చేయండి.
మీరు Java అప్లికేషన్లను నడిపితే, మీ JDK అప్గ్రేడ్ టైమ్లైన్ను అర్థం చేసుకోండి. JDK 27 ఇప్పుడు GA గా ఉంది. అప్గ్రేడ్ షెడ్యూల్స్ మారుతూ ఉంటాయి — కొన్ని సంస్థలు ప్రతి ఆరు నెలలకు మారతాయి, మరికొన్ని సంవత్సరాలు తీసుకుంటాయి. మీ అప్లికేషన్లు డిఫాల్ట్గా JDK 27ను ఎప్పుడు ఎదుర్కొంటాయో అర్థం చేసుకోండి, మరియు దానిని ఒక ప్లానింగ్ యాంకర్గా వాడండి.
మీ సంస్థ FIPS కంప్లయన్స్కు లోబడి ఉంటే, మీ సెక్యూరిటీ లేదా కంప్లయన్స్ బృందంతో ప్రారంభించండి. ఈ గడువులు నిజమైన పరిమితులు, మరియు అవి మీ ఇన్ఫ్రాస్ట్రక్చర్ ప్లానింగ్ను నడిపించాలి, దీనికి వ్యతిరేకం కాదు. ఇన్ఫ్రాస్ట్రక్చర్ నిర్ణయాలు తీసుకునే ముందు మీ వాస్తవ కంప్లయన్స్ స్థితి మరియు టైమ్లైన్ను అర్థం చేసుకోండి.
మీరు థర్డ్-పార్టీ అప్లికేషన్లకు ఇన్ఫ్రాస్ట్రక్చర్గా పనిచేస్తుంటే, Java క్లయింట్ల నుండి పోస్ట్-క్వాంటమ్ TLS హ్యాండ్షేక్లను ఆశించడం మొదలుపెట్టండి. అన్ని Java అప్లికేషన్లు వెంటనే JDK 27కు మారవు, కానీ గణనీయమైన సంఖ్యలో మారిన తర్వాత, మీ ఇన్ఫ్రాస్ట్రక్చర్ హ్యాండ్షేక్లను సజావుగా నిర్వహించాలి. మీ ప్రస్తుత TLS సెటప్కు వ్యతిరేకంగా ఆధునిక JDK తో దీనిని టెస్ట్ చేయండి.
పోస్ట్-క్వాంటమ్ క్రిప్టోగ్రఫీ “రీసెర్చ్” నుండి “ఇన్ఫ్రాస్ట్రక్చర్ ఆందోళన” కు ఒక్క నెలలో మారింది. మీ సంస్థలో జరుగుతున్న సంభాషణలు “మనం దీని గురించి ఆలోచించాలా?” నుండి “మన నిజమైన స్థితి మరియు టైమ్లైన్ ఏమిటి?” కు మారాలి. మీ కంప్లయన్స్ అవసరాలు మరియు మీరు నిర్వహించే ప్లాట్ఫారమ్లను బట్టి సమాధానం వేర్వేరుగా ఉంటుంది, కానీ ఆ సమాధానం ఇప్పుడు ముఖ్యం.
మరింత లోతుగా చదవడానికి
- JEP 527: Post-Quantum Hybrid Key Exchange for TLS 1.3 — OpenJDK. JDK 27లో హైబ్రిడ్ పోస్ట్-క్వాంటమ్ కీ ఎక్స్ఛేంజ్ను డిఫాల్ట్గా మార్చిన ప్రపోజల్, ఏ నేమ్డ్ గ్రూపులు ఏ క్రమంలో నెగోషియేట్ చేయబడతాయో సహా. సెప్టెంబర్ 2026లో సమీక్షించబడింది.
- RFC 10024: Post-Quantum Traditional (PQ/T) Hybrid Key Agreement Mechanisms for TLS 1.3 — Internet Engineering Task Force. X25519MLKEM768, SecP256r1MLKEM768 మరియు SecP384r1MLKEM1024 హైబ్రిడ్ మెకానిజమ్లను నిర్వచించే టెక్నికల్ స్టాండర్డ్.
- NIST Post-Quantum Cryptography Standardization Project — NIST. స్టాండర్డైజ్ చేయబడిన అల్గారిథమ్లు (FIPS 203లో నిర్దేశించిన ML-KEM సహా) మరియు మైగ్రేషన్ గైడెన్స్. సెప్టెంబర్ 2026లో సమీక్షించబడింది.
- Executive Order 14412: Securing the Nation Against Advanced Cryptographic Attacks — The White House, జూన్ 22, 2026న సంతకం చేయబడింది. 2030/2031 ఫెడరల్ ట్రాన్సిషన్ గడువులను నిర్దేశిస్తుంది మరియు OMB/నేషనల్ సైబర్ డైరెక్టర్ కోఆర్డినేషన్ను నిర్దేశిస్తుంది.
- Cryptographic Module Validation Program — NIST CMVP. FIPS 140-2 Historical ట్రాన్సిషన్ మరియు FIPS 140-3 వాలిడేషన్పై అధికారిక గైడెన్స్. సెప్టెంబర్ 2026లో సమీక్షించబడింది.
మూలాలు సమీక్షించిన తేదీ: 25 సెప్టెంబర్ 2026.