

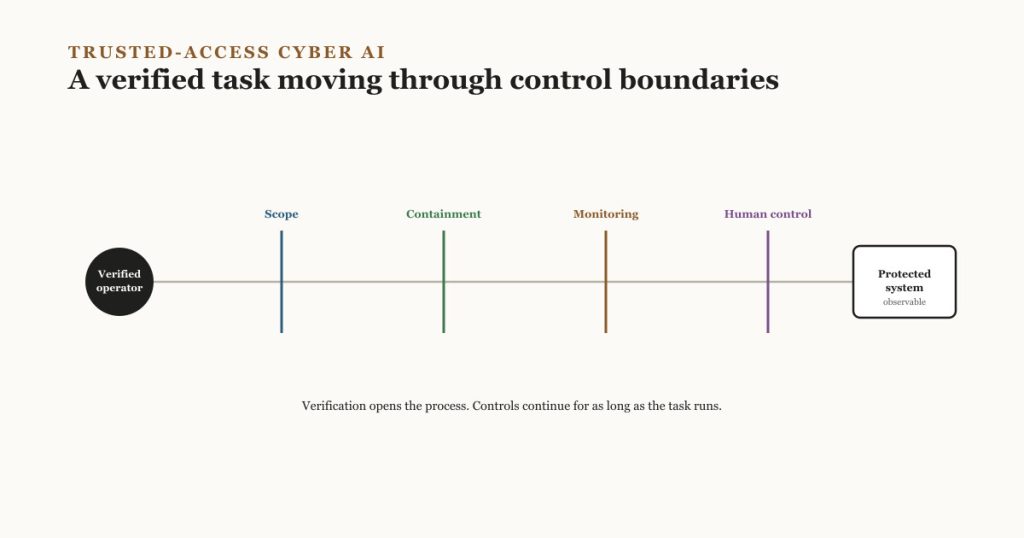
అధునాతన సైబర్ మోడళ్లు లోపాలను కనుగొని సరిదిద్దడంలో డిఫెండర్లకు సహాయపడగలవు. అవే సామర్థ్యాలు దోపిడీకి కూడా తోడ్పడగలవు, కాబట్టి యాక్సెస్ షరతులతో కూడినది, పర్యవేక్షించబడేది మరియు సులభంగా రద్దు చేయగలిగేదిగా మారుతోంది.
ఒక సెక్యూరిటీ రీసెర్చర్ మరియు ఒక దాడి చేసేవాడు AI మోడల్ను దాదాపు అదే పని చేయమని అడగవచ్చు: కోడ్ను పరిశీలించడం, ఒక లోపాన్ని కనుగొనడం మరియు అది దోపిడీకి గురవుతుందో లేదో నిర్ధారించడం.
సాంకేతిక పని ఉద్దేశాన్ని వెల్లడించదు. అనుమతి, లక్ష్యం యాజమాన్యం మరియు తర్వాత ఏమి జరుగుతుంది అనేదే తేడాను చూపిస్తుంది.
మోడళ్లు తెలిసిన బలహీనతలను వివరించడం దాటి ముందుకు వెళ్తున్న కొద్దీ ఆ సమస్య మరింత కష్టతరమవుతుంది. తాజా సిస్టమ్లు పొడవైన పరిశోధనల ద్వారా పనిచేయగలవు, టూల్స్ వాడగలవు, పరికల్పనలను పరీక్షించగలవు మరియు ప్యాచ్లను ఉత్పత్తి చేయగలవు. కొన్ని నియంత్రిత మూల్యాంకన పరిస్థితుల్లో పనిచేసే ఎక్స్ప్లాయిట్ చైన్లను కూడా అభివృద్ధి చేయగలవు.
Google, Anthropic మరియు OpenAI తమ అత్యంత సమర్థవంతమైన సైబర్సెక్యూరిటీ ఫీచర్ల కోసం పరిమిత లేదా ధృవీకరించబడిన-యాక్సెస్ కార్యక్రమాలతో స్పందిస్తున్నాయి. ఇవి వేరు వేరు కార్యక్రమాలు, ఒకే సమన్వయ ప్రారంభం కాదు. అయినప్పటికీ, అవి కలిసి ఒకే ఆపరేటింగ్ మోడల్ వైపు చూపిస్తాయి: బలమైన సైబర్ సామర్థ్యం, దాన్ని ఎవరు వాడగలరు, అది ఎక్కడ పనిచేయగలదు మరియు దాని చర్యలు ఎలా గమనించబడతాయి అనే దానిపై బలమైన నియంత్రణలతో పెరుగుతూ వస్తుంది.
ముఖ్యమైన ప్రశ్న ఒక వినియోగదారు దరఖాస్తు ఫారాన్ని పాస్ చేశాడా అనేది కాదు. పూర్తి సిస్టమ్ శక్తివంతమైన ఆటోమేషన్ను అనుమతించబడిన రక్షణాత్మక సరిహద్దులో ఉంచగలదా అనేదే.
సాధారణ కంటెంట్ ఫిల్టర్లు ఎందుకు సరిపోవు
సాధారణ AI సేవలు సాధారణంగా మాల్వేర్, క్రెడెన్షియల్ దొంగతనం లేదా హానికరమైన దోపిడీ కోసం రిక్వెస్ట్లను బ్లాక్ చేయడానికి ప్రయత్నిస్తాయి. చట్టబద్ధమైన డిఫెండర్లకు అదే టెక్నిక్లను చర్చించాల్సిన అవసరం ఉన్నందున వృత్తిపరమైన సెక్యూరిటీ పనికి ఆ విధానం కష్టతరం అవుతుంది.
ఒక పెనెట్రేషన్ టెస్టర్కు ఒక లోపం దోపిడీకి గురవుతుందని రుజువు కావాలి. ఒక ఇన్సిడెంట్-రెస్పాన్స్ బృందానికి హానికరమైన కోడ్ను రివర్స్-ఇంజినీర్ చేయాల్సి రావచ్చు. ఒక ప్రొడక్ట్-సెక్యూరిటీ ఇంజినీర్కు ప్యాచ్ పనిచేస్తుందని నిర్ధారించే ముందు ఒక లోపాన్ని పునరుత్పత్తి చేయాల్సి రావచ్చు. ప్రతి ప్రమాదకరంగా కనిపించే రిక్వెస్ట్ను తిరస్కరించే మోడల్ వారికి చాలా తక్కువ ఉపయోగకరంగా మారుతుంది.
అందరికీ రక్షణలను తొలగించడం వ్యతిరేక సమస్యను సృష్టిస్తుంది. పెద్ద ఎత్తున బలహీనతలను కనుగొని దోపిడీ చేయగల సిస్టమ్, దాడికి అవసరమైన సమయం, నైపుణ్యం మరియు సమన్వయాన్ని తగ్గించగలదు.
ఈ కేసులను వేరు చేయడానికి ట్రస్టెడ్ యాక్సెస్ ఒక ప్రయత్నం. ప్రొవైడర్ సంస్థను మరియు ఉద్దేశించిన వినియోగదారులను ధృవీకరిస్తుంది, విస్తృత శ్రేణి రక్షణాత్మక పనిని అనుమతిస్తుంది, మరియు వాతావరణం మరియు కార్యకలాపాల చుట్టూ బలమైన నియంత్రణలను వర్తింపజేస్తుంది.
ఇది కేవలం ఖరీదైన సబ్స్క్రిప్షన్ టైర్ కాదు. ఇది భిన్నమైన రిస్క్ ఏర్పాటు.
ముగ్గురు ప్రొవైడర్లు ఏమి చేస్తున్నారు
ఈ కార్యక్రమాలు మోడల్ డిజైన్, లభ్యత మరియు పరిభాషలో భిన్నంగా ఉంటాయి. ఏ విక్రేత బలమైన మోడల్ను క్లెయిమ్ చేస్తున్నారో కాకుండా, నియంత్రణ నమూనానే ఉపయోగకరమైన పోలిక.
| ప్రొవైడర్ కార్యక్రమం | యాక్సెస్ విధానం | బహిరంగంగా వివరించిన ఉద్దేశం | ముఖ్యమైన అర్హత |
|---|---|---|---|
| Google Fairwind Program | ఎంచుకున్న Google Cloud కస్టమర్లు, ప్రభుత్వ ఏజెన్సీలు మరియు సైబర్సెక్యూరిటీ భాగస్వాముల కోసం పరిమిత యాక్సెస్ | లోపాలను కనుగొని, ధృవీకరించి, సరిదిద్దడానికి CodeMender తో Gemini 3.8 Flash Cyber వాడటం | పాల్గొనేవారు అంతర్గత సెక్యూరిటీ పాత్రలకు వినియోగాన్ని పరిమితం చేయడం, మల్టీ-ఫ్యాక్టర్ ప్రామాణీకరణ వంటి రక్షణలను వాడటంతో సహా కార్యాచరణ అవసరాలను అంగీకరిస్తారు |
| Anthropic ట్రస్టెడ్-యాక్సెస్ కార్యక్రమాలు | Claude Mythos 5.1 ట్రస్టెడ్-యాక్సెస్ కార్యక్రమాల ద్వారా మాత్రమే అందుబాటులో ఉంటుంది; Fable 5.1 కు విస్తృత రక్షణలు ఉంటాయి | భిన్నమైన రక్షణ స్థాయిలతో అధునాతన సైబర్సెక్యూరిటీ మరియు లైఫ్-సైన్స్ పనిని అనుమతించడం | Fable మరియు Mythos ఒకే అంతర్లీన మోడల్ను వాడతాయి కానీ వేర్వేరు రక్షణలతో; తగ్గిన రక్షణలకు బలమైన ఆపరేటింగ్ నియంత్రణలు అవసరం |
| OpenAI Daybreak Access | ధృవీకరించబడిన డిఫెండర్లు ధృవీకరణ, స్కోప్ నియంత్రణలు మరియు పర్యవేక్షణతో మరింత సమర్థవంతమైన మరియు అనుమతించదగిన రక్షణాత్మక టూల్స్ను పొందుతారు | సురక్షిత అభివృద్ధి, రక్షణాత్మక కార్యకలాపాలు మరియు అనుమతించబడిన సెక్యూరిటీ టెస్టింగ్కు మద్దతు ఇవ్వడం | GPT-6 Astra దాని “క్రిటికల్” సైబర్సెక్యూరిటీ సామర్థ్య పరిమితిని చేరుకుందని OpenAI చెబుతోంది; దాని అత్యంత అధునాతన సైబర్ ఫంక్షన్లు మరింత పరిమిత యాక్సెస్ను పొందుతాయి |
ఈ వివరణలు ప్రొవైడర్ల నుండి వచ్చినవి. అవి ఉద్దేశించిన నియంత్రణలను మరియు నివేదించిన మూల్యాంకనాలను వివరిస్తాయి, దుర్వినియోగం అసాధ్యమని స్వతంత్ర రుజువు కాదు.
ఒక నమ్మదగిన వినియోగదారు కూడా అసురక్షిత రన్ను సృష్టించగలరు
గుర్తింపు ధృవీకరణ ఒక ప్రశ్నకు మాత్రమే సమాధానం ఇస్తుంది: యాక్సెస్ కోసం ఎవరు అడుగుతున్నారు?
ప్రతి భవిష్యత్తు లక్ష్యం ఆ వినియోగదారుకు చెందినదని, ప్రతి చర్య అవసరమని, లేదా మోడల్ స్కోప్లో ఉంటుందని ఇది నిరూపించదు. ఖాతాలు రాజీపడవచ్చు. ఉద్యోగులు చట్టబద్ధమైన యాక్సెస్ను దుర్వినియోగం చేయవచ్చు. టెస్ట్ వాతావరణాలు తప్పుగా కాన్ఫిగర్ చేయబడవచ్చు. అనుమతించబడిన పనిని పూర్తి చేయడానికి ప్రయత్నిస్తున్నప్పుడు ఒక స్వతంత్ర ఏజెంట్ కూడా ఊహించని మార్గంలో వెళ్లవచ్చు.
అందుకే రక్షణాత్మకమైన ట్రస్టెడ్-యాక్సెస్ సిస్టమ్కు అనేక పొరలు అవసరం:
- గుర్తింపు: సంస్థను మరియు వ్యక్తిగత ఆపరేటర్లను ధృవీకరించండి.
- అనుమతి: ఆపరేటర్కు పేర్కొన్న సిస్టమ్లను పరీక్షించే అనుమతి ఉందని నిర్ధారించుకోండి.
- స్కోప్: లక్ష్యాలు, అనుమతించబడిన టెక్నిక్లు, సమయ విండోలు మరియు నిషేధించబడిన చర్యలను నిర్వచించండి.
- కంటైన్మెంట్: పరిమితం చేయబడిన క్రెడెన్షియల్స్ మరియు నెట్వర్క్ యాక్సెస్తో వేరు చేయబడిన వాతావరణంలో రిస్కీ పనిని నడపండి.
- పర్యవేక్షణ: పని నడుస్తున్నప్పుడు మోడల్, టూల్ మరియు నెట్వర్క్ కార్యకలాపాన్ని గమనించండి.
- మానవ నియంత్రణ: ప్యాచ్ను డిప్లాయ్ చేయడం లేదా లైవ్ లక్ష్యంపై ఎక్స్ప్లాయిట్ను అమలు చేయడం వంటి పర్యవసానాత్మక చర్యల ముందు ఆమోదం అవసరం.
- ఆడిట్ మరియు స్పందన: సాక్ష్యాన్ని నిలుపుకోండి, అసాధారణతలను పరిశోధించండి మరియు సరిహద్దులు దాటినప్పుడు వేగంగా యాక్సెస్ను నిలిపివేయండి.
గేట్ ముఖ్యమే, కానీ చాలా భద్రతా పని గేట్ తెరిచిన తర్వాత జరుగుతుంది.
రక్షణాత్మక ప్రశ్న: యాక్సెస్ కోసం ఎవరు అడుగుతున్నారు, వారు నిజంగా వారు క్లెయిమ్ చేసినట్లుగానే ఉన్నారా?
ఆచరణాత్మక నియంత్రణ: ఒక పేర్కొన్న ఆపరేటర్కు కట్టుబడిన సింగిల్ సైన్-ఆన్ ప్లస్ హార్డ్వేర్-కీ మల్టీ-ఫ్యాక్టర్ ప్రామాణీకరణ.
ఒంటరిగా నివారించలేని వైఫల్యం: ధృవీకరించిన ఖాతా అయినప్పటికీ దాన్ని చట్టబద్ధంగా కలిగి ఉన్న వ్యక్తి దాన్ని రాజీపరచవచ్చు లేదా దుర్వినియోగం చేయవచ్చు.
నమూనా పనిలో పాత్ర: ఒక అనుమతించబడిన పెనెట్రేషన్ టెస్ట్ కోసం ఏ టూల్ లోడ్ అయ్యే ముందు, టెస్టర్ గుర్తింపు మరియు యజమానిని సంతకం చేసిన ఎంగేజ్మెంట్ లెటర్తో నిర్ధారిస్తారు.
రక్షణాత్మక ప్రశ్న: ఈ నిర్దిష్ట ఆపరేటర్కు ఈ నిర్దిష్ట సిస్టమ్ను పరీక్షించే అనుమతి ఉందా?
ఆచరణాత్మక నియంత్రణ: అమలుకు ముందు రిక్వెస్ట్తో సరిపోల్చిన సంతకం చేసిన స్కోప్ ఆఫ్ వర్క్.
ఒంటరిగా నివారించలేని వైఫల్యం: అనుమతి నిజమైనదే కావచ్చు కానీ పాతదే కావచ్చు, లేదా వాస్తవంగా తాకుతున్న సిస్టమ్కు భిన్నమైన దాన్ని కవర్ చేయవచ్చు.
నమూనా పనిలో పాత్ర: యాక్సెస్ మంజూరు చేయడానికి ముందు ఎంగేజ్మెంట్ టికెట్ ఖచ్చితంగా ఈ స్టేజింగ్ వాతావరణాన్ని పేర్కొంటుందని సిస్టమ్ తనిఖీ చేస్తుంది.
రక్షణాత్మక ప్రశ్న: ఈ రన్ ఖచ్చితంగా దేన్ని తాకవచ్చు, మరియు ఎంతసేపు?
ఆచరణాత్మక నియంత్రణ: సమయ విండోతో కూడిన డొమైన్లు, అడ్రస్లు మరియు అనుమతించబడిన టెక్నిక్ల యంత్ర-చదవదగిన అల్లోలిస్ట్.
ఒంటరిగా నివారించలేని వైఫల్యం: అనుమతించబడిన లక్ష్యాన్ని అనుసరిస్తూనే ఒక ఏజెంట్ పక్కన ఉన్న, జాబితా చేయని సిస్టమ్లోకి వెళ్లిపోవచ్చు.
నమూనా పనిలో పాత్ర: అల్లోలిస్ట్ టికెట్లో పేర్కొన్న స్టేజింగ్ సబ్నెట్ను మాత్రమే కవర్ చేస్తుంది, మరియు అంగీకరించిన విండో తర్వాత స్వయంచాలకంగా గడువు ముగుస్తుంది.
రక్షణాత్మక ప్రశ్న: ఏదైనా తప్పు జరిగితే, అది ఎంత దూరం వ్యాపించగలదు?
ఆచరణాత్మక నియంత్రణ: ప్రొడక్షన్కు నెట్వర్క్ మార్గం లేని, పరిమితం చేయబడిన క్రెడెన్షియల్స్ ఉన్న వేరు చేయబడిన శాండ్బాక్స్.
ఒంటరిగా నివారించలేని వైఫల్యం: కంటైన్మెంట్ సమస్య ఎంత దూరం వ్యాపించగలదో పరిమితం చేస్తుంది, కానీ సరిహద్దు లోపల చర్య జరగకుండా ఆపదు.
నమూనా పనిలో పాత్ర: ప్రొడక్షన్ డేటాబేస్కు మార్గం లేని నెట్వర్క్-వేరు చేయబడిన వాతావరణంలో ఏజెంట్ నడుస్తుంది.
రక్షణాత్మక ప్రశ్న: మోడల్ మరియు దాని టూల్స్ ఇప్పుడు ఏమి చేస్తున్నాయో ఎవరైనా గమనిస్తున్నారా?
ఆచరణాత్మక నియంత్రణ: రన్ సమయంలో ప్రతి టూల్ కాల్, కమాండ్ మరియు నెట్వర్క్ రిక్వెస్ట్ యొక్క రియల్-టైమ్ లాగింగ్.
ఒంటరిగా నివారించలేని వైఫల్యం: సకాలంలో ఆపడానికి తగినంత వేగంగా లేకుండా పర్యవేక్షణ ఒక సమస్యను వెల్లడించగలదు.
నమూనా పనిలో పాత్ర: స్టేజింగ్ లక్ష్యంపై ప్రతి చర్య జరుగుతున్నప్పుడే లాగ్ చేయబడి సెక్యూరిటీ బృందం డాష్బోర్డ్కు ప్రసారం చేయబడుతుంది.
రక్షణాత్మక ప్రశ్న: అది తిప్పికొట్టడం కష్టతరం కావడానికి ముందు ఒక వ్యక్తి ఆ దశను ఆమోదిస్తారా?
ఆచరణాత్మక నియంత్రణ: ప్యాచ్ను డిప్లాయ్ చేయడానికి లేదా లైవ్ ఎక్స్ప్లాయిట్ను నడపడానికి ముందు అవసరమైన మానవ సంతకం.
ఒంటరిగా నివారించలేని వైఫల్యం: మానవ ఆమోద దశ సమీక్షకుడు నిజంగా చూసే సమాచారం అంత మాత్రమే నమ్మదగినది.
నమూనా పనిలో పాత్ర: ఏజెంట్ కనుగొన్న ఎక్స్ప్లాయిట్ చైన్ను ఉపయోగించే ముందు, ఒక సీనియర్ టెస్టర్ నిర్దిష్ట పేలోడ్ను సమీక్షించి ఆమోదిస్తారు.
రక్షణాత్మక ప్రశ్న: ఏమి జరిగిందో సంస్థ నిరూపించగలదా, మరియు అవసరమైతే వెంటనే యాక్సెస్ను నిలిపివేయగలదా?
ఆచరణాత్మక నియంత్రణ: ఆపరేటర్ క్రెడెన్షియల్స్పై తక్షణ రద్దుతో కూడిన మార్చలేని లాగ్లు.
ఒంటరిగా నివారించలేని వైఫల్యం: ఆడిట్ ట్రయల్ ఒక సంఘటన జరిగిన తర్వాత దాన్ని వివరిస్తుంది; అది సంఘటననే నివారించదు.
నమూనా పనిలో పాత్ర: టెస్టర్ ఖాతా ఎంగేజ్మెంట్ మధ్యలో ఊహించని ప్రవర్తనను చూపిస్తే, నిమిషాల్లో యాక్సెస్ రద్దు చేయబడుతుంది మరియు సమీక్ష కోసం సెషన్ భద్రపరచబడుతుంది.
ఒక వినియోగదారుని ధృవీకరించడం ప్రక్రియను ప్రారంభిస్తుంది. స్కోప్, కంటైన్మెంట్, పర్యవేక్షణ, మానవ ఆమోదం మరియు రద్దు యాక్సెస్ మంజూరు చేసిన తర్వాత ఏమి జరుగుతుందో నియంత్రిస్తాయి.
ఏడు దశలను ప్లెయిన్ టెక్స్ట్గా చదవండి
- గుర్తింపు. రక్షణాత్మక ప్రశ్న: యాక్సెస్ కోసం ఎవరు అడుగుతున్నారు, వారు నిజంగా వారు క్లెయిమ్ చేసినట్లుగానే ఉన్నారా? ఆచరణాత్మక నియంత్రణ: ఒక పేర్కొన్న ఆపరేటర్కు కట్టుబడిన సింగిల్ సైన్-ఆన్ ప్లస్ హార్డ్వేర్-కీ మల్టీ-ఫ్యాక్టర్ ప్రామాణీకరణ. ఒంటరిగా నివారించలేని వైఫల్యం: ధృవీకరించిన ఖాతా అయినప్పటికీ దాన్ని చట్టబద్ధంగా కలిగి ఉన్న వ్యక్తి దాన్ని రాజీపరచవచ్చు. నమూనా పనిలో పాత్ర: ఏ టూల్ లోడ్ అయ్యే ముందు టెస్టర్ గుర్తింపు నిర్ధారించబడుతుంది.
- అనుమతి. రక్షణాత్మక ప్రశ్న: ఈ నిర్దిష్ట ఆపరేటర్కు ఈ నిర్దిష్ట సిస్టమ్ను పరీక్షించే అనుమతి ఉందా? ఆచరణాత్మక నియంత్రణ: అమలుకు ముందు సంతకం చేసిన స్కోప్ ఆఫ్ వర్క్ తనిఖీ. ఒంటరిగా నివారించలేని వైఫల్యం: అనుమతి నిజమైనదే కానీ పాతదే కావచ్చు. నమూనా పనిలో పాత్ర: ఎంగేజ్మెంట్ టికెట్ ఖచ్చితంగా ఈ వాతావరణాన్ని పేర్కొంటుందని తనిఖీ చేయడం.
- స్కోప్. రక్షణాత్మక ప్రశ్న: ఈ రన్ ఖచ్చితంగా దేన్ని తాకవచ్చు, ఎంతసేపు? ఆచరణాత్మక నియంత్రణ: సమయ విండోతో కూడిన యంత్ర-చదవదగిన అల్లోలిస్ట్. ఒంటరిగా నివారించలేని వైఫల్యం: ఏజెంట్ జాబితా చేయని సిస్టమ్లోకి వెళ్లిపోవచ్చు. నమూనా పనిలో పాత్ర: అల్లోలిస్ట్ స్టేజింగ్ సబ్నెట్ను మాత్రమే కవర్ చేసి స్వయంచాలకంగా గడువు ముగుస్తుంది.
- కంటైన్మెంట్. రక్షణాత్మక ప్రశ్న: ఏదైనా తప్పు జరిగితే, అది ఎంత దూరం వ్యాపించగలదు? ఆచరణాత్మక నియంత్రణ: ప్రొడక్షన్కు మార్గం లేని వేరు చేయబడిన శాండ్బాక్స్. ఒంటరిగా నివారించలేని వైఫల్యం: కంటైన్మెంట్ వ్యాప్తిని పరిమితం చేస్తుంది కానీ చర్యనే ఆపదు. నమూనా పనిలో పాత్ర: ప్రొడక్షన్ డేటాబేస్కు మార్గం లేని వాతావరణంలో ఏజెంట్ నడుస్తుంది.
- పర్యవేక్షణ. రక్షణాత్మక ప్రశ్న: మోడల్ మరియు టూల్స్ ఇప్పుడు ఏమి చేస్తున్నాయో ఎవరైనా గమనిస్తున్నారా? ఆచరణాత్మక నియంత్రణ: ప్రతి టూల్ కాల్ యొక్క రియల్-టైమ్ లాగింగ్. ఒంటరిగా నివారించలేని వైఫల్యం: సకాలంలో ఆపడానికి తగినంత వేగంగా ఉండకపోవచ్చు. నమూనా పనిలో పాత్ర: ప్రతి చర్య లాగ్ చేయబడి డాష్బోర్డ్కు ప్రసారం చేయబడుతుంది.
- మానవ నియంత్రణ. రక్షణాత్మక ప్రశ్న: తిప్పికొట్టడం కష్టతరం కావడానికి ముందు ఒక వ్యక్తి ఆమోదిస్తారా? ఆచరణాత్మక నియంత్రణ: డిప్లాయ్ చేయడానికి ముందు అవసరమైన మానవ సంతకం. ఒంటరిగా నివారించలేని వైఫల్యం: సమీక్షకుడు చూసే సమాచారం అంత మాత్రమే నమ్మదగినది. నమూనా పనిలో పాత్ర: సీనియర్ టెస్టర్ నిర్దిష్ట పేలోడ్ను సమీక్షించి ఆమోదిస్తారు.
- ఆడిట్ మరియు రద్దు. రక్షణాత్మక ప్రశ్న: సంస్థ ఏమి జరిగిందో నిరూపించగలదా, వెంటనే యాక్సెస్ను నిలిపివేయగలదా? ఆచరణాత్మక నియంత్రణ: తక్షణ రద్దుతో కూడిన మార్చలేని లాగ్లు. ఒంటరిగా నివారించలేని వైఫల్యం: ఆడిట్ ట్రయల్ సంఘటన తర్వాత వివరిస్తుంది, నివారించదు. నమూనా పనిలో పాత్ర: ఊహించని ప్రవర్తన కనిపిస్తే నిమిషాల్లో యాక్సెస్ రద్దు చేయబడుతుంది.
స్కోప్ యంత్రం ద్వారా అమలు చేయదగినదిగా ఉండాలి
సెక్యూరిటీ అనుమతి తరచుగా కాంట్రాక్ట్, టికెట్ లేదా స్టేట్మెంట్ ఆఫ్ వర్క్లో నమోదు చేయబడుతుంది. AI ఏజెంట్ను అది ఎప్పుడూ చూడని డాక్యుమెంట్ ద్వారా లేదా రన్టైమ్ అమలు చేయలేని సరిహద్దు ద్వారా సురక్షితంగా ఉంచలేరు.
పని ఖచ్చితమైన డొమైన్లు, రిపోజిటరీలు, అడ్రస్లు, వాతావరణాలు మరియు అనుమతించబడిన చర్యలను గుర్తించాలి. ఆ సరిహద్దుల వెలుపల రన్టైమ్ యాక్సెస్ను బ్లాక్ చేయాలి. పనికి నిజంగా అవసరం లేకపోతే ప్రొడక్షన్ క్రెడెన్షియల్స్ అందుబాటులో ఉండకూడదు. అధిక-రిస్క్ మూల్యాంకన పని కోసం ఇంటర్నెట్ యాక్సెస్ డిఫాల్ట్గా నిలిపివేయబడాలి మరియు నమోదు చేసిన కారణంతో మాత్రమే తెరవాలి.
Anthropic యొక్క సెప్టెంబర్ 2026 సెక్యూరిటీ మార్గదర్శకత్వం ఎందుకో వివరిస్తుంది. మూడో-పక్ష మూల్యాంకన వాతావరణాలలో మోడళ్లు ఉన్న సంఘటనలను పరిశోధించిన తర్వాత, కంపెనీ బలోపేతం చేసిన శాండ్బాక్స్లు, ఎంగేజ్మెంట్-పూర్వ ధ్రువీకరణ, స్పష్టమైన స్కోప్ సూచనలు మరియు నిరంతర పర్యవేక్షణను సిఫార్సు చేసింది. టూల్ కాల్ నడవడానికి ముందే అనుమానిత శాండ్బాక్స్-ఎస్కేప్ ప్రయత్నాలను బ్లాక్ చేసి మానవుడిని హెచ్చరించగల క్లాసిఫైయర్ను కూడా ఇది వివరించింది.
విస్తృత పాఠం విక్రేత-తటస్థమైనది: గద్యంలో రాసిన స్కోప్ జవాబుదారీతనానికి ఉపయోగకరం, కానీ గుర్తింపు, నెట్వర్క్ మరియు టూల్ పాలసీ ద్వారా అమలు చేయబడిన స్కోప్ మాత్రమే అమలును పరిమితం చేస్తుంది.
తిప్పికొట్టలేని దశకు ముందు మానవ సమీక్ష జరగాలి
“హ్యూమన్ ఇన్ ది లూప్” అనే పదం వ్యక్తి ఎక్కడ జోక్యం చేసుకుంటారో వివరించకుండానే తరచుగా వాడబడుతుంది.
ఒక ఏజెంట్ ఇప్పటికే అనుమతించని సిస్టమ్ను తాకిన తర్వాత నివేదికను చూసే సమీక్షకుడు భద్రతా నియంత్రణ కాదు. తిప్పికొట్టడం కష్టమైన లేదా మరో పార్టీని ప్రభావితం చేయగల చర్యల ముందు ఆమోదం జరగాలి.
వర్క్ఫ్లోను బట్టి, ఈ క్రింది వాటికి ముందు ఆమోదం అవసరం కావచ్చు:
- లైవ్ లక్ష్యాన్ని పరీక్షించడం;
- కొత్తగా కనుగొన్న ఎక్స్ప్లాయిట్ను వాడటం;
- సున్నితమైన డేటాను యాక్సెస్ చేయడం;
- ఫైర్వాల్ లేదా గుర్తింపు పాలసీని మార్చడం;
- ప్యాచ్ను డిప్లాయ్ చేయడం;
- ఒక లోపాన్ని బహిర్గతం చేయడం; లేదా
- ఒక బాహ్య మెయింటెయినర్కు ఒక ఫైండింగ్ను పంపడం.
తక్కువ-రిస్క్ కార్యకలాపాలు ఆటోమేటెడ్గా ఉండగలవు. ఇన్వెంటరీ సేకరణ, స్టాటిక్ విశ్లేషణ మరియు వేరు చేయబడిన రిపోజిటరీలో ప్యాచ్ సూచనలకు ప్రతి దశలో ఆమోదం అవసరం లేకపోవచ్చు. నియంత్రణ సాధ్యమైన ప్రభావానికి సరిపోలాలి, పర్యవేక్షణ కనిపించడం కోసం మాత్రమే పనికి అంతరాయం కలిగించకూడదు.
మోడల్ రిస్క్లో ఒక భాగం మాత్రమే
చర్చ తరచుగా మోడల్ హానికరమైన రిక్వెస్ట్ను తిరస్కరిస్తుందా అనే దానిపై దృష్టి పెడుతుంది. ఒక ఏజెంటిక్ సిస్టమ్లో, చుట్టుపక్కల టూల్స్ అంతే ముఖ్యం కావచ్చు.
నెట్వర్క్ యాక్సెస్ లేని మోడల్ ఒక ఎక్స్ప్లాయిట్ను వివరించగలదు కానీ ఇంటర్నెట్ను స్కాన్ చేయలేదు. బ్రౌజర్, టెర్మినల్, క్రెడెన్షియల్స్ మరియు అపరిమిత అవుట్బౌండ్ యాక్సెస్ ఉన్న మోడల్ ఒక ఆలోచనను చర్యగా మార్చగలదు. బలహీనమైన శాండ్బాక్స్ టెస్ట్లో భాగం కావాలని ఎప్పుడూ ఉద్దేశించని సిస్టమ్లను బహిర్గతం చేయగలదు.
సెక్యూరిటీ బృందాలు ఒక సైబర్ AI సేవను మూల్యాంకనం చేసేటప్పుడు ఈ ప్రశ్నలు అడగాలి:
- మోడల్ ఏ టూల్స్ను కాల్ చేయగలదు?
- కమాండ్లు ఎక్కడ అమలవుతాయి?
- రన్టైమ్కు ఏ క్రెడెన్షియల్స్ అందుబాటులో ఉన్నాయి?
- లక్ష్యాలను సాంకేతికంగా అల్లోలిస్ట్ చేయవచ్చా?
- అవుట్బౌండ్ నెట్వర్క్ యాక్సెస్ పరిమితం చేయబడిందా?
- పర్యవేక్షణ అమలుకు ముందు ఒక చర్యను ఆపగలదా?
- ఎవరు ఆమోదించగలరు, పాజ్ చేయగలరు మరియు రన్ను ముగించగలరు?
- పరిశోధన కోసం ఏ సాక్ష్యం నిలుపుకోబడుతుంది?
బలహీనమైన హార్నెస్ లోపల ఉన్న బలమైన మోడల్ బలహీనమైన సెక్యూరిటీ డిజైన్గానే మిగిలిపోతుంది.
ట్రస్టెడ్ యాక్సెస్ ఒక ఈక్విటీ సమస్యను సృష్టిస్తుంది
పరిమిత యాక్సెస్కు సమర్థనీయమైన భద్రతా ఉద్దేశం ఉంది, కానీ ఎవరు నమ్మదగిన డిఫెండర్గా అర్హులో నిర్ణయించే గణనీయమైన శక్తిని కూడా ఇది ప్రొవైడర్లకు ఇస్తుంది.
పెద్ద సెక్యూరిటీ కంపెనీలు, ప్రభుత్వాలు మరియు క్లౌడ్ కస్టమర్లను ధృవీకరించి మద్దతు ఇవ్వడం సులభం. స్వతంత్ర రీసెర్చర్లు, చిన్న కన్సల్టెన్సీలు, ఓపెన్-సోర్స్ మెయింటెయినర్లు మరియు తక్కువ-ఆదాయ ప్రాంతాలలోని డిఫెండర్లకు వారి పని చట్టబద్ధమైనది మరియు విలువైనది అయినప్పటికీ లాంఛనప్రాయ నిర్మాణాలు లేకపోవచ్చు.
అత్యంత సమర్థవంతమైన రక్షణాత్మక టూల్స్ ప్రధానంగా పెద్ద సంస్థలకు మాత్రమే అందుబాటులో ఉంటే, దాడి చేసేవారు అదే సరిహద్దును గౌరవించకపోవచ్చు. ఫలితం బాగా నిధులు సమకూర్చిన సంస్థలు మరియు పరిమిత వనరులతో విస్తృతంగా వాడే సాఫ్ట్వేర్ను నిర్వహించే వ్యక్తుల మధ్య అంతరాన్ని విస్తృతం చేయగలదు.
పారదర్శక అర్హత నియమాలు, అప్పీల్ మార్గాలు, రాయితీ కార్యక్రమాలు, పరిశోధన యాక్సెస్ మరియు ప్రతి దరఖాస్తుదారుకు అపరిమిత దాడి సామర్థ్యాన్ని ఇవ్వకుండా చిన్న మెయింటెయినర్లు ధృవీకరించిన ఫిక్స్లను పొందడంలో సహాయపడే భాగస్వామ్యాల ద్వారా ప్రొవైడర్లు ఈ సమస్యను తగ్గించగలరు. ఉదాహరణకు, OpenAI యొక్క Daybreak మెటీరియల్స్ ఓపెన్-సోర్స్ మెయింటెయినర్లు మరియు ఇతర ఫ్రంట్లైన్ డిఫెండర్లకు మద్దతును వివరిస్తాయి. ఈ కార్యక్రమాలు విస్తృత మరియు న్యాయమైన యాక్సెస్ను అందిస్తాయో లేదో కాలక్రమేణా సాక్ష్యం అవసరం.
ట్రస్టెడ్ యాక్సెస్ను అది ఏమి బ్లాక్ చేస్తుందో దాని ఆధారంగా మాత్రమే కాకుండా, అది ఏ చట్టబద్ధమైన డిఫెండర్లను శక్తివంతం చేస్తుందో దాని ఆధారంగా కూడా అంచనా వేయాలి.
సెక్యూరిటీ నాయకులు ఏమి కోరాలి
అధునాతన సైబర్ AI ను పరిగణించే సంస్థ ప్రొవైడర్ ఆమోదాన్ని తన డిప్లాయ్మెంట్ సురక్షితమని రుజువుగా పరిగణించకూడదు.
స్వీకరించే ముందు, ఈ క్రింది వాటిని కవర్ చేసే వ్రాతపూర్వక ఆపరేటింగ్ మోడల్ కోరండి:
- ఆమోదించిన వినియోగ కేసులు మరియు నిషేధించిన లక్ష్యాలు;
- ఆపరేటర్ పాత్రలు మరియు బలమైన ప్రామాణీకరణ;
- లక్ష్యం యాజమాన్యం మరియు అనుమతి సాక్ష్యం;
- శాండ్బాక్స్ మరియు నెట్వర్క్ సరిహద్దులు;
- క్రెడెన్షియల్ నిర్వహణ;
- పర్యవేక్షణ మరియు ముగింపు;
- మానవ ఆమోద పాయింట్లు;
- ఫైండింగ్ ధ్రువీకరణ మరియు సమన్వయ బహిర్గతం;
- లాగ్లు, నిలుపుదల మరియు గోప్యత; మరియు
- ఇన్సిడెంట్ రెస్పాన్స్ మరియు యాక్సెస్ రద్దు.
ఫలితాలను స్వతంత్రంగా ధృవీకరించగల ఇరుకైన వర్క్ఫ్లోతో ప్రారంభించండి. నియంత్రిత కోడ్బేస్ లోపల వల్నరబిలిటీ ట్రయాజ్ లేదా ప్యాచ్ సమీక్ష, ప్రొడక్షన్ యాక్సెస్ ఉన్న ఓపెన్-ఎండెడ్ ఏజెంట్ కంటే నియంత్రించడం సులభం. తప్పుడు ఫైండింగ్లు, మిస్ అయిన ఫైండింగ్లు, సమీక్షకుడి ప్రయత్నం మరియు అసురక్షిత చర్యలను కొలవండి — మోడల్ ఎన్ని లోపాలను నివేదిస్తుందో మాత్రమే కాదు.
దిశ స్పష్టంగా ఉంది, కానీ నమూనా అసంపూర్ణంగా ఉంది
ప్రొవైడర్లు నిజమైన డ్యూయల్-యూజ్ సమస్యను ఎదుర్కొంటున్నందున ఫ్రాంటియర్ సైబర్ AI గేటెడ్ యాక్సెస్ వైపు కదులుతోంది. ఒక డిఫెండర్ ఒక లోపాన్ని మూసివేయడంలో సహాయపడే అదే రీజనింగ్ మరియు టూల్-యూజ్ సామర్థ్యాలు ఒక దాడి చేసేవారికి దాన్ని దోపిడీ చేయడంలో సహాయపడగలవు.
ధృవీకరణ సహేతుకమైన ప్రారంభ బిందువు. ఇది పూర్తి సెక్యూరిటీ ఆర్కిటెక్చర్ కాదు. సురక్షిత ఆపరేషన్ అమలు చేయదగిన స్కోప్, పరిమితం చేయబడిన టూల్స్, కంటైన్మెంట్, పర్యవేక్షణ, సరిగ్గా ఉంచిన మానవ నిర్ణయాలు మరియు తర్వాత సమీక్షించగల సాక్ష్యంపై ఆధారపడి ఉంటుంది.
ఎవరికి యాక్సెస్ లభించాలి, ప్రొవైడర్లు ఏమి పర్యవేక్షించాలి మరియు ఎంత బాధ్యత కస్టమర్తో ఉంటుంది అనేది పరిశ్రమ ఇంకా నిర్ణయిస్తోంది. ఆ ఎంపికలు ట్రస్టెడ్-యాక్సెస్ కార్యక్రమాలు నిజమైన సెక్యూరిటీ నియంత్రణలుగా మారతాయో లేదా శక్తివంతమైన ఉత్పత్తులకు కేవలం ప్రత్యేకమైన ద్వారాలుగా మిగిలిపోతాయో నిర్ణయిస్తాయి.
సూచనలు మరియు మరింత చదవడానికి
- Proactive cyber defense for governments and enterprises — Google, 2 సెప్టెంబర్ 2026. Fairwind Program ను, దాని ఉద్దేశించిన పాల్గొనేవారిని మరియు బహిరంగంగా పేర్కొన్న కార్యాచరణ అవసరాలను పరిచయం చేస్తుంది.
- Claude Fable 5.1 and Mythos 5.1 — Anthropic, సెప్టెంబర్ 2026. Mythos 5.1 కోసం భాగస్వామ్య అంతర్లీన మోడల్, వేర్వేరు రక్షణ స్థాయిలు మరియు ట్రస్టెడ్-యాక్సెస్ సరిహద్దును వివరిస్తుంది.
- Improving our alignment and security practices — Anthropic, 31 ఆగస్టు 2026. అధిక-రిస్క్ సైబర్ మూల్యాంకనాల కోసం కంటైన్మెంట్, పర్యవేక్షణ, స్కోప్-సెట్టింగ్ మరియు మార్గదర్శకత్వాన్ని వివరిస్తుంది.
- Path to Astra: critical capabilities and frontier safeguards — OpenAI, సెప్టెంబర్ 2026. OpenAI యొక్క క్రిటికల్ సైబర్సెక్యూరిటీ పరిమితి, మూల్యాంకన క్లెయిమ్లు మరియు పరిమిత-యాక్సెస్ విధానాన్ని వివరిస్తుంది.
- Daybreak — OpenAI. ధృవీకరించిన యాక్సెస్, నియంత్రిత రక్షణాత్మక వర్క్ఫ్లోలు మరియు ఎంచుకున్న డిఫెండర్ గ్రూపులకు మద్దతును వివరిస్తుంది.
మూలాలు సమీక్షించిన తేదీ: 25 సెప్టెంబర్ 2026.
సంబంధిత పఠనం: DNS సర్వర్లు అధిక-విలువైన దాడి లక్ష్యంగా ఎందుకు మిగిలిపోతాయి, ఒక AI మోడల్ మరో AI మోడల్ నుండి నేర్చుకున్నప్పుడు: డిస్టిలేషన్, API దుర్వినియోగం మరియు ఎగుమతి నియంత్రణల పరిమితులు మరియు AI ధరల యుద్ధం టోకెన్ ధరల నుండి పని ఒక్కంటికి ఖర్చు వైపు మారుతోంది.