

| भाग | लेख | क्या शामिल है |
|---|---|---|
| 1 | मुफ़्त बनाम भुगतान वाले AI मॉडल: शब्दों का असली मतलब | हर टियर का मतलब क्या है, $0 पर आप क्या खो देते हैं, लाइसेंस, एक निर्णय ढाँचा |
| 2 | ओपन AI मॉडल ख़ुद चलाना: इसमें वाक़ई क्या लगता है | हार्डवेयर, टूल, कौशल, और ख़ुद-होस्ट करने की असली चुनौतियाँ |
| 3 | ओपन AI मॉडल कहाँ ढूँढें और सुरक्षित रूप से जाँचें (यह लेख) | भरोसेमंद स्रोत, छेड़छाड़ की गई डाउनलोड पहचानना, सुरक्षित तरीक़े |
| 4 | अभी जानने लायक़ ओपन AI मॉडल (तारीख़-अंकित स्नैपशॉट) | 18 मौजूदा मुफ़्त और ओपन-वेट मॉडलों की फ़ील्ड गाइड |
भाग 1 ने बताया कि “ओपन-वेट” का क्या मतलब है, और भाग 2 ने बताया कि किसी एक को चलाने में क्या लगता है। यह भाग उस बीच के क़दम को कवर करता है जिसे सबसे ज़्यादा छोड़ दिया जाता है: फ़ाइल असल में कहाँ से आती है।
मॉडल फ़ाइल फिर भी एक फ़ाइल ही है
2025 में, ReversingLabs के सुरक्षा शोधकर्ताओं को Hugging Face — ओपन-वेट मॉडलों का सबसे बड़ा सार्वजनिक हब — पर ऐसे AI मॉडल मिले जिनमें एक काम करने वाला “रिवर्स शेल” था — ऐसा कोड जो, एक बार लोड होने पर, चुपचाप किसी हमलावर के सर्वर से कनेक्ट हो जाता (ReversingLabs: Malicious ML model discovered on Hugging Face)। ये फ़ाइलें Hugging Face के अपने ऑटोमैटिक स्कैनर से बचने के लिए इस तरह बनाई गई थीं कि फ़ाइल को इस तरह ख़राब किया गया कि स्कैनर चुपचाप एरर दे दे, वह भी दुर्भावनापूर्ण कोड चल चुकने के बाद।
यह ओपन-वेट मॉडलों से डरने की वजह नहीं है। यह किसी मॉडल फ़ाइल को उसी तरह देखने की वजह है जैसे किसी भी डाउनलोड किए गए सॉफ़्टवेयर को देखा जाता है: ऐसी चीज़ जो आपकी मशीन पर कोड चलाती है, एक ऐसे स्रोत से जिसका नाम आपको पता होना चाहिए, न कि संख्याओं का कोई हानिरहित ब्लॉक। किसी चैटबॉट सब्सक्रिप्शन से कभी उपयोगकर्ता को किसी ख़ास अपलोडर की ख़ास फ़ाइल पर भरोसा करने को नहीं कहा जाता — एक ओपन-वेट मॉडल हमेशा यही माँगता है।
वैध मॉडल असल में कहाँ से आते हैं
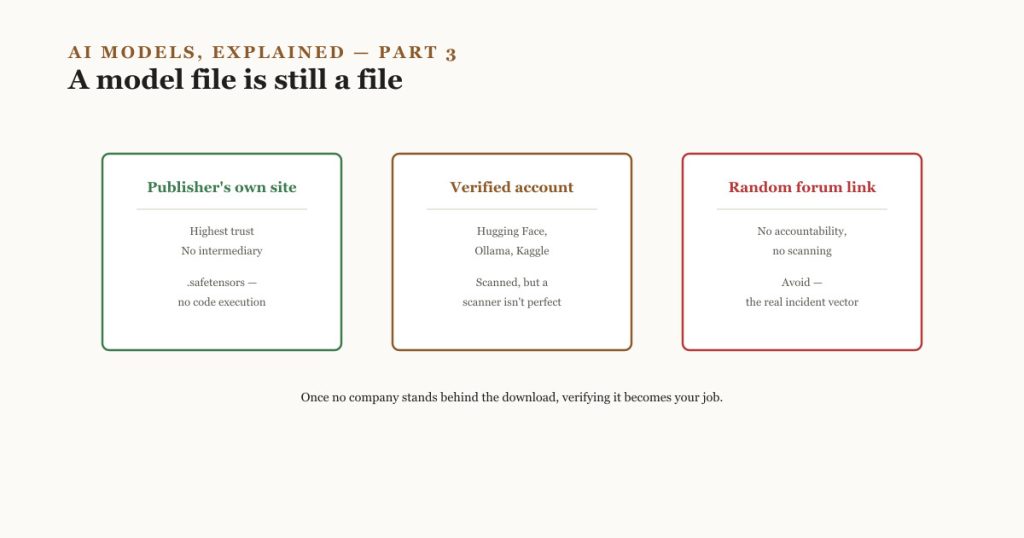
| स्रोत | भरोसे का स्तर | क्यों |
|---|---|---|
| प्रकाशक की अपनी साइट या GitHub (Meta, Google, Mistral, Alibaba, DeepSeek, और इसी तरह के) | सबसे ऊँचा | सीधे उस संगठन से आता है जिसने मॉडल को प्रशिक्षित किया, बिना किसी बिचौलिए के |
| Hugging Face, किसी सत्यापित संगठन खाते से | ऊँचा | ऑटोमेटेड मैलवेयर, पिकल, और सीक्रेट्स स्कैनिंग; वर्शन इतिहास; आमतौर पर प्रकाशक के अपने खाते का सीधा लिंक |
| Ollama की आधिकारिक मॉडल लाइब्रेरी | ऊँचा | क्यूरेटेड, सत्यापित अपस्ट्रीम रिलीज़ को रैप करती है, और अपनी पैकेजिंग लागू करती है |
| Kaggle Models | मध्यम–ऊँचा | Google-संचालित, स्कैन किया गया, Hugging Face से छोटा कैटलॉग |
| किसी फ़ोरम, Discord सर्वर, वीडियो विवरण, या अनौपचारिक “मिरर” से सीधा डाउनलोड लिंक | कम — बचें | कोई जवाबदेही नहीं, कोई स्कैनिंग नहीं, और वही सटीक रास्ता जिसका ऊपर बताई घटना ने इस्तेमाल किया |
पैटर्न सीधा है: भरोसा फ़ाइल प्रकाशित करने वाले संगठन के साथ चलता है, उसे होस्ट करने वाले प्लेटफ़ॉर्म के साथ नहीं। Hugging Face पर एक सत्यापित प्रकाशक खाता इसलिए भरोसेमंद है क्योंकि प्रकाशक पहचान में आता है और जवाबदेह है, इसलिए नहीं कि Hugging Face का स्कैनर परफ़ेक्ट है — जैसा ऊपर बताई घटना दिखाती है, वह नहीं है।
वह ब्यौरा जो असल में मायने रखता है: फ़ाइल फ़ॉर्मैट
मॉडल वेट डाउनलोड करते समय दो फ़ाइल फ़ॉर्मैट लगातार दिखते हैं, और ये समान रूप से सुरक्षित नहीं हैं।
- पिकल-आधारित फ़ॉर्मैट (अक्सर
.bin,.pt, या.pthपर ख़त्म होने वाली फ़ाइलें) Python का ऑब्जेक्ट सेव करने का मूल तरीक़ा हैं, और Python का पिकल फ़ॉर्मैट ऐसे निर्देश रख सकता है जो फ़ाइल लोड होते ही कोड चला दें — सिर्फ़ डेटा नहीं। यह Python इकोसिस्टम में एक जाना-पहचाना, पुराना जोख़िम है, AI के लिए ख़ास नहीं। - Safetensors एक ऐसा फ़ॉर्मैट है जो ख़ासतौर पर सिर्फ़ मॉडल के नंबर रखने के लिए बनाया गया है, कोई कोड चलाने की क्षमता के बिना। safetensors फ़ाइल लोड करने से ऊपर बताए गए हमले जैसा कुछ नहीं हो सकता, डिज़ाइन के हिसाब से ही।
Hugging Face अपनी प्लेटफ़ॉर्म सुरक्षा प्रथाओं के हिस्से के रूप में पिकल स्कैनिंग और safetensors समर्थन दोनों का दस्तावेज़ीकरण करता है (Hugging Face Hub security), और अब ज़्यादातर बड़े प्रकाशक अपने मॉडलों का एक safetensors वर्शन देते हैं। जब एक ही मॉडल के लिए दोनों फ़ॉर्मैट मिलें, तो safetensors को प्राथमिकता दें — यह जोख़िम की पूरी श्रेणी को हटा देता है, इसे पकड़ने के लिए स्कैनर पर भरोसा करने के बजाय।
किसी भी डाउनलोड किए मॉडल को चलाने से पहले एक व्यावहारिक चेकलिस्ट
- इसे प्रकाशक के अपने पेज से, या Hugging Face, Ollama की लाइब्रेरी, या Kaggle पर किसी सत्यापित खाते से लें — कभी किसी वीडियो विवरण, फ़ोरम पोस्ट, या चैट ग्रुप में साझा किए लिंक से नहीं जिसके पीछे कोई जवाबदेह पहचान न हो।
- जब दोनों उपलब्ध हों तो
.binया.ptके बजाय.safetensorsफ़ाइल को प्राथमिकता दें। अगर सिर्फ़ पिकल-आधारित फ़ॉर्मैट मौजूद है, तो इसे इंटरनेट से डाउनलोड किए किसी भी एग्ज़ीक्यूटेबल जैसी ही सावधानी से देखें। - फ़ाइल साइज़ और फ़ॉर्मैट को मॉडल के अपने पेज पर बताई गई जानकारी से मिलाएँ। कोई बेमेल इस बात का संकेत है कि कुछ बदला गया है।
- किसी पुराने या कस्टम कोड से कच्ची फ़ाइल हाथ से लोड करने के बजाय एक मेंटेन किए गए टूल (Ollama, LM Studio, या हाल का llama.cpp बिल्ड) का इस्तेमाल करें — ये टूल ज्ञात-सुरक्षित स्रोतों को ट्रैक करते हैं और समय के साथ सुरक्षा सुधार पाते हैं; किसी पुराने ट्यूटोरियल से कॉपी किया स्क्रिप्ट ऐसा नहीं करता।
- उस टूल को ख़ुद अपडेट रखें। कमज़ोरियाँ लोडिंग कोड में मिलती हैं, सिर्फ़ मॉडल फ़ाइलों में नहीं, और अपडेट उन्हें उसी तरह ठीक करते हैं जैसे ब्राउज़र अपडेट वेबसाइट-आधारित हमलों को पैच करते हैं।
- किसी अपरिचित प्रकाशक को लेकर शक हो तो, मॉडल को पहले किसी अलग-थलग वातावरण में चलाएँ — एक वर्चुअल मशीन या कंटेनर जिसमें संवेदनशील फ़ाइलों या क्रेडेंशियल तक कोई पहुँच न हो — इसे मुख्य डिवाइस पर भरोसा करने से पहले।
यहाँ “सुरक्षित” का असल में क्या मतलब है
किसी ओपन-वेट डाउनलोड के पीछे कोई कंपनी उस तरह खड़ी नहीं होती जैसे किसी भुगतान वाले सब्सक्रिप्शन का प्रोवाइडर अपने ही सर्वर के पीछे खड़ा होता है। “सुरक्षित” का मतलब जोख़िम-मुक्त नहीं है; इसका मतलब है कि जोख़िम को उस स्तर तक घटा दिया गया है जिसे एक सावधान व्यक्ति उचित रूप से संभाल सके: एक नामित, जवाबदेह प्रकाशक; एक फ़ॉर्मैट जो कोड नहीं चला सकता; और टूलिंग जो मेंटेन होती रहती है। यह पूरा करने लायक़ एक व्यावहारिक मापदंड है, ओपन-वेट मॉडलों से पूरी तरह बचने की वजह नहीं — यह बस एक ऐसा क़दम है जिसे सोच-समझकर उठाना चाहिए, इसे छोड़ने के बजाय क्योंकि किसी वीडियो ने यह प्रक्रिया तुरंत होती दिखा दी।
यह शृंखला जारी रखें
- भाग 1 — मुफ़्त बनाम भुगतान वाले AI मॉडल: शब्दों का असली मतलब। यहाँ इस्तेमाल हुए शब्दों के पीछे की परिभाषाएँ और लाइसेंसिंग पृष्ठभूमि।
- भाग 2 — ओपन AI मॉडल ख़ुद चलाना: इसमें वाक़ई क्या लगता है। वह हार्डवेयर और टूल जिन्हें यह लेख मान लेता है।
- भाग 4 — अभी जानने लायक़ ओपन AI मॉडल। अब जब एक स्रोत और एक फ़ॉर्मैट तय हो चुका है, अगला भाग जानने लायक़ मौजूदा ख़ास मॉडलों के नाम बताता है, और उनके आधिकारिक पेज असल में कहाँ हैं।
और गहराई से जानें
- Malicious ML model discovered on Hugging Face platform — ReversingLabs. ऊपर बताई गई दस्तावेज़ीकृत “nullifAI” घटना, जिसमें दुर्भावनापूर्ण फ़ाइल ने ऑटोमैटिक स्कैनिंग से कैसे बचाव किया यह भी शामिल है। सितंबर 2026 में समीक्षित।
- Hugging Face Hub security — Hugging Face। प्लेटफ़ॉर्म की अपनी दस्तावेज़ीकृत स्कैनिंग और सुरक्षा प्रथाएँ।
- Safetensors documentation — Hugging Face। यह फ़ॉर्मैट क्या है और इसे क्यों बनाया गया।
प्लेटफ़ॉर्म सुरक्षा प्रथाएँ और ख़ास घटनाएँ समय के साथ बदलती हैं। ऊपर दी चेकलिस्ट को एक स्थायी आदत-सेट की तरह लें, और अगर किसी ख़ास फ़ैसले का दारोमदार ब्यौरों पर हो तो Hugging Face का मौजूदा सुरक्षा दस्तावेज़ीकरण सीधे जाँचें।