

| భాగం | ఆర్టికల్ | కవర్ చేసేది |
|---|---|---|
| 1 | ఉచిత vs. చెల్లింపు AI మోడళ్లు: పదాలు నిజంగా ఏమి అర్థం | ప్రతి టైర్ అర్థం ఏమిటి, $0 వద్ద మీరు ఏమి కోల్పోతారు, లైసెన్స్లు, ఒక నిర్ణయ ఫ్రేమ్వర్క్ |
| 2 | ఓపెన్ AI మోడళ్లను మీరే నడపడం: అది నిజంగా ఏమి తీసుకుంటుంది | హార్డ్వేర్, టూల్స్, నైపుణ్యాలు, మరియు సెల్ఫ్-హోస్టింగ్ యొక్క నిజమైన సవాళ్లు |
| 3 | ఓపెన్ AI మోడళ్లను ఎక్కడ కనుగొని సురక్షితంగా ధృవీకరించాలి (ఈ ఆర్టికల్) | నమ్మదగిన మూలాలు, ట్యాంపర్ చేసిన డౌన్లోడ్లను గుర్తించడం, సురక్షిత పద్ధతులు |
| 4 | ఇప్పుడు తెలుసుకోవలసిన ఓపెన్ AI మోడళ్లు (తేదీ-గుర్తించిన స్నాప్షాట్) | 18 ప్రస్తుత ఉచిత మరియు ఓపెన్-వెయిట్ మోడళ్ల ఫీల్డ్ గైడ్ |
“ఓపెన్-వెయిట్” అంటే ఏమిటో 1వ భాగం వివరించింది, మరియు ఒకదాన్ని నడపడానికి ఏమి కావాలో 2వ భాగం కవర్ చేసింది. ఈ భాగం చాలా తరచుగా దాటవేయబడే మధ్య దశను కవర్ చేస్తుంది: ఫైల్ నిజంగా ఎక్కడ నుండి వస్తుంది.
మోడల్ ఫైల్ అయినా చివరకు ఒక ఫైలే
2025లో, ReversingLabs వద్ద సెక్యూరిటీ పరిశోధకులు, ఓపెన్-వెయిట్ మోడళ్ల కోసం అతిపెద్ద పబ్లిక్ హబ్ అయిన Hugging Face పై, పనిచేసే “రివర్స్ షెల్” ఉన్న AI మోడళ్లను కనుగొన్నారు — అంటే, ఒకసారి లోడ్ అయిన తర్వాత, నిశ్శబ్దంగా దాడి చేసేవారి సర్వర్కు కనెక్ట్ అయ్యే కోడ్ (ReversingLabs: Malicious ML model discovered on Hugging Face). హానికరమైన కోడ్ ఇప్పటికే నడిచిన తర్వాత, స్కానర్ నిశ్శబ్దంగా ఎర్రర్ ఇచ్చేలా ఫైల్ను పాడు చేయడం ద్వారా, Hugging Face యొక్క సొంత ఆటోమేటిక్ స్కానర్ను దాటిపోయేలా ఈ ఫైళ్లు నిర్మించబడ్డాయి.
ఇది ఓపెన్-వెయిట్ మోడళ్లకు భయపడాల్సిన కారణం కాదు. మరే ఇతర డౌన్లోడ్ చేసిన సాఫ్ట్వేర్లాగే మోడల్ ఫైల్ను కూడా చూడాల్సిన కారణం ఇది: మీ మెషీన్పై కోడ్ నడిపే ఏదో, మీరు పేరు చెప్పగలిగే మూలం నుండి వచ్చినది, కేవలం హానిచేయని సంఖ్యల బ్లాక్ కాదు. చాట్బాట్ సబ్స్క్రిప్షన్ ఎప్పుడూ వినియోగదారుడిని ఒక నిర్దిష్ట అప్లోడర్ నుండి వచ్చిన నిర్దిష్ట ఫైల్ను నమ్మమని అడగదు — ఓపెన్-వెయిట్ మోడల్ ఎప్పుడూ అడుగుతుంది.
చట్టబద్ధమైన మోడళ్లు నిజంగా ఎక్కడ నుండి వస్తాయి
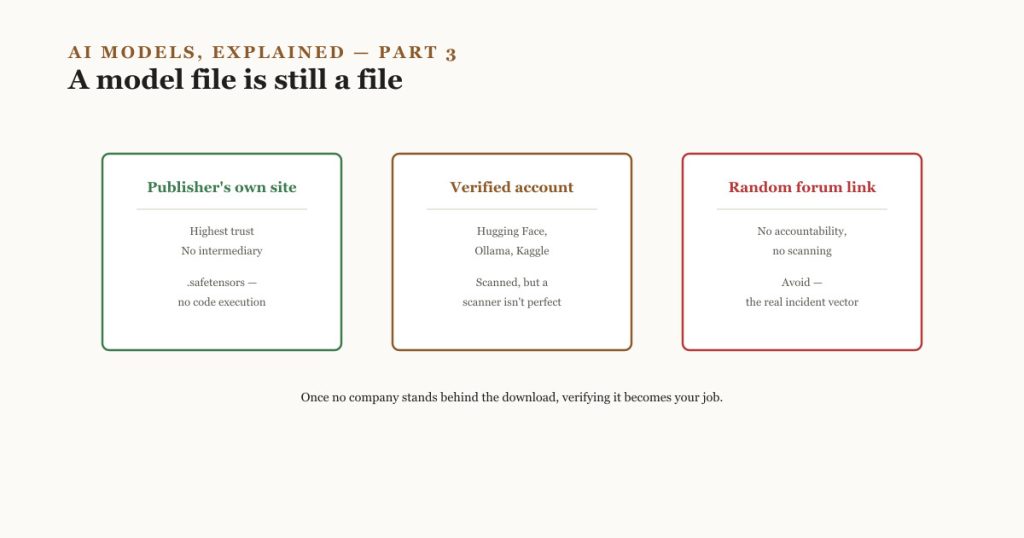
| మూలం | నమ్మక స్థాయి | ఎందుకు |
|---|---|---|
| ప్రచురణకర్త సొంత సైట్ లేదా GitHub (Meta, Google, Mistral, Alibaba, DeepSeek, మరియు అలాంటివి) | అత్యధికం | మోడల్ను శిక్షణ ఇచ్చిన సంస్థ నుండి నేరుగా వస్తుంది, మధ్యవర్తి లేకుండా |
| ధృవీకరించబడిన సంస్థ ఖాతా నుండి, Hugging Face | అధికం | ఆటోమేటెడ్ మాల్వేర్, పికిల్, మరియు సీక్రెట్స్ స్కానింగ్; వెర్షన్ హిస్టరీ; సాధారణంగా ప్రచురణకర్త సొంత ఖాతాకు నేరుగా లింక్ |
| Ollama యొక్క అధికారిక మోడల్ లైబ్రరీ | అధికం | క్యూరేట్ చేయబడింది, ధృవీకరించబడిన అప్స్ట్రీమ్ విడుదలలను చుట్టేస్తుంది, మరియు దాని సొంత ప్యాకేజింగ్ను వర్తింపజేస్తుంది |
| Kaggle Models | మధ్యస్థం–అధికం | Google-నిర్వహించేది, స్కాన్ చేయబడింది, Hugging Face కంటే చిన్న కేటలాగ్ |
| ఫోరమ్, Discord సర్వర్, వీడియో వివరణ, లేదా అనధికారిక “మిర్రర్” నుండి నేరుగా డౌన్లోడ్ లింక్ | తక్కువ — నివారించండి | జవాబుదారీతనం లేదు, స్కానింగ్ లేదు, మరియు పైన ఉన్న ఘటన ఉపయోగించుకున్న సరిగ్గా అదే వెక్టర్ |
నమూనా సింపుల్గా ఉంటుంది: నమ్మకం ఫైల్ను హోస్ట్ చేసే ప్లాట్ఫారమ్ను కాదు, దాన్ని ప్రచురించే సంస్థను అనుసరిస్తుంది. Hugging Face పై ఉన్న ధృవీకరించబడిన ప్రచురణకర్త ఖాతా నమ్మదగినది, ఎందుకంటే ప్రచురణకర్త గుర్తించదగినవారు మరియు జవాబుదారీగా ఉంటారు, Hugging Face యొక్క స్కానర్ పరిపూర్ణమైనది కాబట్టి కాదు — పైన ఉన్న ఘటన చూపినట్లుగా, అది కాదు.
నిజంగా ముఖ్యమైన వివరం: ఫైల్ ఫార్మాట్
మోడల్ వెయిట్స్ను డౌన్లోడ్ చేసేటప్పుడు రెండు ఫైల్ ఫార్మాట్లు నిరంతరం కనిపిస్తాయి, మరియు అవి సమానంగా సురక్షితమైనవి కావు.
- పికిల్-ఆధారిత ఫార్మాట్లు (తరచుగా
.bin,.pt, లేదా.pthతో ముగిసే ఫైళ్లు) ఆబ్జెక్ట్లను సేవ్ చేయడానికి Python యొక్క స్వంత మార్గం, మరియు Python యొక్క పికిల్ ఫార్మాట్లో ఫైల్ లోడ్ అయిన క్షణమే కోడ్ను నడిపించే సూచనలు ఉండగలవు — కేవలం డేటా మాత్రమే కాదు. ఇది Python ఎకోసిస్టమ్లో తెలిసిన, చాలా కాలంగా ఉన్న రిస్క్, AI కు ప్రత్యేకమైనది కాదు. - Safetensors మోడల్ యొక్క సంఖ్యలను మాత్రమే కలిగి ఉండటానికి, కోడ్ను నడిపే సామర్థ్యం అస్సలు లేకుండా ప్రత్యేకంగా నిర్మించబడిన ఫార్మాట్. ఒక safetensors ఫైల్ను లోడ్ చేయడం, డిజైన్ ప్రకారం, పైన వివరించిన రకమైన దాడిని ప్రేరేపించలేదు.
Hugging Face తన ప్లాట్ఫారమ్ సెక్యూరిటీ పద్ధతులలో భాగంగా పికిల్ స్కానింగ్ మరియు safetensors సపోర్ట్ రెండింటినీ డాక్యుమెంట్ చేస్తుంది (Hugging Face Hub security), మరియు ఇప్పుడు చాలా మంది ప్రధాన ప్రచురణకర్తలు తమ మోడళ్ల safetensors వెర్షన్ను అందిస్తారు. ఒకే మోడల్ కోసం రెండు ఫార్మాట్లు అందించబడినప్పుడు, safetensors ను ఇష్టపడండి — ఇది ఒక స్కానర్ దాన్ని పట్టుకోవడంపై ఆధారపడకుండా, ఒక మొత్తం రిస్క్ కేటగిరీనే తొలగిస్తుంది.
డౌన్లోడ్ చేసిన ఏ మోడల్ను అయినా నడిపే ముందు ఆచరణాత్మక చెక్లిస్ట్
- దీన్ని ప్రచురణకర్త సొంత పేజీ నుండి, లేదా Hugging Face, Ollama యొక్క లైబ్రరీ, లేదా Kaggle పై ధృవీకరించబడిన ఖాతా నుండి పొందండి — జవాబుదారీ గుర్తింపు లేని వీడియో వివరణ, ఫోరమ్ పోస్ట్, లేదా చాట్ గ్రూప్లో షేర్ చేసిన లింక్ ఎప్పుడూ కాదు.
- రెండూ అందించినప్పుడు
.binలేదా.ptకంటే.safetensorsఫైల్ను ఇష్టపడండి. పికిల్-ఆధారిత ఫార్మాట్ మాత్రమే ఉంటే, ఇంటర్నెట్ నుండి డౌన్లోడ్ చేసిన ఏ ఎగ్జిక్యూటబుల్లాగైనా దానితో అదే జాగ్రత్త తీసుకోండి. - ఫైల్ పరిమాణం మరియు ఫార్మాట్ను మోడల్ సొంత పేజీ చెప్పే దానితో సరిపోల్చి తనిఖీ చేయండి. ఒక అసమానత ఏదో మార్చబడిందనే సంకేతం.
- పాత లేదా కస్టమ్ కోడ్తో ఒక రా ఫైల్ను చేతితో లోడ్ చేయడం కంటే, నిర్వహించబడుతున్న టూల్ (Ollama, LM Studio, లేదా ఇటీవలి llama.cpp బిల్డ్)ను వాడండి — ఈ టూల్స్ తెలిసిన-సురక్షిత మూలాలను ట్రాక్ చేస్తాయి మరియు కాలక్రమేణా సెక్యూరిటీ ఫిక్స్లను పొందుతాయి; పాత ట్యుటోరియల్ నుండి కాపీ చేసిన స్క్రిప్ట్ అలా పొందదు.
- ఆ టూల్నే అప్డేట్గా ఉంచండి. దుర్బలత్వాలు లోడింగ్ కోడ్లో కనుగొనబడతాయి, కేవలం మోడల్ ఫైళ్లలో మాత్రమే కాదు, మరియు బ్రౌజర్ అప్డేట్లు వెబ్సైట్-ఆధారిత దాడులను ప్యాచ్ చేసినట్లే, అప్డేట్లు వాటిని ప్యాచ్ చేస్తాయి.
- తెలియని ప్రచురణకర్త గురించి సందేహం ఉంటే, ముందుగా వేరుచేయబడిన వాతావరణంలో మోడల్ను నడపండి — ప్రధాన పరికరంపై దాన్ని నమ్మే ముందు, సున్నితమైన ఫైళ్లు లేదా క్రెడెన్షియల్స్కు యాక్సెస్ లేని వర్చువల్ మెషీన్ లేదా కంటైనర్.
“సురక్షితం” ఇక్కడ నిజంగా అంటే ఏమిటి
చెల్లింపు సబ్స్క్రిప్షన్ ప్రొవైడర్ తన సొంత సర్వర్ల వెనుక నిలబడే విధంగా, ఓపెన్-వెయిట్ డౌన్లోడ్ వెనుక నిలబడే కంపెనీ ఏదీ లేదు. “సురక్షితం” అంటే రిస్క్-రహితం అని కాదు; జాగ్రత్తగా ఉండే వ్యక్తి సహేతుకంగా నిర్వహించగల స్థాయికి రిస్క్ తగ్గించబడిందని అర్థం: పేరు చెప్పగల, జవాబుదారీ ప్రచురణకర్త; కోడ్ను నడపలేని ఫార్మాట్; మరియు నిర్వహించబడుతున్న టూలింగ్. ఇది చేరుకోగల వాస్తవిక ప్రమాణం, ఓపెన్-వెయిట్ మోడళ్లను పూర్తిగా నివారించాల్సిన కారణం కాదు — వీడియో ఈ ప్రక్రియను తక్షణమైనదిగా చూపించిందని దాటవేయడానికి బదులుగా, ఇది ఉద్దేశపూర్వకంగా తీసుకోదగిన దశ మాత్రమే.
ఈ సిరీస్ను కొనసాగించండి
- భాగం 1 — ఉచిత vs. చెల్లింపు AI మోడళ్లు: పదాలు నిజంగా ఏమి అర్థం. ఇక్కడ వాడిన పదాల వెనుక ఉన్న నిర్వచనాలు మరియు లైసెన్సింగ్ నేపథ్యం.
- భాగం 2 — ఓపెన్ AI మోడళ్లను మీరే నడపడం: అది నిజంగా ఏమి తీసుకుంటుంది. ఈ ఆర్టికల్ ఊహించే హార్డ్వేర్ మరియు టూల్స్.
- భాగం 4 — ఇప్పుడు తెలుసుకోవలసిన ఓపెన్ AI మోడళ్లు. ఇప్పుడు ఒక మూలం మరియు ఫార్మాట్ స్థాపించబడిన తర్వాత, తర్వాతి భాగం తెలుసుకోవలసిన నిర్దిష్ట ప్రస్తుత మోడళ్లను, మరియు వాటి అధికారిక పేజీలు నిజంగా ఎక్కడ ఉన్నాయో పేర్కొంటుంది.
మరింత లోతుగా
- Malicious ML model discovered on Hugging Face platform — ReversingLabs. పైన సూచించిన డాక్యుమెంట్ చేయబడిన “nullifAI” ఘటన, హానికరమైన ఫైల్ ఆటోమేటిక్ స్కానింగ్ను ఎలా తప్పించుకుందో అనే దాంతో సహా. సెప్టెంబర్ 2026లో సమీక్షించబడింది.
- Hugging Face Hub security — Hugging Face. ప్లాట్ఫారమ్ యొక్క సొంత డాక్యుమెంట్ చేయబడిన స్కానింగ్ మరియు సెక్యూరిటీ పద్ధతులు.
- Safetensors documentation — Hugging Face. ఫార్మాట్ అంటే ఏమిటి మరియు అది ఎందుకు నిర్మించబడింది.
ప్లాట్ఫారమ్ సెక్యూరిటీ పద్ధతులు మరియు నిర్దిష్ట ఘటనలు కాలక్రమేణా మారుతాయి. పైన ఉన్న చెక్లిస్ట్ను నిలకడైన అలవాట్ల సెట్గా పరిగణించండి, మరియు ఒక నిర్దిష్ట నిర్ణయం వివరాలపై ఆధారపడితే Hugging Face యొక్క ప్రస్తుత సెక్యూరిటీ డాక్యుమెంటేషన్ను నేరుగా తనిఖీ చేయండి.