

एक ऑपरेशंस असिस्टेंट किसी फेल हुए एप्लिकेशन डिप्लॉयमेंट की जाँच कर रहा है, ऐसा सोचिए।
इसे मॉनिटरिंग डेटा पढ़ना है, डिप्लॉयमेंट रिकॉर्ड्स देखने हैं, और शायद कोई अप्रूव्ड डायग्नोस्टिक कमांड चलानी है। यह संदिग्ध गतिविधि जाँचने के लिए किसी अलग सिक्योरिटी एजेंट से मदद माँग सकता है। इसे किसी सपोर्ट वेबसाइट पर इंसिडेंट खोलने या बदलाव का अनुरोध करने की भी ज़रूरत पड़ सकती है।
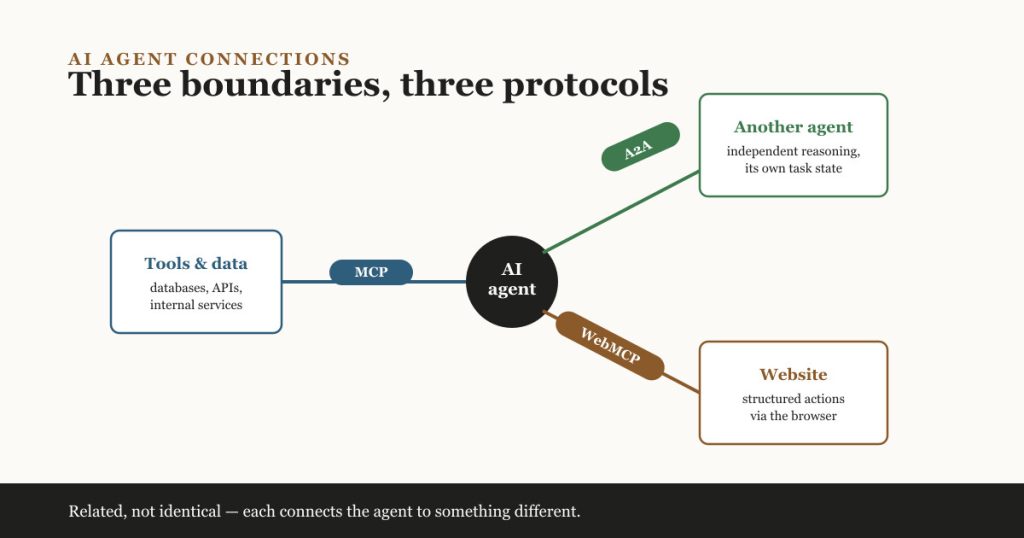
यूज़र के नज़रिए से ये सभी कार्य एक जैसे दिखते हैं: असिस्टेंट एक ही काम पूरा कर रहा है। लेकिन तकनीकी रूप से, इसमें तीन अलग-अलग रिश्ते शामिल हैं:
- एक AI एप्लिकेशन का टूल्स और डेटा से जुड़ना;
- एक स्वतंत्र एजेंट का दूसरे एजेंट से संवाद करना; और
- एक एजेंट का ब्राउज़र के ज़रिए किसी वेबसाइट के साथ इंटरैक्ट करना।
MCP, A2A और WebMCP इन्हीं तीन सीमाओं (boundaries) को संबोधित करते हैं। ये एक-दूसरे के पूरक हो सकते हैं, लेकिन ये किसी एक तैयार, यूनिवर्सल स्टैक के अदल-बदल किए जा सकने वाले हिस्से नहीं हैं।
संक्षिप्त व्याख्या
| प्रोटोकॉल | मुख्य कनेक्शन | सरल भाषा में उद्देश्य | मौजूदा स्थिति |
|---|---|---|---|
| MCP | AI एप्लिकेशन ↔ टूल्स और डेटा | बाहरी क्षमताओं (capabilities) को खोजने और इस्तेमाल करने का एक सुसंगत तरीका AI एप्लिकेशन को देता है | व्यापक रूप से अपनाया गया, Agentic AI Foundation के अंतर्गत |
| A2A | एजेंट ↔ एजेंट | स्वतंत्र एजेंट्स को अपनी क्षमताएँ खोजने, संदेशों का आदान-प्रदान करने, और साझा कार्यों को प्रबंधित करने देता है | बढ़ते प्लेटफ़ॉर्म समर्थन के साथ स्थिर 1.0 स्पेसिफिकेशन |
| WebMCP | ब्राउज़र एजेंट ↔ वेबसाइट | एजेंट को इंटरफ़ेस पर क्लिक करने का अंदाज़ा लगाने देने के बजाय, वेबसाइट को स्ट्रक्चर्ड ऐक्शन उजागर करने देता है | शुरुआती प्रीव्यू और कम्युनिटी-ग्रुप स्पेसिफिकेशन; W3C स्टैंडर्ड नहीं |
इस फ़र्क़ को याद रखने का सबसे आसान तरीका यह है:
MCP एक एजेंट को क्षमताओं से जोड़ता है। A2A एक एजेंट को दूसरे एजेंट से जोड़ता है। WebMCP किसी वेबसाइट को अपने ऐक्शन ब्राउज़र एजेंट को बताने देता है।
यह सारांश उपयोगी है, लेकिन असली सिस्टम में इससे कहीं ज़्यादा सावधानी चाहिए। कोई टूल MCP के पीछे एक जटिल सर्विस छिपा सकता है। कोई A2A एजेंट खुद MCP टूल्स इस्तेमाल कर सकता है। कोई वेबसाइट अपने बैकएंड में सामान्य APIs इस्तेमाल करते हुए भी WebMCP ऐक्शन उजागर कर सकती है। ये प्रोटोकॉल कनेक्शन की सीमाएँ बताते हैं; वे पूरा आर्किटेक्चर तय नहीं करते।
MCP: AI एप्लिकेशन को टूल्स और डेटा से जोड़ना
Model Context Protocol, यानी MCP, किसी AI एप्लिकेशन को बाहरी सिस्टम से जोड़ने का एक सामान्य तरीका देता है। एक MCP सर्वर वे टूल्स उजागर कर सकता है जिन्हें एप्लिकेशन कॉल कर सके, वे रिसोर्स जिन्हें वह पढ़ सके, और वे दोबारा-इस्तेमाल होने वाले प्रॉम्प्ट जिनका वह अनुरोध कर सके।
बिना किसी साझा प्रोटोकॉल के, हर डेटाबेस, रिपॉज़िटरी, बिज़नेस एप्लिकेशन या इंटरनल सर्विस के लिए हर AI प्रोडक्ट को एक कस्टम इंटीग्रेशन बनाना पड़ता है। MCP क्लाइंट्स और सर्वर्स को उन क्षमताओं को खोजने और इस्तेमाल करने का एक साझा कॉन्ट्रैक्ट देता है।
हमारे ऑपरेशंस वाले उदाहरण में, MCP इस तरह के सीमित रूप से परिभाषित टूल्स उजागर कर सकता है:
get_deployment_statusread_error_logscompare_configurationrun_approved_diagnostic
एजेंट को सीधे डेटाबेस क्रेडेंशियल या हर वेंडर API की जानकारी की ज़रूरत नहीं पड़ती। वह टूल्स, उनकी व्याख्या, और उनके अपेक्षित इनपुट देख पाता है। MCP सर्वर एक अप्रूव्ड रिक्वेस्ट को अंतर्निहित सिस्टम ऑपरेशन में बदल देता है।
इससे ऑपरेशन अपने आप सुरक्षित नहीं हो जाता। व्यापक अधिकार वाला एक MCP सर्वर, एजेंट को बस व्यापक अधिकार वाले टूल्स दे देता है। प्रोडक्शन डिज़ाइन में अब भी ऑथेंटिकेशन, ऑथराइज़ेशन, सीमित स्कोप, इनपुट वैलिडेशन, ऑडिट लॉग, टाइमआउट, और महत्वपूर्ण कार्यों के लिए मानवीय अनुमति ज़रूरी है।
MCP अब Claude से अपने शुरुआती जुड़ाव से कहीं आगे बढ़ चुका है। यह अब Linux Foundation के Agentic AI Foundation के अंतर्गत गवर्न किया जाता है और कई बड़े AI प्लेटफ़ॉर्म्स पर समर्थित है। यह अपनाए जाने का एक मज़बूत सबूत है। इसका यह मतलब नहीं कि हर MCP सर्वर सुरक्षित, संगत, या एंटरप्राइज़ इस्तेमाल के लायक़ है।
A2A: स्वतंत्र एजेंट्स को साथ काम करने देना
जब किसी AI एप्लिकेशन को कोई क्षमता चाहिए हो, तो MCP अच्छी तरह काम करता है। लेकिन जब वह क्षमता किसी दूसरे स्वतंत्र एजेंट की हो — जो अपनी खुद की रीज़निंग, टास्क स्थिति, और इंटरैक्शन ख़ुद संभालता है — तो एक अलग समस्या सामने आती है।
Agent2Agent protocol, यानी A2A, इसी रिश्ते के लिए बनाया गया है। एक एजेंट अपनी पहचान, एंडपॉइंट, स्किल्स, और ऑथेंटिकेशन ज़रूरतों को बताने वाला एक Agent Card प्रकाशित कर सकता है। दूसरे एजेंट यह तय करने के लिए उस जानकारी का इस्तेमाल कर सकते हैं कि उससे संवाद करना है या नहीं, और कैसे।
A2A उस काम के लिए एक टास्क मॉडल भी परिभाषित करता है जिसमें समय लग सकता है, और जानकारी चाहिए हो सकती है, या जो कई अपडेट दे सकता है। यह इसलिए मायने रखता है क्योंकि एजेंट सहयोग शायद ही कभी सिर्फ़ एक रिक्वेस्ट और तुरंत एक अंतिम जवाब जितना सीधा होता है।
उस डिप्लॉयमेंट इंसिडेंट में, ऑपरेशंस एजेंट सिक्योरिटी एजेंट को यह टास्क भेज सकता है:
डिप्लॉयमेंट 1842 से जुड़ी ऑथेंटिकेशन विफलताओं की जाँच करें और प्रभावित पहचानें, कॉन्फिडेंस लेवल, और सहायक सबूत वापस भेजें।
वह काम कैसे करना है, यह सिक्योरिटी एजेंट ख़ुद तय करता है। वह अपने खुद के मॉडल, पॉलिसी, और MCP से जुड़े टूल्स इस्तेमाल कर सकता है। यह स्टेटस अपडेट दे सकता है और आख़िर में अपने निष्कर्षों वाला एक आर्टिफ़ैक्ट लौटा सकता है।
यही असली आर्किटेक्चरल फ़र्क़ है: MCP में, कॉल करने वाला एप्लिकेशन एक तय की गई क्षमता को इस्तेमाल करता है। A2A में, वह अपनी टास्क सीमा वाले किसी दूसरे एजेंट के साथ मिलकर काम करता है।
A2A 1.0 को इसके प्रोजेक्ट ने प्रोडक्शन-रेडी बताया है, और Linux Foundation 150 से ज़्यादा संगठनों के समर्थन की रिपोर्ट देता है। ये अपनाए जाने के सार्थक संकेत हैं, लेकिन ये आंशिक रूप से उन्हीं संगठनों से आते हैं जो इस प्रोटोकॉल को विकसित और प्रमोट कर रहे हैं। टीमों को अपने खुद के माहौल में इंटरऑपरेबिलिटी, विफलता के व्यवहार, और सिक्योरिटी नियंत्रणों की अब भी जाँच करनी चाहिए।
WebMCP: वेबसाइटों को ब्राउज़र एजेंट्स के लिए समझने-योग्य बनाना
ब्राउज़र एजेंट पहले से ही पेज देख सकते हैं, टेक्स्ट पढ़ सकते हैं, और कंट्रोल्स पर क्लिक करने की कोशिश कर सकते हैं। यह तरीक़ा कमज़ोर (fragile) है। कोई नया डिज़ाइन किया गया बटन, कोई अनपेक्षित डायलॉग, या कोई अस्पष्ट फ़ॉर्म एजेंट से ग़लत कार्रवाई करवा सकता है।
WebMCP इससे ज़्यादा स्ट्रक्चर्ड रिश्ते का प्रस्ताव रखता है। एक वेबसाइट वे ऐक्शन बता सकती है जिन्हें ब्राउज़र एजेंट इस्तेमाल कर सके — इसमें फ़ॉर्म के ज़रिए बताए गए सरल ऐक्शन भी शामिल हैं और JavaScript के ज़रिए रजिस्टर किए गए ज़्यादा जटिल ऐक्शन भी।
कोई ट्रैवल वेबसाइट search_flights या select_itinerary जैसे ऐक्शन उजागर कर सकती है। कोई सपोर्ट पोर्टल गंभीरता, सिस्टम, विवरण, और सबूत के लिए तय फ़ील्ड्स के साथ create_incident उजागर कर सकता है। एजेंट हर विज़ुअल कंट्रोल का मक़सद अंदाज़ा लगाने के बजाय सीधे उस ऐक्शन को कॉल कर सकता है।
यह वेबसाइट या उसकी बैकएंड APIs की जगह नहीं लेता। यह ब्राउज़र के भीतर एक एजेंट-केंद्रित इंटरफ़ेस जोड़ देता है।
WebMCP को MCP या A2A से कहीं ज़्यादा सावधानी से समझाना ज़रूरी है। इस लेख की सोर्स समीक्षा के मुताबिक़, यह अभी Chrome में एक ब्राउज़र फ़्लैग के पीछे एक शुरुआती, प्रायोगिक प्रीव्यू के रूप में उपलब्ध है और W3C Web Machine Learning Community Group के ज़रिए प्रकाशित होता है। स्पेसिफिकेशन साफ़ तौर पर कहता है कि यह W3C स्टैंडर्ड नहीं है और W3C Standards Track पर नहीं है। इसलिए इसे स्थापित वेब स्टैंडर्ड कहना ग़लत होगा।
ये साथ मिलकर कैसे काम कर सकते हैं
उसी फेल हुए डिप्लॉयमेंट पर वापस चलते हैं:
- ऑपरेशंस एजेंट डिप्लॉयमेंट हिस्ट्री और मॉनिटरिंग डेटा पढ़ने के लिए MCP टूल्स इस्तेमाल करता है।
- यह एक स्वतंत्र रूप से चलने वाले सिक्योरिटी एजेंट को A2A के ज़रिए एक जाँच टास्क भेजता है।
- निष्कर्ष मिलने के बाद, यह सपोर्ट पोर्टल द्वारा उजागर किए गए एक स्ट्रक्चर्ड WebMCP ऐक्शन का इस्तेमाल करके इंसिडेंट तैयार करता है।
- एक इंसान सबूतों की समीक्षा करके अंतिम सबमिशन को मंज़ूरी देता है।
यह एक संभावित संयुक्त आर्किटेक्चर है, कोई अनिवार्य प्रोटोकॉल स्टैक नहीं। ज़्यादातर सिस्टम को इनमें से सिर्फ़ एक ही प्रोटोकॉल की ज़रूरत होती है। कई इंटरनल टूल्स वाले एक अकेले असिस्टेंट को MCP की ज़रूरत हो सकती है लेकिन A2A की नहीं। दो सर्विसेज़ बिना एजेंट बने भी मौजूदा APIs के ज़रिए बख़ूबी संवाद कर सकती हैं। किसी वेबसाइट को सिर्फ़ “एजेंट-रेडी” दिखने के लिए WebMCP नहीं जोड़ना चाहिए।
आर्किटेक्चरल सवाल हमेशा पहले आना चाहिए: हम असल में किस कनेक्शन समस्या को हल करने की कोशिश कर रहे हैं?
प्रोटोकॉल भरोसे की समस्या हल नहीं करते
साझा मैसेज फ़ॉर्मैट इंटरऑपरेबिलिटी को बेहतर बनाते हैं। वे यह साबित नहीं करते कि किसी टूल, एजेंट, या वेबसाइट पर भरोसा किया जाना चाहिए।
एक MCP टूल की व्याख्या यह ग़लत बता सकती है कि वह टूल असल में क्या करता है। कोई रिमोट A2A एजेंट ग़लत या नुक़सानदेह कंटेंट लौटा सकता है। कोई WebMCP टूल या उसका आउटपुट, प्रॉम्प्ट इंजेक्शन के ज़रिए एजेंट को प्रभावित करने की कोशिश कर सकता है। यहाँ तक कि ईमानदार हिस्सों को भी काम के लिए ज़रूरत से ज़्यादा डेटा या अधिकार मिल सकता है।
टीमों को प्रोटोकॉल से बाहर भी नियंत्रण चाहिए:
- सर्वर और एजेंट की पहचान व स्वामित्व की पुष्टि करें;
- व्यावहारिक रूप से सबसे कम ज़रूरी अनुमतियाँ दें;
- सभी कॉल में यूज़र की पहचान और ऑथराइज़ेशन कॉन्टेक्स्ट बरक़रार रखें;
- पढ़ने को डेटा बदलने या मिटाने से अलग रखें;
- वित्तीय, सुरक्षा, या न पलटे जा सकने वाले कार्यों के लिए पुष्टि माँगें;
- व्याख्याओं, संदेशों, और लौटाए गए कंटेंट को अविश्वसनीय इनपुट मानें;
- रिक्वेस्ट, निर्णय, टूल कॉल, और नतीजे को लॉग करें;
- टाइमआउट, रीट्राई, और सुरक्षित विफलता व्यवहार तय करें।
प्रोटोकॉल यह जवाब देता है, “ये हिस्से आपस में कैसे संवाद कर सकते हैं?” गवर्नेंस को यह जवाब देना होता है, “क्या इस कार्रवाई की इजाज़त दी जानी चाहिए, किसके अधिकार में, और अगर यह विफल हो तो कौन ज़िम्मेदार है?”
आपको क्या सीखना चाहिए?
जानें
ज़्यादातर डेवलपर्स, आर्किटेक्ट्स, सिक्योरिटी पेशेवरों, और टेक्नोलॉजी लीडर्स को इन तीन सीमाओं और इनकी परिपक्वता के फ़र्क़ को समझना चाहिए। हर एजेंट इंटीग्रेशन को एक जैसी समस्या माने बिना प्रस्तावों को परखने के लिए इतना काफ़ी है।
इस्तेमाल करें
AI एप्लिकेशन बनाने वाले डेवलपर्स को MCP टूल डिज़ाइन, ऑथराइज़ेशन, और एरर हैंडलिंग सीखनी चाहिए। क्रॉस-प्लेटफ़ॉर्म मल्टी-एजेंट सिस्टम बनाने वाली टीमों को A2A के Agent Cards, टास्क, संदेश, आर्टिफ़ैक्ट, और ऑथेंटिकेशन का अध्ययन करना चाहिए। वेब डेवलपर्स को WebMCP के साथ तभी प्रयोग करना चाहिए जब ब्राउज़र-एजेंट इंटरैक्शन प्रासंगिक हो, और इसके API को बदल सकने वाला मानते हुए।
महारत हासिल करें
किसी एंटरप्राइज़ एजेंट माहौल के लिए ज़िम्मेदार प्लेटफ़ॉर्म इंजीनियरों को पहचान प्रसार (identity propagation), पॉलिसी लागू करने, ऑब्ज़र्वेबिलिटी, प्रोटोकॉल गेटवे, डेटा सीमाओं, और इंसिडेंट रिस्पॉन्स की गहरी समझ चाहिए। अधिकार और विफलता प्रबंधन में महारत हासिल किए बिना सिर्फ़ मैसेज फ़ॉर्मैट में महारत हासिल करना काफ़ी नहीं है।
व्यावहारिक निर्णय
संक्षिप्त नाम (acronym) से नहीं, सीमा से शुरू करें:
- अगर किसी AI एप्लिकेशन को टूल्स या डेटा चाहिए, तो MCP पर विचार करें।
- अगर स्वतंत्र एजेंट्स को साथ काम करना है, तो A2A पर विचार करें।
- अगर किसी वेबसाइट को ब्राउज़र एजेंट के लिए भरोसेमंद ऐक्शन उजागर करने हैं, तो WebMCP को देखें या इसके साथ प्रयोग करें।
- अगर कोई सामान्य API या वर्कफ़्लो पहले से समस्या हल कर रहा है, तो उसी को बनाए रखें।
MCP और A2A के पास अब भरोसेमंद अपनाव और साझा फ़ाउंडेशन गवर्नेंस है। WebMCP एक असली ब्राउज़र समस्या को हल करता है, लेकिन यह अभी शुरुआती और कम स्थिर स्थिति में है। साथ मिलकर, ये दिखाते हैं कि एजेंट इंटरऑपरेबिलिटी किस दिशा में जा सकती है। ये सुरक्षा, ऑपरेशनल भरोसेमंदी, और मानवीय जवाबदेही के कठिन काम को ख़त्म नहीं करते।
और गहराई से जानें
- Model Context Protocol स्पेसिफिकेशन (2026-07-28) — मौजूदा स्थिर प्रोटोकॉल स्पेसिफिकेशन और मुख्य अवधारणाएँ। 24 सितंबर 2026 को समीक्षित।
- MCP आर्किटेक्चर अवलोकन — होस्ट, क्लाइंट, और सर्वर की भूमिकाओं तथा मुख्य प्रोटोकॉल तत्वों को समझाता है।
- A2A मुख्य अवधारणाएँ — Agent Cards, संदेश, टास्क, पार्ट्स, और आर्टिफ़ैक्ट को कवर करता है।
- A2A 1.0 में क्या नया है — स्थिर रिलीज़ और माइग्रेशन बदलावों का दस्तावेज़ीकरण करता है।
- WebMCP कम्युनिटी-ग्रुप स्पेसिफिकेशन — विकसित होता API, इसकी औपचारिक स्थिति, और इसके सुरक्षा व प्राइवेसी संबंधी पहलू।