

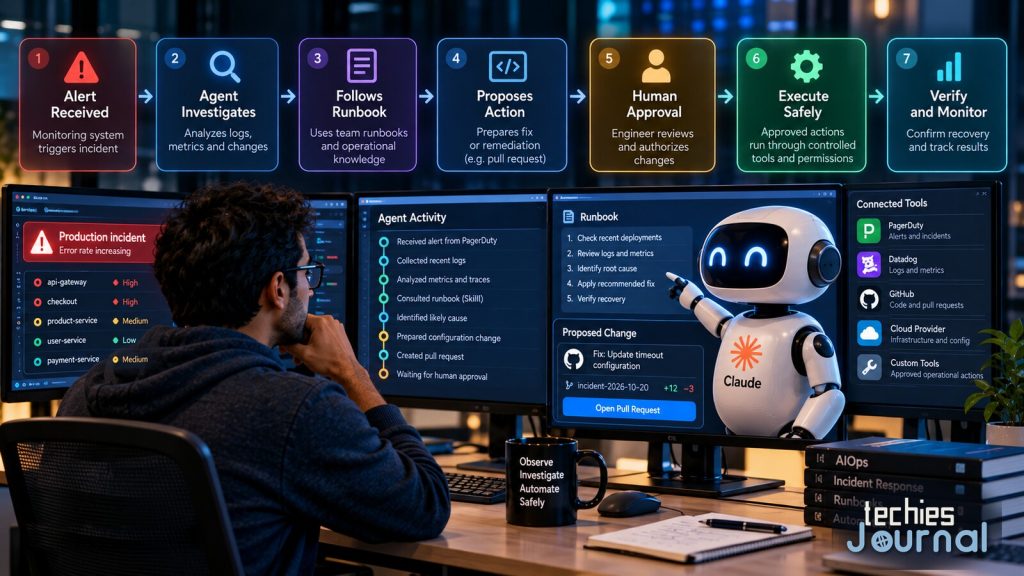
AI की मदद से इंसिडेंट रिस्पॉन्स का चित्रण। दिखाए गए टूल और विक्रेता उदाहरण हैं, सत्यापित नेटिव इंटीग्रेशन नहीं।
Claude Managed Agents इंसिडेंट की जाँच कर सकते हैं, रनबुक का पालन कर सकते हैं और ऑपरेशनल टूल्स के साथ काम कर सकते हैं। DevOps टीमों के लिए मौक़ा यह है कि प्रतिक्रिया की प्रक्रिया का ज़्यादा हिस्सा ऑटोमेट किया जाए। चुनौती यह तय करना है कि एजेंट को क्या चलाने की अनुमति दी जाए।
एक एप्लिकेशन प्रोडक्शन में एरर देने लगता है। मॉनिटरिंग विफलताओं में असामान्य बढ़ोतरी पकड़ती है और ऑन-कॉल इंजीनियर को अलर्ट भेजती है।
इंजीनियर जानी-पहचानी जाँच शुरू करता है। वह लॉग देखता है, हाल की डिप्लॉयमेंट जाँचता है, प्रभावित सेवा पहचानता है और रनबुक देखता है। अगर समस्या में इन्फ्रास्ट्रक्चर बदलाव चाहिए, तो वह फ़िक्स तैयार करता है और संगठन की मंज़ूरी प्रक्रिया का पालन करता है।
AI असिस्टेंट पहले से इंजीनियरों को लॉग समझने और ट्रबलशूटिंग के कदम सुझाने में मदद कर सकते हैं। लेकिन अगर अलर्ट आते ही, किसी के समस्या बताने का इंतज़ार किए बिना, कोई AI एजेंट जाँच शुरू कर दे तो? यह उन संभावनाओं में से एक है जो Claude Managed Agents ने खोली हैं, जिन्हें Anthropic ने April 8, 2026 को पब्लिक बीटा में लॉन्च किया।
यह सेवा ऐसे AI एजेंट चलाने का इन्फ्रास्ट्रक्चर देती है जो बहु-चरणीय काम कर सकें, टूल इस्तेमाल कर सकें और अपनी कार्य-स्थिति सँभाल सकें। बाद के अपडेट में काम का समन्वय करने और ऑपरेशनल ट्रेस एक्सपोर्ट करने की क्षमताएँ जुड़ी हैं। DevOps और साइट रिलायबिलिटी इंजीनियरिंग (SRE) टीमों के लिए दिलचस्प बात यह है कि AI एजेंट को मौजूदा इंसिडेंट-रिस्पॉन्स वर्कफ़्लो से जोड़ा जा सकता है।
मैनेज्ड एजेंट चैटबॉट से कैसे अलग है
चैटबॉट आम तौर पर किसी अनुरोध का जवाब देता है। इंजीनियर एरर संदेश साझा करता है, पूछता है कि क्या गड़बड़ हो सकती है और उसे स्पष्टीकरण या सुझाए गए कमांड मिलते हैं। मैनेज्ड एजेंट ज़्यादा सक्रिय भूमिका निभा सकता है।
कोई घटना होने पर एप्लिकेशन एक सेशन बना सकता है। एजेंट को इंसिडेंट का संदर्भ मिलता है, वह उपलब्ध टूल बुलाता है, उनके नतीजे देखता है और तय करता है कि आगे क्या जाँचना है।
Claude Managed Agents फ़ाइलें पढ़ने और कमांड चलाने जैसे कामों के लिए एक्ज़िक्यूशन परिवेश, सेशन प्रबंधन और बिल्ट-इन टूल देता है। यह टूल और Model Context Protocol (MCP) के ज़रिए बाहरी सिस्टम से कनेक्शन का भी समर्थन करता है।
इसका मतलब यह नहीं कि Anthropic पूरा इंसिडेंट-मैनेजमेंट उत्पाद देता है। मॉनिटरिंग इंटीग्रेशन, ऑपरेशनल अनुमतियाँ और सुधार की प्रक्रियाएँ संगठन की ज़िम्मेदारी बनी रहती हैं। फ़र्क़ यह है कि डेवलपर एजेंट वर्कफ़्लो बना सकते हैं, बिना नीचे के एजेंट रनटाइम का हर हिस्सा ख़ुद बनाए।
अलर्ट से जाँच तक एक इंसिडेंट का पीछा करना
Anthropic अपने April 10 ट्यूटोरियल Build an SRE Incident Response Agent with Claude Managed Agents में एक ठोस उदाहरण देता है। प्रदर्शन एक सिमुलेट किए गए PagerDuty अलर्ट से शुरू होता है। एक वेबहुक इंसिडेंट का ब्योरा एप्लिकेशन को देता है, जो एजेंट सेशन शुरू करता है।
फिर एजेंट अपने सैंडबॉक्स के अंदर उपलब्ध टूल से लॉग और इन्फ्रास्ट्रक्चर फ़ाइलें जाँचता है। वह Skill के ज़रिए दी गई रनबुक भी देखता है, यानी निर्देशों और सहायक फ़ाइलों का दोबारा इस्तेमाल होने वाला पैकेज। Skill एजेंट को बताती है कि टीम इंसिडेंट की जाँच कैसे चाहती है, इन्फ्रास्ट्रक्चर बदलने से पहले रनबुक देखने समेत।
जब एजेंट किसी संभावित कॉन्फ़िगरेशन समस्या को पहचान लेता है, तो वह पैच तैयार करता है। कस्टम टूल वर्कफ़्लो को पुल रिक्वेस्ट खोलने और मर्ज करने से पहले मानवीय मंज़ूरी माँगने देते हैं। यह क्रम दिखाता है कि एजेंट हर क़दम पर इंजीनियर के हाथ से प्रॉम्प्ट किए बिना कई चरणों से गुज़र सकता है।
एक अहम सीमा है। ट्यूटोरियल में PagerDuty, GitHub और Datadog सिमुलेटेड हैं। यह उदाहरण दिखाता है कि इंटीग्रेशन कैसे बनाएँ, यह नहीं कि असली प्रोडक्शन इंसिडेंट में वह कितना भरोसेमंद चलता है।
जब जाँच ऑपरेशनल कार्रवाई बन जाती है
लॉग पढ़ना और संभावित कारण पहचानना प्रोडक्शन इन्फ्रास्ट्रक्चर बदलने से अलग है। किसी एजेंट को इंसिडेंट टिकट बनाने, पुल रिक्वेस्ट खोलने या मंज़ूर स्क्रिप्ट चलाने वाले टूल से जोड़ा जा सकता है। अतिरिक्त विकास के साथ वह संबंधित अलर्ट को जोड़ने या दोहराई गई सूचनाएँ पहचानने में भी मदद कर सकता है।
ये ग्राहक द्वारा बनाए जा सकने वाले वर्कफ़्लो हैं। ये इस बात का प्रमाण नहीं हैं कि Claude Managed Agents में अलर्ट-डिडुप्लीकेशन या स्वायत्त सुधार की तैयार सेवा है।
हमारे इंसिडेंट उदाहरण की कॉन्फ़िगरेशन समस्या पर ग़ौर कीजिए। पैच तैयार करना इंजीनियर को जाँचने के लिए कुछ ठोस देता है। उस पैच को लागू करना सिस्टम की ऑपरेशनल स्थिति बदल देता है। प्रस्तावित फ़िक्स सही दिखे तब भी, वह दूसरी सेवाओं को प्रभावित कर सकता है या पहले से चल रही डिप्लॉयमेंट से टकरा सकता है।
इसलिए कमांड चला पाने का मतलब यह साबित नहीं करता कि उसे चलाना सुरक्षित है। एजेंट की क्षमता और ऑपरेशनल अधिकार के बीच का फ़र्क़ यहीं अहम बनता है।
एजेंट के अमल का साथ देने के लिए रनबुक को कैसा होना चाहिए
पारंपरिक रनबुक अक्सर मानकर चलती हैं कि कोई अनुभवी इंजीनियर निर्देशों की व्याख्या करेगा। कोई प्रक्रिया कह सकती है, “सेवा अस्वस्थ बनी रहे तो उसे रीस्टार्ट करें।”
ऐसा करने से पहले इंजीनियर हाल की डिप्लॉयमेंट, निर्भर सेवाएँ और पिछले रिकवरी प्रयास जाँच सकता है। हो सकता है ये जाँचें साफ़ न लिखी हों क्योंकि टीम इन्हें मानक अभ्यास मानती है। एजेंट अलिखित मान्यताओं पर सुरक्षित रूप से निर्भर नहीं रह सकता।
स्वचालित अमल के लिए प्रक्रिया को साफ़ शर्तें चाहिए।
- कौन-सा सबूत समस्या की पुष्टि करता है?
- कौन-सी डायग्नोस्टिक जाँचें ज़रूरी हैं?
- क्या इस परिवेश में वह कार्रवाई अनुमत है?
- अमल कब रुकना चाहिए?
- रिकवरी की पुष्टि कैसे हो?
यह पूरी तरह नया अनुशासन नहीं है। पारंपरिक ऑटोमेशन को भी भरोसेमंद पूर्व-शर्तें, अनुमान योग्य कार्रवाइयाँ और विफलता प्रबंधन चाहिए। मैनेज्ड एजेंट एक और बात जोड़ते हैं क्योंकि एजेंट चुन सकता है कि उपलब्ध टूल में से कौन-सा और किस क्रम में इस्तेमाल करे। रनबुक उस फ़ैसले को दिशा दे सकती है, लेकिन अकेले निर्देश प्रोडक्शन अनुमतियाँ तय नहीं करने चाहिए।
कार्रवाई का फ़ैसला कहाँ होता है
Claude Managed Agents बिल्ट-इन और MCP टूल के लिए कॉन्फ़िगर करने योग्य अनुमति नीतियाँ देता है। कोई टूल अपने-आप चल सकता है, मंज़ूरी माँग सकता है या चलने से पहले परखा जा सकता है। हालाँकि, ये नीतियाँ कस्टम टूल को नियंत्रित नहीं करतीं। जब एजेंट कस्टम टूल माँगता है, तो वह अनुरोध ग्राहक के एप्लिकेशन को मिलता है और उसे चलाना है या नहीं, यह तय करने की ज़िम्मेदारी उसी की है।
इंसिडेंट रिस्पॉन्स के लिए यह फ़र्क़ ख़ास तौर पर अहम है। कोई संगठन एजेंट को लॉग जाँचने, कॉन्फ़िगरेशन फ़ाइलें पढ़ने और पुल रिक्वेस्ट तैयार करने दे सकता है, जबकि सेवाएँ रीस्टार्ट करने या प्रोडक्शन इन्फ्रास्ट्रक्चर बदलने वाली कार्रवाइयों के लिए साफ़ मंज़ूरी माँग सकता है। एप्लिकेशन को एजेंट के निर्देशों से स्वतंत्र रूप से ये सीमाएँ लागू करनी चाहिए।
उसे यह भी सोचना होगा कि जब कोई कार्रवाई विफल हो, दो बार माँगी जाए या आंशिक रूप से ही पूरी हो तो क्या होता है। एजेंट को रोकना किसी बाहरी सिस्टम के ज़रिए पहले से किए गए बदलाव को ज़रूरी रूप से वापस नहीं करता।
Anthropic सैंडबॉक्स, नेटवर्क, क्रेडेंशियल और सेशन-मॉनिटरिंग नियंत्रण देता है। ये नियंत्रण उपयोगी हैं, लेकिन ये सुरक्षित इंटीग्रेशन डिज़ाइन और सफल रिकवरी की पुष्टि के लिए ज़रूरी ऑपरेशनल जाँचों की जगह नहीं लेते।
डेटा प्रबंधन पर भी ध्यान चाहिए। Managed Agents फ़िलहाल Anthropic की Zero Data Retention व्यवस्था या HIPAA Business Associate Agreement कवरेज के योग्य नहीं है। संवेदनशील ऑपरेशनल जानकारी संभालने वाली टीमों को प्रोडक्शन डेटा जोड़ने से पहले इन पाबंदियों की समीक्षा करनी चाहिए।
DevOps टीमों को आज कितना आगे जाना चाहिए
Managed Agents ऐसी इंसिडेंट जाँच के साथ प्रयोग का व्यावहारिक मौक़ा बनाता है जो अपने-आप शुरू होती है और कई ऑपरेशनल चरणों से गुज़रती है। आधिकारिक SRE प्रदर्शन दिखाता है कि वह वर्कफ़्लो कैसे जोड़ा जा सकता है। यह साबित नहीं करता कि स्वायत्त सुधार रिकवरी समय को लगातार बेहतर करता है या अनजान इंसिडेंट में भरोसेमंद चलता है।
प्लेटफ़ॉर्म परख रही टीम के लिए, व्यापक प्रोडक्शन एक्सेस से ज़्यादा उपयोगी शुरुआत एक नियंत्रित प्रयोग है। एक टेस्ट अलर्ट तैयार लॉग, एक रनबुक और सीमित रीड-ओनली डायग्नोस्टिक टूल की पहुँच के साथ एजेंट सेशन शुरू कर सकता है। इंजीनियर परख सकते हैं कि एजेंट प्रासंगिक सबूत पहचानता है, प्रक्रिया का पालन करता है और अपनी प्रस्तावित कार्रवाई सही समझाता है या नहीं।
अगले प्रयोग में एजेंट को बदलाव समीक्षा के लिए तैयार करने दिया जा सकता है, उसे लागू करने की अनुमति के बिना। ये परीक्षण तय करने में मदद करेंगे कि एजेंट उपयोगी ऑपरेशनल क्षमता जोड़ता है या नहीं और उसके फ़ैसले कहाँ अविश्वसनीय रहते हैं।
Claude Managed Agents बदलता है कि डेवलपर मौजूदा IT ऑपरेशन्स सिस्टम के आसपास क्या बना सकते हैं। यह मॉनिटरिंग, भरोसेमंद ऑटोमेशन, मानवीय विवेक या स्थापित इंसिडेंट-मैनेजमेंट अभ्यासों की ज़रूरत ख़त्म नहीं करता।
DevOps और SRE टीमों के लिए अहम फ़ैसला सिर्फ़ यह नहीं है कि AI एजेंट इंसिडेंट पर प्रतिक्रिया दे सकता है या नहीं। अहम यह है कि उस प्रतिक्रिया के कौन-से हिस्से सुरक्षित रूप से सौंपे जा सकते हैं, और टीम को कैसे पता चलेगा कि एजेंट अपनी सीमा तक पहुँच गया है।
और गहराई में
- Claude Platform Release Notes, Anthropic. April 8, 2026 का बीटा और बाद की रिलीज़।
- Claude Managed Agents Overview, Anthropic. मैनेज्ड एजेंट इन्फ्रास्ट्रक्चर और सेशन।
- Build an SRE Incident Response Agent, Gagan Bhat, Anthropic, April 10, 2026. सिमुलेटेड इंसिडेंट रिस्पॉन्स ट्यूटोरियल।
- Permission Policies, Anthropic. बिल्ट-इन, MCP और कस्टम टूल की सीमाएँ।
- Secure Your Managed Agents Deployment, Anthropic. अमल की सुरक्षा संबंधी बातें।
- Session Operations, Anthropic. सेशन जीवनचक्र का व्यवहार।
TechiesJournal पर संबंधित लेख
- जब AI ऑन-कॉल टीम में शामिल होता है: प्रोडक्शन के फ़ैसले कौन नियंत्रित करता है? यह समझने के लिए कि एजेंट के प्रस्ताव के बाद प्रोडक्शन का फ़ैसला किसका है।
- MCP क्रेडेंशियल सीमा: MCP सर्वर को यह क्यों नहीं तय करना चाहिए कि आपके OAuth क्रेडेंशियल कहाँ जाएँ एजेंट अनुमतियों के टूल और क्रेडेंशियल पक्ष के लिए।
- लैपटॉप बंद करने के बाद: इंफ्रास्ट्रक्चर पर चलने वाले AI एजेंट को वास्तव में क्या चाहिए एजेंट को चलते रहने के लिए ज़रूरी रनटाइम और इन्फ्रास्ट्रक्चर के लिए।