

ఒక సంస్థ తన వెబ్సైట్ను సరిగ్గా సురక్షితం చేసిందని ఊహించుకోండి. అప్లికేషన్ ప్యాచ్ చేయబడింది, యాక్సెస్కు మల్టీఫాక్టర్ ఆథెంటికేషన్ అవసరం, ట్రాఫిక్ HTTPSతో ఎన్క్రిప్ట్ చేయబడింది.
ఒక దాడి చేసేవాడు సంస్థ డొమైన్ను నిర్వహించే ఖాతాను రాజీ చేసి, ఒక DNS రికార్డ్ను మారుస్తాడు. సరైన వెబ్సైట్ చిరునామాను నమోదు చేసే వినియోగదారులు ఇప్పుడు దాడి చేసేవాడి నియంత్రణలో ఉన్న మౌలిక సదుపాయానికి పంపబడతారు.
అప్లికేషన్ను ఎవరూ ఉల్లంఘించలేదు. దాని వైపు వినియోగదారులను తీసుకెళ్లే మార్గం మార్చబడింది.
అందుకే DNS దాడి చేసేవారికి విలువైనదిగా మిగిలిపోతుంది. ఇది చాలా నెట్వర్క్ కనెక్షన్లలో ముందుగా పనిచేస్తుంది, దానిపై ఆధారపడే సిస్టమ్లచే విశ్వసించబడుతుంది. విజయవంతమైన దాడి ట్రాఫిక్ను మళ్లించగలదు, సేవలకు అంతరాయం కలిగించగలదు, క్రెడెన్షియల్ దొంగతనానికి మద్దతు ఇవ్వగలదు లేదా మాల్వేర్తో సమాచార మార్పిడిని దాచగలదు.
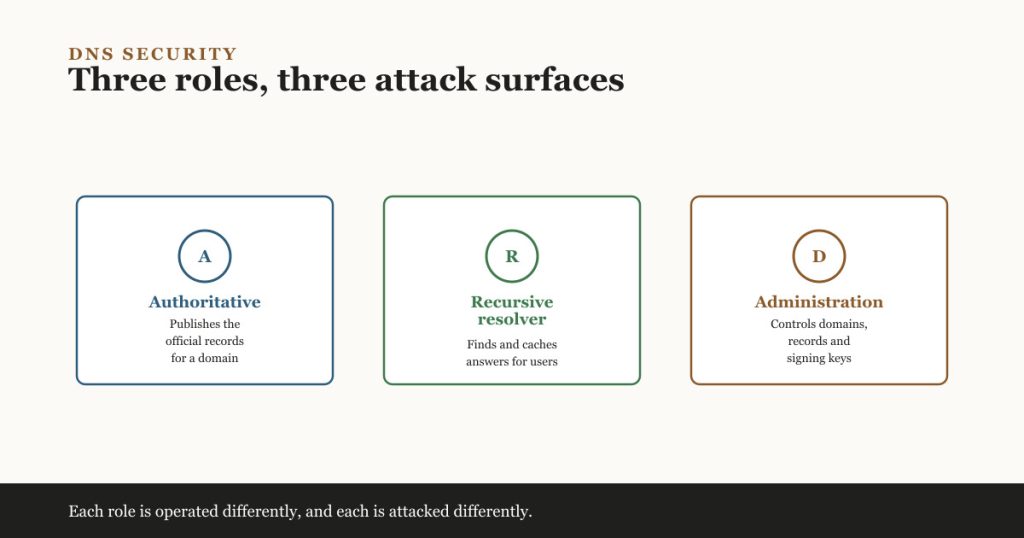
DNS సెక్యూరిటీ ఒకే సర్వర్-హార్డెనింగ్ సమస్య కాదు. DNS సిస్టమ్లోని వివిధ భాగాలు వేర్వేరు పనులను నిర్వహిస్తాయి, ప్రతిదీ వేరే దాడి ఉపరితలాన్ని సృష్టిస్తుంది.
కలపకూడని మూడు DNS పాత్రలు
| DNS పాత్ర | ఇది ఏం చేస్తుంది | దాడి చేసేవాడికి ఏం లభిస్తుంది |
|---|---|---|
| అధీకృత DNS (Authoritative DNS) | ఒక డొమైన్ కోసం అధికారిక రికార్డులను ప్రచురిస్తుంది | ఆ డొమైన్ను ఉపయోగించే సేవలను మళ్లించే లేదా అంతరాయం కలిగించే సామర్థ్యం |
| రిక్యుర్సివ్ రిసాల్వర్ | వినియోగదారుల కోసం DNS సమాధానాలను కనుగొని కాష్ చేస్తుంది | చాలా మంది క్లయింట్లు ఎక్కడ కనెక్ట్ అవుతారో ప్రభావితం చేయగల లేదా గమనించగల సామర్థ్యం |
| DNS అడ్మినిస్ట్రేషన్ | డొమైన్లను, నేమ్ సర్వర్లను, రికార్డులను, సైనింగ్ కీలను నియంత్రిస్తుంది | DNS కాన్ఫిగరేషన్పైనే నియంత్రణ |
ఒక సంస్థ ఈ విధుల్లో కొన్నింటిని అంతర్గతంగా నడపవచ్చు, మిగతావి రిజిస్ట్రార్లు, క్లౌడ్ ప్రొవైడర్లు లేదా మేనేజ్డ్ DNS సర్వీసుల నుండి పొందవచ్చు. ప్రతి పాత్రను ఎవరు నిర్వహిస్తున్నారో తెలుసుకోవడం దాన్ని సురక్షితం చేయడానికి ప్రారంభం.
DNS ఎందుకు ఇంత లివరేజ్ను ఇస్తుంది
ఇది దాదాపు ప్రతి కనెక్షన్లో భాగం
వినియోగదారులు portal.example.com వంటి పేర్లతో పనిచేస్తారు. అప్లికేషన్లకు చివరికి నెట్వర్క్ అడ్రస్లు, ఇతర సర్వీస్ సమాచారం అవసరం. DNS ఆ మ్యాపింగ్ను అందిస్తుంది.
DNS అందుబాటులో లేకపోతే, సర్వర్లు ఆరోగ్యంగా ఉన్నప్పటికీ చాలా అప్లికేషన్లు అందుబాటులో లేనట్లు కనిపిస్తాయి. DNS తప్పు సమాధానం ఇస్తే, క్లయింట్ తప్పు గమ్యస్థానానికి కనెక్ట్ కావచ్చు. దీని వల్ల DNS ఒక డిపెండెన్సీగా, కంట్రోల్ పాయింట్గా మారుతుంది.
ఇది వెబ్సైట్ల కంటే ఎక్కువ సేవలు చేస్తుంది
DNS రికార్డులు ఈమెయిల్ సిస్టమ్లను, ఐడెంటిటీ సర్వీసులను, అప్లికేషన్ ఎండ్పాయింట్లను, ఇతర మౌలిక సదుపాయాలను గుర్తించడంలో సహాయపడతాయి. SPF, DKIM, DMARC వంటి టెక్నాలజీలు కూడా ఈమెయిల్ ఆథెంటికేషన్లో భాగంగా DNS రికార్డులను ఉపయోగిస్తాయి.
Windows వాతావరణాల్లో, DNS Active Directory సర్వీస్ డిస్కవరీతో దగ్గరగా అనుసంధానమై ఉంటుంది. అందుకే అంతర్గత DNSకు నష్టం, ఆథెంటికేషన్ను, పాలసీ అప్లికేషన్ను, సంస్థాగత వనరులకు యాక్సెస్ను ప్రభావితం చేయగలదు.
ఇది పాత నమ్మక నమూనా కోసం రూపొందించబడింది
సాంప్రదాయ DNS పంపిణీ చేయబడిన నేమ్ రిజల్యూషన్కు, అందుబాటుకు ప్రాధాన్యత ఇచ్చింది. సమాధానం చట్టబద్ధమైన యజమాని నుండి వచ్చిందని లేదా మారలేదని క్రిప్టోగ్రాఫికల్గా నిరూపించడానికి ప్రాథమిక DNS స్పందనలు రూపొందించబడలేదు.
సెక్యూరిటీ ఎక్స్టెన్షన్లు, ఎన్క్రిప్టెడ్ ట్రాన్స్పోర్ట్లు ఈ బలహీనతలో కొన్నింటిని పరిష్కరిస్తాయి, కానీ అమలు ఆటోమేటిక్ కాదు, ప్రతి నియంత్రణ వేరే సమస్యను పరిష్కరిస్తుంది.
దాడులన్నీ ఒకేలా ఉండవు
డొమైన్, రికార్డ్ హైజాకింగ్
ఒక దాడి చేసేవాడు రిజిస్ట్రార్, DNS-హోస్టింగ్ లేదా అడ్మినిస్ట్రేటివ్ ఖాతాను రాజీ చేస్తే, వారు నేమ్-సర్వర్ డెలిగేషన్ను లేదా వ్యక్తిగత రికార్డులను మార్చవచ్చు. ఇది ఒక కంట్రోల్-ప్లేన్ దాడి: దాడి చేసేవాడు చట్టబద్ధమైన అధికారం లేకుండా చట్టబద్ధమైన నిర్వహణ ఫంక్షన్లను ఉపయోగిస్తున్నాడు.
పరిణామాలు వెబ్సైట్ మళ్లింపును దాటి కూడా విస్తరించగలవు. DNS మార్పులు ఈమెయిల్ను మళ్లించగలవు, డొమైన్-వాలిడేషన్ ప్రక్రియలకు అంతరాయం కలిగించగలవు లేదా కొన్ని పరిస్థితుల్లో దాడి చేసేవాడికి నమ్మదగిన సర్టిఫికెట్లను పొందడంలో సహాయపడగలవు.
బలమైన ఆథెంటికేషన్, పరిమిత అడ్మినిస్ట్రేటివ్ పాత్రలు, అందుబాటులో ఉన్నచోట రిజిస్ట్రీ లాక్లు, మార్పు అలర్ట్లు, ప్రభావితం కాని రికవరీ ప్రక్రియ — ఇవి DNS సర్వర్ సాఫ్ట్వేర్ను హార్డెన్ చేయడం కంటే ఇక్కడ ఎక్కువ ప్రాముఖ్యత కలిగి ఉంటాయి.
డెనయల్ ఆఫ్ సర్వీస్
దాడి చేసేవారు చట్టబద్ధమైన రిక్వెస్ట్లకు సమాధానం ఇవ్వలేనంత వరకు అధీకృత సర్వర్లను లేదా రిసాల్వర్లను ఫ్లడ్ చేయవచ్చు. చాలా అప్లికేషన్లు DNSపై ఆధారపడతాయి కాబట్టి, ఒక దాడి ఒకేసారి అనేక సేవలు ఆఫ్లైన్లో ఉన్నట్లు కనిపించేలా చేయగలదు.
ఒకే భవనంలో లేదా నెట్వర్క్లో ఉన్న రిడండెంట్ సర్వర్లు తగినంత స్థితిస్థాపకతను ఇవ్వవు. సంస్థలకు వారి రిస్క్కు తగిన ప్రొవైడర్, నెట్వర్క్, భౌగోళిక వైవిధ్యం అవసరం. మేనేజ్డ్ అధీకృత ప్లాట్ఫారమ్లు తరచుగా ఎనీకాస్ట్ను ఉపయోగిస్తాయి, ఇది సేవను అనేక స్థానాల్లో పంపిణీ చేస్తుంది, కానీ ఆ సేవను నియంత్రించే ఖాతాలను, కాన్ఫిగరేషన్లను కస్టమర్లు ఇప్పటికీ రక్షించుకోవాలి.
కాష్ పాయిజనింగ్
పనితీరును మెరుగుపరచడానికి రిక్యుర్సివ్ రిసాల్వర్లు సమాధానాలను కాష్ చేస్తాయి. ఒక దాడి చేసేవాడు రిసాల్వర్ ఒక నకిలీ సమాధానాన్ని నిల్వ చేసేలా చేస్తే, ఆ కాష్పై ఆధారపడే క్లయింట్లు దాడి చేసేవాడు ఎంచుకున్న గమ్యస్థానానికి పంపబడవచ్చు.
ఆధునిక రిసాల్వర్లలో రక్షణలు ఉంటాయి, సంతకం చేసిన DNS డేటాను వాలిడేట్ చేయడానికి DNSSEC అనుమతిస్తుంది. అయితే కాష్ పాయిజనింగ్ ఇంకా అదృశ్యం కాలేదు. పార్సింగ్, కాషింగ్, వాలిడేషన్ ప్రవర్తన సంక్లిష్టంగా ఉంటాయి కాబట్టి ప్రోటోకాల్, ఇంప్లిమెంటేషన్ పని కొనసాగుతూనే ఉంది.
రిఫ్లెక్షన్, యాంప్లిఫికేషన్
DNS సాధారణంగా UDPను ఉపయోగిస్తుంది, ఇది సమాధానం పంపే ముందు కనెక్షన్ను ఏర్పాటు చేయదు. ఒక దాడి చేసేవాడు బాధితుడి సోర్స్ అడ్రస్ను నకిలీ చేసి, బహిర్గతమైన DNS సర్వర్లకు క్వెరీలను పంపవచ్చు. ఆ సర్వర్లు తర్వాత బాధితుడికి స్పందనలను పంపుతాయి.
ఒక చిన్న క్వెరీ పెద్ద స్పందనను ఉత్పత్తి చేసినప్పుడు, దాడికి యాంప్లిఫికేషన్ లభిస్తుంది. రిక్యుర్సివ్ సర్వీస్ను ఆమోదించబడిన క్లయింట్లకు మాత్రమే పరిమితం చేయడం, ఓపెన్ రిసాల్వర్లను నివారించడం, సోర్స్-అడ్రస్ వాలిడేషన్ను వర్తింపజేయడం ఈ దుర్వినియోగాన్ని తగ్గించడంలో సహాయపడతాయి.
మాల్వేర్ ఛానల్గా DNS
మాల్వేర్ తరచుగా కమాండ్ మౌలిక సదుపాయాన్ని గుర్తించాలి లేదా నెట్వర్క్ వెలుపలికి సమాచారాన్ని పంపాలి. ఆ కమ్యూనికేషన్ను బ్లాక్ చేయడం కష్టతరం చేయడానికి దాడి చేసేవారు వేగంగా మారే డొమైన్లను, జనరేట్ చేసిన డొమైన్ పేర్లను, ఫాస్ట్-ఫ్లక్స్ మౌలిక సదుపాయాన్ని లేదా DNS టన్నెలింగ్ను ఉపయోగించవచ్చు.
అందుకే DNS కేవలం రక్షించాల్సిన విషయం మాత్రమే కాదు. ఇది విలువైన సెక్యూరిటీ టెలిమెట్రీ కూడా. అసాధారణ క్వెరీ వాల్యూమ్లు, పొడవైన ఎన్కోడ్ చేసినట్లు కనిపించే పేర్లు, కొత్తగా నమోదైన డొమైన్లు, పునరావృత వైఫల్యాలు రాజీపడిన పరికరాలను వెల్లడించవచ్చు.
DNSSEC, ఎన్క్రిప్టెడ్ DNS నిజంగా ఏం పరిష్కరిస్తాయి
DNS సెక్యూరిటీ చర్చలు తరచుగా DNSSEC, DNS over HTTPS, DNS over TLSను పరస్పరం మార్చుకోదగిన మెరుగుదలలుగా పరిగణిస్తాయి. అవి వేర్వేరు లక్షణాలను రక్షిస్తాయి.
DNSSEC సంతకం చేసిన DNS డేటా యొక్క మూలాన్ని, సమగ్రతను వెరిఫై చేయడానికి వాలిడేటింగ్ రిసాల్వర్ను అనుమతిస్తుంది. ఇది నకిలీ స్పందనలకు, కాష్ పాయిజనింగ్కు వ్యతిరేకంగా రక్షించడంలో సహాయపడుతుంది. ఇది క్వెరీని ఎన్క్రిప్ట్ చేయదు, ఏ డొమైన్ అభ్యర్థించబడిందో దాచదు, దాడి సమయంలో DNS సర్వీస్ను అందుబాటులో ఉంచదు.
DNS over HTTPS (DoH), DNS over TLS (DoT) క్లయింట్కు, రిసాల్వర్కు మధ్య DNS ట్రాఫిక్ను ఎన్క్రిప్ట్ చేస్తాయి. ఇది ఆ మార్గంలో సాధారణ పరిశీలన లేదా మార్పు నుండి క్వెరీని రక్షిస్తుంది. డొమైన్ యజమాని సరైన రికార్డును ప్రచురించారని ఇది నిరూపించదు, ఎంచుకున్న రిసాల్వర్ను నమ్మదగినదిగా చేయదు.
ఎన్క్రిప్టెడ్ DNS ఒక ఆపరేషనల్ ట్రేడ్-ఆఫ్ను కూడా సృష్టిస్తుంది. పరికరాలు మౌనంగా బాహ్య రిసాల్వర్లను ఉపయోగిస్తే, సంస్థ తన ఆమోదించబడిన DNS సర్వీస్లో పాలసీ ఎన్ఫోర్స్మెంట్ను, మానిటరింగ్ను కోల్పోవచ్చు. కాబట్టి సురక్షితమైన అమలుకు ఎన్క్రిప్షన్ను ఎనేబుల్ చేయడం కంటే ఎక్కువ అవసరం: ఏ రిసాల్వర్లు ఆమోదించబడ్డాయో, DNS కార్యకలాపం ఎలా గమనించదగినదిగా ఉంటుందో నిర్ణయించడం అవసరం.
ఆచరణాత్మక రక్షణ నమూనా
అథారిటీని రక్షించండి
- మద్దతు ఉన్నచోట రిజిస్ట్రార్, DNS-హోస్టింగ్ ఖాతాలకు ఫిషింగ్-రెసిస్టెంట్ మల్టీఫాక్టర్ ఆథెంటికేషన్ను ఉపయోగించండి.
- రోజువారీ యూజర్ ఖాతాలను DNS అడ్మినిస్ట్రేషన్ నుండి వేరు చేయండి.
- డెలిగేషన్ను, రికార్డులను, DNSSEC కీలను ఎవరు మార్చగలరో పరిమితం చేయండి.
- నేమ్-సర్వర్, జోన్, రికార్డ్, ఖాతా మార్పులపై అలర్ట్ చేయండి.
- రికవరీ కాంటాక్ట్లను, డొమైన్ యాజమాన్య రుజువును ప్రభావితమైన DNS ప్లాట్ఫారమ్ వెలుపల ఉంచండి.
పాత్రలను వేరు చేయండి
అధీకృత సర్వర్లు జోన్లను ప్రచురించాలి. రిక్యుర్సివ్ రిసాల్వర్లు క్లయింట్లకు సమాధానం ఇవ్వాలి. పబ్లిక్ అధీకృత సేవను అపరిమిత రిక్యుర్షన్తో కలపడం బహిర్గతతను పెంచుతుంది, పాలసీని అర్థం చేసుకోవడం కష్టతరం చేస్తుంది.
రిక్యుర్షన్ను ఆమోదించబడిన నెట్వర్క్లకు లేదా ఐడెంటిటీలకు పరిమితం చేయండి. అధీకృత సెకండరీ సర్వర్లకు మాత్రమే జోన్ ట్రాన్స్ఫర్లను అనుమతించండి. ఆచరణీయమైనప్పుడల్లా మేనేజ్మెంట్ ఇంటర్ఫేస్లను పబ్లిక్ ఇంటర్నెట్ నుండి దూరంగా ఉంచండి.
వైఫల్యం కోసం డిజైన్ చేయండి
బిజినెస్ ప్రభావం సమర్థించినప్పుడు స్వతంత్ర అధీకృత సర్వర్లను ఉపయోగించండి, సింగిల్-ప్రొవైడర్ లేదా సింగిల్-నెట్వర్క్ డిపెండెన్సీలను తొలగించండి. అంతర్గత మానిటరింగ్ అదే DNS సర్వీస్పై ఆధారపడినప్పుడు కూడా వైఫల్యాలను గుర్తించగలిగేలా సంస్థ వెలుపల నుండి DNSను పర్యవేక్షించండి.
జోన్ డేటాను, కాన్ఫిగరేషన్ను బ్యాకప్ చేయండి, కానీ రీస్టోరేషన్ను కూడా పరీక్షించండి. రికవరీ ప్రక్రియ ఆ లేయర్లను కవర్ చేయకపోతే, రిజిస్ట్రార్ రాజీని లేదా హానికరమైన డెలిగేషన్ మార్పులను బ్యాకప్ పరిష్కరించదు.
DNSను సెక్యూరిటీ నియంత్రణగా ఉపయోగించండి
ప్రొటెక్టివ్ DNS సర్వీసులు కనెక్షన్ ఏర్పడకముందే తెలిసిన హానికరమైన డొమైన్ల రిజల్యూషన్ను బ్లాక్ చేస్తాయి. ఫిషింగ్, మాల్వేర్, బాట్నెట్, ransomware కార్యకలాపాల ప్రభావాన్ని తగ్గించే మార్గంగా CISA, UK National Cyber Security Centre ప్రొటెక్టివ్ DNSను వర్ణిస్తాయి.
తగిన గోప్యత, నిలుపుదల నియంత్రణలతో రిసాల్వర్ లాగ్లను సేకరించండి. DNS ఈవెంట్లను ఎండ్పాయింట్, ఐడెంటిటీ, నెట్వర్క్ ఆధారాలతో అనుసంధానించండి. అభ్యర్థించే పరికరాన్ని, యూజర్ను, తదుపరి కనెక్షన్ను విశ్లేషకులు గుర్తించగలిగినప్పుడు అనుమానాస్పద క్వెరీ మరింత ఉపయోగకరంగా మారుతుంది.
మొత్తం మార్గాన్ని ప్యాచ్ చేయండి
DNS సెక్యూరిటీ అంకిత DNS సాఫ్ట్వేర్ కంటే ఎక్కువదానిపై ఆధారపడి ఉంటుంది. ఆపరేటింగ్ సిస్టమ్లు, రూటర్లు, ఫైర్వాల్లు, రిజిస్ట్రార్లు, మేనేజ్మెంట్ పోర్టల్లు, ఆటోమేషన్ క్రెడెన్షియల్స్ అన్నీ DNS ప్రవర్తనను ప్రభావితం చేయవచ్చు.
2026లో, DNS హైజాకింగ్ను, అడ్వర్సరీ-ఇన్-ద-మిడిల్ కార్యకలాపాన్ని ఎనేబుల్ చేయడానికి APT28 దుర్బలమైన రూటర్లను దోపిడీ చేసిందని UK National Cyber Security Centre నివేదించింది. ఈ పాఠం ఆ ప్రచారానికి మించి విస్తృతమైనది: ఒక దాడి చేసేవాడు అధీకృత సర్వర్ను నేరుగా రాజీ చేయడం కంటే చుట్టుపక్కల మౌలిక సదుపాయం ద్వారా DNSను మార్చవచ్చు.
టెక్నాలజీ నిపుణులు ఏం తెలుసుకోవాలి
చాలా మంది డెవలపర్లు DNS సర్వర్లను నడపాల్సిన అవసరం లేదు, కానీ ఒక అప్లికేషన్ అందుబాటు, గుర్తింపు వారి కోడ్కు రిక్వెస్ట్ చేరుకోకముందే మొదలవుతుందని వారు అర్థం చేసుకోవాలి.
ఏ సర్వీస్ అధీకృతమైనదో, వర్క్లోడ్లు ఏ రిసాల్వర్లను ఉపయోగిస్తాయో, ప్రైవేట్, పబ్లిక్ జోన్లు ఎలా ఇంటరాక్ట్ అవుతాయో, ప్రాంతాల వ్యాప్తంగా DNS ఎలా విఫలమవుతుందో క్లౌడ్, ప్లాట్ఫారమ్ ఇంజనీర్లు తెలుసుకోవాలి. సెక్యూరిటీ టీమ్లు డొమైన్ అడ్మినిస్ట్రేషన్ను ప్రివిలేజ్డ్ మౌలిక సదుపాయంగా పరిగణించి, DNS లాగ్లను డిటెక్షన్లో భాగంగా ఉపయోగించాలి. సాధారణ అడ్మినిస్ట్రేటివ్ ఖాతా అందుబాటులో లేకపోతే లేదా రాజీ అయితే డొమైన్ను ఎవరు రికవర్ చేయగలరో లీడర్లకు తెలియాలి.
అత్యంత ఉపయోగకరమైన మొదటి ప్రశ్న సరళమైనది:
ఈ రోజు మన DNS సమాధానాలు అందుబాటులో లేకుండా లేదా నమ్మదగనివిగా మారితే, ఏ సేవలు విఫలమవుతాయి—అథారిటీని ఎవరు తిరిగి పునరుద్ధరించగలరు?
ఎవరూ నమ్మకంగా సమాధానం ఇవ్వలేకపోతే, సంస్థ పరిష్కరించాల్సిన ఒక సెక్యూరిటీ, స్థితిస్థాపకత లోపాన్ని కనుగొన్నట్లే.
మరింత తెలుసుకోండి
- NIST SP 800-81 Revision 3: Secure Domain Name System Deployment Guide — అధీకృత DNS, రిక్యుర్సివ్ రిసాల్వర్లు, DNSSEC, ఎన్క్రిప్టెడ్ DNS, ప్రొటెక్టివ్ DNS, డిప్లాయ్మెంట్ సెక్యూరిటీ కోసం ప్రస్తుత మార్గదర్శకత్వం. మార్చి 2026లో ప్రచురించబడింది.
- CISA, NSA ప్రొటెక్టివ్ DNS మార్గదర్శకత్వం — హానికరమైన డొమైన్లకు గురికావడాన్ని DNS ఫిల్టరింగ్ ఎలా తగ్గించగలదో వివరిస్తుంది.
- RFC 7873: Domain Name System Cookies — డెనయల్-ఆఫ్-సర్వీస్, యాంప్లిఫికేషన్, ఫోర్జరీ, కాష్-పాయిజనింగ్ దాడులకు వ్యతిరేకంగా పరిమిత రక్షణను వివరిస్తుంది.
- Windows DNS జోన్ ట్రాన్స్ఫర్లను సురక్షితం చేయడంపై Microsoft మార్గదర్శకత్వం — Windows DNS జోన్ ట్రాన్స్ఫర్లను పరిమితం చేయడంపై ఆచరణాత్మక మార్గదర్శకత్వం.
- APT28 DNS హైజాకింగ్పై NCSC అడ్వైజరీ — రాజీపడిన చుట్టుపక్కల మౌలిక సదుపాయం ద్వారా DNS మానిప్యులేషన్కు 2026 ఉదాహరణ.