

GLM-5.3 ప్రపంచంలోనే అత్యంత సామర్థ్యం కలిగిన సైబర్ మోడల్ కాదు. దీన్ని ముఖ్యమైనదిగా చేసేది ఏమిటంటే, అర్థవంతమైన స్థాయి వల్నరబిలిటీ-డిస్కవరీ మరియు ఎక్స్ప్లాయిట్-డెవలప్మెంట్ సామర్థ్యం ఇప్పుడు డౌన్లోడ్ చేసుకోదగినదిగా మారుతోంది. డిఫెండర్ల కోసం అది ఏం మారుస్తుందో ఇక్కడ ఉంది.
అత్యంత సామర్థ్యం కలిగిన కొన్ని AI మోడల్స్కు ఒక ముఖ్యమైన పరిమితి ఉంటుంది. సాధారణంగా మీరు వాటిని వేరొకరి సర్వీస్ ద్వారానే ఉపయోగిస్తారు.
మీరు ఒక APIకి రిక్వెస్ట్ పంపుతారు. ప్రొవైడర్ మోడల్ను రన్ చేస్తాడు. వాడకాన్ని మానిటర్ చేయగలడు, కొన్ని రిక్వెస్టులను నిరోధించగలడు, సేఫ్గార్డ్లను మార్చగలడు లేదా యాక్సెస్ను సస్పెండ్ చేయగలడు.
ఒక ఓపెన్-వెయిట్ మోడల్ ఆ సంబంధాన్ని మారుస్తుంది.
వెయిట్స్ విడుదలైన తర్వాత, ఒక సంస్థ లేదా వ్యక్తి ఆ మోడల్ను తమ సొంత ఇన్ఫ్రాస్ట్రక్చర్పై రన్ చేయగలరు, దాన్ని తమ సొంత టూల్స్కు కనెక్ట్ చేయగలరు మరియు అది ఎలా ప్రవర్తిస్తుందో మార్చగలరు. ఒరిజినల్ ప్రొవైడర్ ఇకపై ప్రతి ఇంటరాక్షన్ను నియంత్రించడు.
మోడల్ సాధారణ సాఫ్ట్వేర్ రాయడం కంటే ఎక్కువ చేయగలిగినప్పుడు ఆ తేడా మరింత ముఖ్యమవుతుంది.
GLM-5.3 ఇందుకు ఒక ఉపయోగకరమైన ఉదాహరణ.
సెప్టెంబర్ 2026లో, U.S. నేషనల్ ఇన్స్టిట్యూట్ ఆఫ్ స్టాండర్డ్స్ అండ్ టెక్నాలజీకి చెందిన సెంటర్ ఫర్ AI స్టాండర్డ్స్ అండ్ ఇన్నోవేషన్, అంటే CAISI, తాను మూల్యాంకనం చేసిన ఓపెన్-వెయిట్ మోడల్స్లో GLM-5.3నే అత్యంత సైబర్-సామర్థ్యం కలిగినదిగా వర్ణించింది.
ఇది సాఫ్ట్వేర్ వల్నరబిలిటీలను కనుగొనగలదు మరియు గణనీయమైన సాంకేతిక పరిజ్ఞానం అవసరమయ్యే ఎక్స్ప్లాయిట్ డెవలప్మెంట్లోని కొన్ని భాగాలను పూర్తి చేయగలదు.
కానీ అంతే ముఖ్యమైన ఒక అర్హత కూడా ఉంది.
GLM-5.3 ప్రపంచంలోనే అత్యంత సామర్థ్యం కలిగిన సైబర్ మోడల్ కాదు. తాను పరీక్షించిన అగ్రగామి U.S. ఫ్రాంటియర్ మోడల్స్ కంటే ఇది గణనీయంగా వెనుకబడి ఉందని NIST మూల్యాంకనం చూపించింది.
మరి ఇది ఎందుకు ముఖ్యం?
ఎందుకంటే ముఖ్యమైన మార్పు ఒక ఓపెన్ మోడల్ AI రేసును గెలిచిందని కాదు.
అది, అర్థవంతమైన స్థాయి అడ్వాన్స్డ్ సైబర్ సామర్థ్యాన్ని ఇప్పుడు డౌన్లోడ్ చేసుకోగలగడం.
డిఫెండర్ల కోసం, అది అవకాశాన్ని మరియు రిస్క్ను రెండింటినీ మారుస్తుంది.
నిజంగా ఏం మారింది?
AI-అసిస్టెడ్ సైబర్సెక్యూరిటీ కొత్తదేమీ కాదు.
డెవలపర్లు ఇప్పటికే కోడ్ను పరిశీలించడానికి, అనుమానాస్పద ప్రవర్తనను వివరించడానికి మరియు పాచ్లను సమీక్షించడానికి AIని వాడుతున్నారు. సెక్యూరిటీ టీమ్లు అలర్ట్లను సారాంశం చేయడానికి, వల్నరబిలిటీలను పరిశోధించడానికి మరియు సెక్యూరిటీ రీసెర్చ్కు మద్దతు ఇవ్వడానికి దాన్ని వాడతాయి.
GLM-5.3 ఆ దిశలో మరింత ముందుకు వెళుతుంది.
దీని డెవలపర్ Z.ai, పోస్ట్-ట్రైనింగ్ సమయంలో వల్నరబిలిటీ-డిస్కవరీ డేటా మరియు ఎన్విరాన్మెంట్లను ఉద్దేశపూర్వకంగా చేర్చామని చెబుతోంది.
మరింత ముఖ్యంగా, స్వతంత్ర పరీక్ష ఈ విస్తృత సామర్థ్య వాదనకు మద్దతు ఇస్తుంది.
వల్నరబిలిటీ డిస్కవరీ మరియు ఎక్స్ప్లాయిట్ డెవలప్మెంట్ను కవర్ చేసే నాలుగు బెంచ్మార్క్ల్లో NIST GLM-5.3ను మూల్యాంకనం చేసింది.
| సైబర్ మూల్యాంకనం | GLM-5.3 | NIST మూల్యాంకనంలో U.S. ఫ్రాంటియర్ ఉత్తమం |
|---|---|---|
| SEC-Bench Pro | 40.4% | 90.2% |
| ExploitBench | 61.1% | 100% |
| ExploitGym | 9.4% | 44.4% |
| CAISI OSS-Fuzz | 7.7% | 23.2% |
ఈ టేబుల్ను ఎలా చదవాలి: “U.S. frontier best” అంటే CAISI ప్రతి బెంచ్మార్క్పై మూల్యాంకనం చేసిన ఏదైనా విడుదలైన U.S. మోడల్ సాధించిన ఉత్తమ ఫలితం. ఇది నాలుగు వరుసలలో ఒకే మోడల్ను సూచించదు. వర్తించిన చోట, U.S. మోడల్స్ను సైబర్ సేఫ్గార్డ్లను డిసేబుల్ చేసి పరీక్షించారు.
మూలం: NIST సెంటర్ ఫర్ AI స్టాండర్డ్స్ అండ్ ఇన్నోవేషన్, సెప్టెంబర్ 17, 2026.
ఈ పోలికను జాగ్రత్తగా అర్థం చేసుకోవాలి.
U.S. ఫ్రాంటియర్ కాలమ్ ఒకే మోడల్ కాదు. CAISI మూల్యాంకనం చేసిన ప్రతి బెంచ్మార్క్పై ఒక విడుదలైన U.S. మోడల్ సాధించిన ఉత్తమ ఫలితాన్ని ఇది సూచిస్తుంది. వర్తించిన చోట, ఆ మోడల్స్ను కూడా సైబర్ సేఫ్గార్డ్లను డిసేబుల్ చేసి పరీక్షించారు.
NIST యొక్క సమగ్ర విశ్లేషణ, సైబర్ సామర్థ్యంలో GLM-5.3 ప్రస్తుత U.S. ఫ్రాంటియర్ కంటే సుమారు నాలుగు నెలలు వెనుకబడి ఉందని అంచనా వేసింది.
కాబట్టి ఓపెన్ మోడల్స్ ఫ్రాంటియర్ను అందుకున్నాయని ఈ ఆధారాలు చూపించవు.
ఓపెన్ వెయిట్స్ ద్వారా లభించే స్థాయి గణనీయంగా ముందుకు కదిలిందని ఇవి చూపిస్తాయి.
“డౌన్లోడ్ చేసుకోదగినది” ఎందుకు ముఖ్యం?
రెండు సామర్థ్యం కలిగిన మోడల్స్ను ఊహించుకోండి.
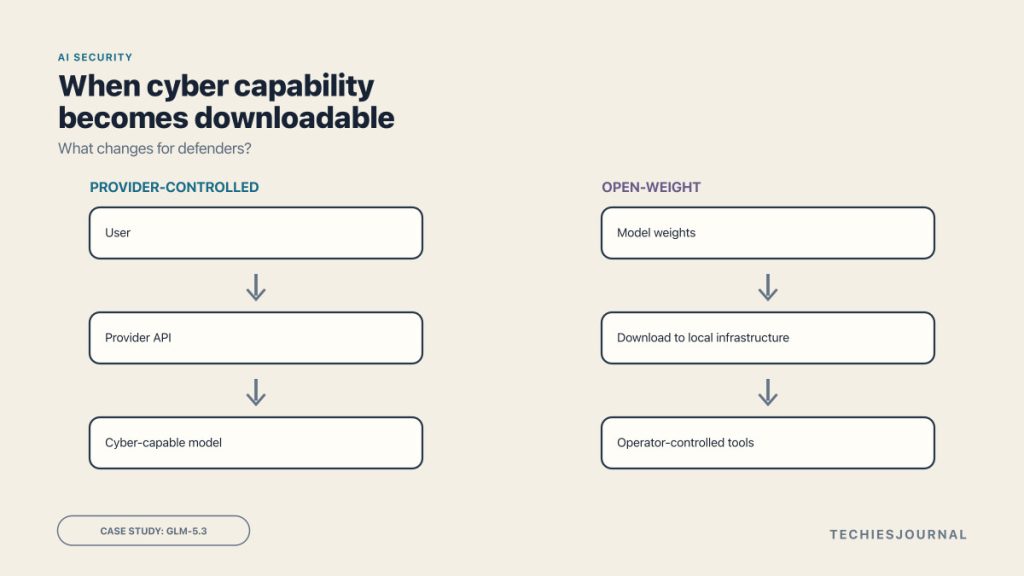
మొదటిది ఒక ప్రొవైడర్ ద్వారా పనిచేస్తుంది: యూజర్ → ప్రొవైడర్ API → మోడల్.
ప్రొవైడర్ సెక్యూరిటీ బౌండరీలో భాగంగా ఉంటూనే ఉంటుంది. ఆథెంటికేషన్, వాడక పరిమితులు, మానిటరింగ్, సేఫ్టీ పాలసీలు మరియు యాక్సెస్ను అది సంభావ్యంగా నియంత్రించగలదు.
ఇప్పుడు ఒక ఓపెన్-వెయిట్ మోడల్ను పరిగణించండి: మోడల్ వెయిట్స్ → డౌన్లోడ్ → లోకల్ ఇన్ఫ్రాస్ట్రక్చర్ → యూజర్-నియంత్రిత మోడల్.
Figure 1కి అందుబాటులో ఉండే టెక్స్ట్ ప్రత్యామ్నాయం
ప్రొవైడర్-నియంత్రితం: యూజర్, తర్వాత ప్రొవైడర్ API, తర్వాత యాక్సెస్, మానిటరింగ్, వాడక పాలసీలు మరియు ఏ మోడల్ సర్వ్ చేయబడుతుందో కవర్ చేసే ప్రొవైడర్ కంట్రోల్స్, ఇవి సైబర్-సామర్థ్యం కలిగిన మోడల్కు దారి తీస్తాయి. ఓపెన్-వెయిట్: మోడల్ వెయిట్స్, తర్వాత డౌన్లోడ్, తర్వాత ఆపరేటర్ ఎన్విరాన్మెంట్, తర్వాత ఇన్ఫ్రాస్ట్రక్చర్, టూల్స్, డేటా, నెట్వర్క్ మరియు మోడల్ కాన్ఫిగరేషన్ను కవర్ చేసే ఆపరేటర్ కంట్రోల్స్. ఓపెన్ వెయిట్స్ ఆటోమేటిక్గా ఒక మోడల్ను అసురక్షితం చేయవని, పంపిణీ తర్వాత మోడల్ను ఎవరు నియంత్రిస్తారో మరియు ఏ సెక్యూరిటీ కంట్రోల్స్ అందుబాటులో ఉంటాయో అవి మారుస్తాయని ఒక ముగింపు గమనిక పేర్కొంటుంది.
ఇది ఎక్కడ రన్ అవుతుంది, ఏ డేటాను అందుకుంటుంది, ఏ టూల్స్ను యాక్సెస్ చేయగలదు, ఎంత తరచుగా పనిచేస్తుంది, ఎలా అడాప్ట్ చేయబడుతుంది, మరియు దాని చుట్టూ ఏ అదనపు కంట్రోల్స్ ఉంటాయో ఆపరేటర్ నిర్ణయించగలడు.
ఇది ఓపెన్-వెయిట్ AIని సహజంగానే అసురక్షితం చేయదు.
అదే లక్షణానికి ముఖ్యమైన ప్రయోజనాలు కూడా ఉన్నాయి.
సంస్థలు సున్నితమైన సమాచారాన్ని తమ సొంత ఎన్విరాన్మెంట్ లోపలే ఉంచగలవు. పరిశోధకులు మోడల్స్ను మరింత నేరుగా అధ్యయనం చేయగలరు. సెక్యూరిటీ టీమ్లు పూర్తిగా ఒక బాహ్య సర్వీస్పై ఆధారపడకుండా వాటిని ప్రత్యేక వర్క్ఫ్లోలకు అనుగుణంగా మార్చుకోగలవు.
కానీ కంట్రోల్ మోడల్ మారుతుంది.
వెయిట్స్ పంపిణీ చేయబడిన తర్వాత, ఒక API ప్రొవైడర్కు అందుబాటులో ఉండే అదే కంట్రోల్స్పై ఒరిజినల్ డెవలపర్ ఆధారపడలేడు.
అదే ముఖ్యమైన తేడా.
ఆధారాలు దేన్ని నిరూపిస్తాయి, దేన్ని నిరూపించవు?
ఈ తేడా ముఖ్యమైనది ఎందుకంటే సైబర్ బెంచ్మార్క్లు తేలికగా నాటకీయమైన హెడ్లైన్లను సృష్టించగలవు.
Anthropic స్వతంత్రంగా GLM-5.3ను ఎక్స్ప్లాయిట్-డెవలప్మెంట్ టాస్క్లపై పరీక్షించింది.
తన సొంత వెర్షన్ ExploitBenchలో, GLM-5.3 410 ప్రయత్నాల్లో 50లో ఎండ్-టు-ఎండ్ ఎక్స్ప్లాయిట్లను ఉత్పత్తి చేసింది. అదే సెటప్ కింద Anthropic యొక్క Claude Mythos Preview 410లో 56లో వాటిని ఉత్పత్తి చేసింది.
ఓపెన్-సోర్స్ సాఫ్ట్వేర్తో కూడిన మరో Anthropic బెంచ్మార్క్లో, GLM-5.3 4% ట్రయల్స్లో పూర్తి కంట్రోల్-ఫ్లో హైజాకింగ్ను సాధించింది. Mythos Preview 6% సాధించింది.
GLM-5.3 గతంలో తెలియని బ్రౌజర్ వల్నరబిలిటీలను కనుగొని, వాటిలో అనేకాన్ని ఒక సాండ్బాక్స్డ్ ఎన్విరాన్మెంట్లో పనిచేసే ఎక్స్ప్లాయిట్గా కలిపిన ఒక రీసెర్చర్-గైడెడ్ ప్రయోగాన్ని కూడా Anthropic నివేదించింది.
ఈ ఫలితాలు ముఖ్యమైనవి.
కానీ GLM-5.3 తనంతట తానే నిజమైన సంస్థలను విశ్వసనీయంగా రాజీ చేయగలదని వీటి అర్థం కాదు.
ఒక బెంచ్మార్క్ మోడల్కు నిర్వచించిన టాస్క్, టూల్స్, సమయం మరియు ఎన్విరాన్మెంట్ను ఇస్తుంది.
ఒక నిజమైన దాడికి సిస్టమ్ ఈ క్రింది వాటిని చేయాల్సి రావచ్చు:
- ఉపయోగకరమైన టార్గెట్ను కనుగొనడం.
- పరిచయం లేని ఎన్విరాన్మెంట్ను అర్థం చేసుకోవడం.
- ఒక వల్నరబిలిటీని కనుగొనడం.
- అది ఎక్స్ప్లాయిట్ చేయదగినదేనా అని నిర్ధారించడం.
- పనిచేసే ఎక్స్ప్లాయిట్ను నిర్మించడం.
- డిఫెన్సివ్ కంట్రోల్స్ను అధిగమించడం.
- ఉపయోగకరమైన యాక్సెస్ను పొందడం.
- గుర్తించబడకుండా పనిచేయడం కొనసాగించడం.
ప్రస్తుత మూల్యాంకనాలు ఆ చైన్లోని కొన్ని భాగాల్లో పురోగతిని చూపిస్తాయి.
Figure 2కి అందుబాటులో ఉండే టెక్స్ట్ ప్రత్యామ్నాయం
తొమ్మిది-దశల చైన్: 1. కోడ్ లేదా టార్గెట్, పని ఇక్కడ మొదలవుతుంది. 2. వల్నరబిలిటీని కనుగొనడం. 3. ఎక్స్ప్లాయిటబిలిటీని అంచనా వేయడం. 4. ఎక్స్ప్లాయిట్ను డెవలప్ చేయడం. 5. టెస్ట్ చేసి సవరించడం. ఈ ఐదు దశలను ప్రస్తుత బెంచ్మార్క్లు మూల్యాంకనం చేస్తాయి. 6. ఉపయోగకరమైన యాక్సెస్ను పొందడం. 7. ఎన్విరాన్మెంట్ను నావిగేట్ చేయడం. 8. డిఫెన్సెస్ను తప్పించుకోవడం. 9. లక్ష్యాన్ని సాధించడం. ఈ నాలుగు దశలను ఈ మూల్యాంకనాలు ప్రదర్శించలేదు. ప్రస్తుత మూల్యాంకనాలు ఈ చైన్లోని కొన్ని భాగాల్లో అర్థవంతమైన పురోగతిని చూపిస్తాయని, కానీ మొత్తం చైన్ ఆటోమేటిక్గా మారిందని చూపించవని ఒక ముగింపు గమనిక పేర్కొంటుంది.
మొత్తం చైన్ ఆటోమేటిక్గా మారిందని అవి చూపించవు.
అందుకే రెండు తీవ్రమైన వాదనలు పక్కదారి పట్టించేవే.
“AI ఇప్పుడు స్వయంచాలకంగా సంస్థలను హ్యాక్ చేయగలదు” అనేది ఆధారాలను మించినది.
కానీ “ఇవి కేవలం కోడింగ్ అసిస్టెంట్లు మాత్రమే” అనేది సామర్థ్యం కలిగిన మోడల్స్ ఏం చేయగలవో అంతకంతకూ తక్కువ చేసి చూపిస్తోంది.
ఓపెన్ వెయిట్స్ సేఫ్గార్డ్ సమస్యను కూడా మారుస్తాయి
GLM-5.3లో స్పష్టంగా హానికరమైన రిక్వెస్టులను తిరస్కరించగల సేఫ్గార్డ్లు ఉన్నాయి.
Anthropic ఆ సేఫ్గార్డ్లను పరీక్షించింది మరియు తన టెస్ట్ కండిషన్స్ కింద వేర్వేరు టెక్నిక్లు వాటిని బైపాస్ చేయగలవని నివేదించింది. దాని రీసెర్చర్లు ఓపెన్ వెయిట్స్ కాపీని కూడా సవరించి తిరస్కరణ ప్రవర్తనను గణనీయంగా తగ్గించారు, తాము నివేదించిన మూల్యాంకనాల్లో దానికి తగిన సాధారణ సామర్థ్య నష్టాన్ని మాత్రం కనుగొనలేదు.
ఆ పరీక్షల్లో కొన్ని నిజమైన బాహ్య సిస్టమ్ల కంటే సిమ్యులేటెడ్ ఎన్విరాన్మెంట్లను వాడాయి, కాబట్టి ఖచ్చితమైన బైపాస్ శాతాలను నిజ-ప్రపంచ దాడి విజయానికి కొలమానాలుగా పరిగణించకూడదు.
పెద్ద ఇంజనీరింగ్ సమస్య సరళమైనది.
ఒక API మోడల్తో, సర్వ్ చేయబడుతున్న మోడల్ను ప్రొవైడర్ నియంత్రిస్తాడు.
ఓపెన్ వెయిట్స్తో, ఆపరేటర్ ఒక కాపీని నియంత్రిస్తాడు.
అంటే మోడల్ లోపల ఉన్న సేఫ్గార్డ్లను పూర్తి సెక్యూరిటీ బౌండరీగా పరిగణించలేము.
సామర్థ్యం కలిగిన ఓపెన్ మోడల్స్ను వాడే సంస్థలకు మోడల్ చుట్టూ కూడా కంట్రోల్స్ అవసరం: మోడల్ సేఫ్గార్డ్లు, టూల్ పర్మిషన్స్, నెట్వర్క్ నియంత్రణలు, క్రెడెన్షియల్ బౌండరీలు, సాండ్బాక్సింగ్, మరియు హ్యూమన్ ఓవర్సైట్తో కూడిన లాగింగ్.
Figure 3కి అందుబాటులో ఉండే టెక్స్ట్ ప్రత్యామ్నాయం
ఒక కేంద్ర AI సెక్యూరిటీ మోడల్ చుట్టూ ఎనిమిది కంట్రోల్స్ ఉన్నాయి: సాండ్బాక్స్ (ఐసొలేటెడ్ ఎగ్జిక్యూషన్), స్కోప్డ్ క్రెడెన్షియల్స్ (టాస్క్కు అవసరమైనవి మాత్రమే), రిస్ట్రిక్టెడ్ నెట్వర్క్ (అనుకోని గమ్యస్థానాలు లేకుండా), ఆమోదించబడిన టూల్స్ (పరిశీలించిన సామర్థ్యాలు మాత్రమే), యాక్షన్ లిమిట్స్ (రేటు మరియు పరిధి పరిమితం), లాగింగ్ (ప్రతి చర్య రికార్డ్ చేయబడటం), హ్యూమన్ అప్రూవల్ (పర్యవసానమైన చర్యల కోసం), మరియు ఎవిడెన్స్ వాలిడేషన్ (ఫలితాలు ఊహించినవి కాకుండా నిర్ధారించబడినవి). మోడల్ సేఫ్గార్డ్లు ఒక లేయర్ మాత్రమేనని, పూర్తి సెక్యూరిటీ బౌండరీ కాదని ఒక ముగింపు గమనిక పేర్కొంటుంది.
మోడల్ ఎంత సామర్థ్యవంతంగా మారితే, ఆ చుట్టుపక్కల కంట్రోల్స్ అంత ముఖ్యమవుతాయి.
ఇది ఒక ట్రెండ్, కేవలం GLM-5.3 కథ కాదు
GLM-5.3 ఎక్కడి నుండో అకస్మాత్తుగా ఊడిపడలేదు.
2026 ప్రారంభంలో, NIST GLM-5.2ను మూల్యాంకనం చేసి, దాని సేఫ్గార్డ్లు ఏజెంటిక్ ఎక్స్ప్లాయిట్ డెవలప్మెంట్కు సహాయం చేయడానికి అనుమతించాయని కనుగొంది.
ఆ తర్వాత Kimi K3 ఓపెన్-వెయిట్ సామర్థ్య స్థాయిని మరింత ముందుకు జరిపింది.
ఒక సంయుక్త UK AISI మరియు U.S. CAISI మూల్యాంకనంలో, Kimi K3 ఎక్స్ప్లాయిట్ డెవలప్మెంట్లో GLM-5.2ను మించిపోయింది, అయినప్పటికీ అది అగ్రగామి ఫ్రాంటియర్ సిస్టమ్స్ కంటే గణనీయంగా వెనుకబడే ఉంది.
GLM-5.3 మళ్లీ ఆ స్థాయిని ముందుకు జరిపింది.
వ్యక్తిగత మోడల్ పేర్లు మారుతూనే ఉంటాయి.
గమనించదగిన మరింత ఉపయోగకరమైన ట్రెండ్ ఇది: ఓపెన్-వెయిట్ సైబర్ సామర్థ్యం మెరుగుపడుతోంది.
ఇది ముఖ్యం ఎందుకంటే అడ్వాన్స్డ్ సామర్థ్యం మరియు కేంద్రీకృత ప్రొవైడర్ నియంత్రణ అంతకంతకూ వేర్వేరు ప్రశ్నలుగా మారుతున్నాయి.
డిఫెండర్ల కోసం ఏం మారుతుంది?
స్పష్టమైన ఆందోళన ఏమిటంటే, సామర్థ్యం కలిగిన డౌన్లోడ్ చేసుకోదగిన మోడల్స్ దాడి చేసేవారికి కొన్ని అడ్డంకులను తగ్గించవచ్చు.
కానీ డిఫెండర్లు కూడా అదే తరగతి టెక్నాలజీని వాడగలరు.
సైబర్సెక్యూరిటీలో ఎప్పటినుండో డ్యుయల్-యూజ్ టూల్స్ ఉన్నాయి.
ఒక నెట్వర్క్ స్కానర్ ఒక అడ్మినిస్ట్రేటర్కు ఎన్విరాన్మెంట్ను అర్థం చేసుకోవడంలో సహాయపడగలదు లేదా ఒక దాడి చేసేవాడికి టార్గెట్లను కనుగొనడంలో సహాయపడగలదు.
ఒక పెనిట్రేషన్-టెస్టింగ్ ఫ్రేమ్వర్క్ ఒక సెక్యూరిటీ టీమ్కు డిఫెన్సెస్ను పరీక్షించడంలో సహాయపడగలదు లేదా ఎవరైనా బలహీనతలను ఎక్స్ప్లాయిట్ చేయడంలో సహాయపడగలదు.
సైబర్-సామర్థ్యం కలిగిన AI వేరే ఏదో జోడిస్తుంది. ఒక మోడల్ సంభావ్యంగా అనేక కార్యకలాపాలను కలపగలదు: రీజన్ చేయడం, కోడ్ రాయడం, టూల్స్ను ఆపరేట్ చేయడం, ఫలితాలను పరిశీలించడం, అప్రోచ్ను మార్చడం, మరియు మళ్లీ ప్రయత్నించడం.
ఆచరణాత్మక ప్రభావం పూర్తిగా కొత్త దాడులను కనిపెట్టడం కంటే, ఇప్పటికే ఉన్న సెక్యూరిటీ పనిలో కొన్ని భాగాలను చేయడానికి అవసరమైన నైపుణ్యం, సమయం మరియు మాన్యువల్ కృషిని తగ్గించడం గురించే ఎక్కువగా ఉండవచ్చు.
అది డిఫెండర్లకు కూడా వర్తిస్తుంది.
ఇలా అడగడానికి బదులు:
మనం GLM-5.3ను వాడాలా?
సెక్యూరిటీ టీమ్లు ఇలా అడగాలి:
మా సెక్యూరిటీ పనిలో ఏ భాగాలను AI మెరుగుపరచగలదు, మరియు దాన్ని నమ్మే ముందు మాకు ఏ ఆధారాలు, కంట్రోల్స్ అవసరం?
మూల్యాంకనం చేయదగిన అవకాశమున్న రంగాలు:
- వల్నరబిలిటీ పరిశోధన.
- సెక్యూర్-కోడ్ రివ్యూ.
- పాచ్ విశ్లేషణ.
- ఎక్స్ప్లాయిటబిలిటీ అసెస్మెంట్.
- ఫజ్జింగ్ వర్క్ఫ్లోలు.
- రెమిడియేషన్ మద్దతు.
ఒక ఇరుకైన వర్క్ఫ్లోతో మొదలుపెట్టండి. ఉదాహరణకు: కోడ్ మార్పు, AI సెక్యూరిటీ రివ్యూ, అభ్యర్థి సమస్య, హ్యూమన్ వాలిడేషన్, టెస్ట్, ఫిక్స్. లేదా: స్కానర్ ఫైండింగ్, AI విశ్లేషణ, ఎక్స్ప్లాయిటబిలిటీ అసెస్మెంట్, సెక్యూరిటీ ఇంజనీర్ వాలిడేషన్, రెమిడియేషన్.
సాంకేతిక ఆధారాలు దృవీకరించే వరకు మోడల్ అవుట్పుట్ను ఒక హైపోథసిస్గానే పరిగణించాలి.
మోడల్ చర్య తీసుకోగలిగినప్పుడు సామర్థ్యం మరింత పర్యవసానంగా మారుతుంది
“ఈ సోర్స్ కోడ్ను విశ్లేషించండి” అని అడగడానికి, మరియు ఒక మోడల్కు క్రెడెన్షియల్స్, ఒక షెల్, నెట్వర్క్ యాక్సెస్, సెక్యూరిటీ టూల్స్, మరియు తర్వాత ఏం ప్రయత్నించాలో నిర్ణయించే అనుమతి ఇవ్వడానికి మధ్య పెద్ద తేడా ఉంది.
రెండవ సిస్టమ్ ఇకపై కేవలం ప్రశ్నలకు సమాధానం ఇవ్వడం మాత్రమే కాదు.
అది చర్య తీసుకుంటోంది.
డిఫెన్సివ్ వాడకానికి, అందువల్ల మోడల్ చుట్టూ ఉన్న ఎన్విరాన్మెంట్ మోడల్ అంత ముఖ్యమైనదే.
ఒక తెలివైన మూల్యాంకన ఎన్విరాన్మెంట్లో ఇవి ఉండాలి:
- ఐసొలేటెడ్ టార్గెట్లు.
- ఇరుకుగా స్కోప్ చేసిన క్రెడెన్షియల్స్.
- నియంత్రిత నెట్వర్క్ యాక్సెస్.
- ఆమోదించబడిన టూల్స్.
- యాక్షన్ మరియు సమయ పరిమితులు.
- పూర్తి లాగింగ్.
- పర్యవసానమైన చర్యల కోసం హ్యూమన్ అప్రూవల్.
- సెక్యూరిటీ ఫైండింగ్ల కోసం రిప్రొడ్యూసిబుల్ ఆధారాలు.
సూత్రం పరిచయమైనదే: బ్లాస్ట్ రేడియస్ను పరిమితం చేయండి.
AI ఆ సెక్యూరిటీ సూత్రాన్ని భర్తీ చేయదు.
దాన్ని జాగ్రత్తగా అమలు చేయడానికి అది మనకు మరో కారణాన్ని ఇస్తుంది.
ఇది మీకు ముఖ్యమా?
GLM-5.3 ఉందని ప్రతి ఒక్కరూ AI సైబర్సెక్యూరిటీని లోతుగా నేర్చుకోవాల్సిన అవసరం లేదు.
ఉపయోగకరమైన ప్రశ్న ఏమిటంటే, ఈ పరిణామం మీ పని కోసం ఎంత ముఖ్యమైనదో అన్నది.
| మీ పాత్ర | లోతు | ఏం ముఖ్యం |
|---|---|---|
| సాఫ్ట్వేర్ డెవలపర్ | Know | AI సెక్యూరిటీ టూల్స్ కోడ్ వివరణ నుండి వల్నరబిలిటీ డిస్కవరీ మరియు ఎక్స్ప్లాయిటబిలిటీ విశ్లేషణ వైపు కదులుతున్నాయని అర్థం చేసుకోండి. |
| సెక్యూరిటీ ఇంజనీర్ | Use | ఇరుకైన డిఫెన్సివ్ వర్క్ఫ్లోల లోపల AIని మూల్యాంకనం చేసి, దాని ఫైండింగ్లను సాంకేతిక ఆధారాలతో వాలిడేట్ చేయండి. |
| సెక్యూరిటీ రీసెర్చర్ / AI-సెక్యూరిటీ ఆర్కిటెక్ట్ | Master | సైబర్ మూల్యాంకనాలు, ఏజెంట్ హార్నెస్లు, సాండ్బాక్సింగ్, మోడల్ సేఫ్గార్డ్లు, టూల్ పర్మిషన్స్ మరియు సామర్థ్య కొలతను అర్థం చేసుకోండి. |
| ఇతర టెక్నాలజీ ప్రొఫెషనల్ | Watch | ప్రొవైడర్-నియంత్రిత సామర్థ్యం నుండి సంస్థలు తామే ఆపరేట్ చేసుకోగల మోడల్స్ వైపు జరుగుతున్న విస్తృత మార్పును అర్థం చేసుకోండి. |
మీరు ఒక సాఫ్ట్వేర్ డెవలపర్ అయితే
మీరు ఒక ఎక్స్ప్లాయిట్ డెవలపర్గా మారాల్సిన అవసరం లేదు.
కానీ AI-అసిస్టెడ్ సెక్యూరిటీ రివ్యూ సాధారణ సాఫ్ట్వేర్ డెవలప్మెంట్లో ఎలా భాగంగా మారవచ్చో అర్థం చేసుకోవడం విలువైనది.
తర్వాత అన్వేషించండి: స్థిరపడిన సెక్యూరిటీ టెస్టింగ్ను భర్తీ చేయకుండా, మీ ప్రస్తుత డెవలప్మెంట్ ప్రాసెస్లో AI-అసిస్టెడ్ కోడ్ రివ్యూ లేదా వల్నరబిలిటీ విశ్లేషణ ఎక్కడ సరిపోతుందో.
మీరు ఒక సెక్యూరిటీ ఇంజనీర్ అయితే
ఈ పరిణామం మీకు మరింత ప్రత్యక్షంగా ముఖ్యమైనది.
ఒక డిఫెన్సివ్ వర్క్ఫ్లోను ఎంచుకుని, AI ఆకర్షణీయంగా కనిపించే ఫైండింగ్లను ఇస్తుందా అన్నదానికి బదులు, పూర్తి ఫలితాన్ని మెరుగుపరుస్తుందా అని పరీక్షించండి.
తర్వాత అన్వేషించండి: ఒక నియంత్రిత ఎన్విరాన్మెంట్లో వల్నరబిలిటీ పరిశోధన, పాచ్ విశ్లేషణ లేదా సెక్యూర్-కోడ్ రివ్యూ.
మీరు ఒక సెక్యూరిటీ రీసెర్చర్ లేదా AI-సెక్యూరిటీ ఆర్కిటెక్ట్ అయితే
ఇది లోతైన అధ్యయనానికి తగిన రంగం.
కష్టమైన ప్రశ్న అంతకంతకూ ఒక మోడల్ ఏం చేయగలదు అన్నది మాత్రమే కాదు, దాన్ని ఎక్కడ చేయడానికి అనుమతించాలి అన్నది కూడా.
తర్వాత అన్వేషించండి: సామర్థ్యం, విశ్వసనీయత మరియు కంటైన్మెంట్ను కలిపి కొలిచే మూల్యాంకన ఎన్విరాన్మెంట్లు.
మీరు టెక్నాలజీలో మరెక్కడైనా పనిచేస్తుంటే
మీరు బహుశా GLM-5.3ను డౌన్లోడ్ చేసుకోవాల్సిన లేదా ఎక్స్ప్లాయిట్ బెంచ్మార్క్లను అధ్యయనం చేయాల్సిన అవసరం లేదు.
విస్తృత పరిణామాన్ని అర్థం చేసుకుంటే సరిపోతుంది: గతంలో ప్రధానంగా నియంత్రిత AI సర్వీసుల వెనుక ఉన్న కొన్ని సామర్థ్యాలు, సంస్థలు తామే ఆపరేట్ చేసుకోగల మోడల్స్లోకి మారుతున్నాయి.
సైబర్సెక్యూరిటీ ఆ మార్పుకు ఒక ఉదాహరణ.
సంస్థలు ఇప్పుడు ఏం అన్వేషించాలి?
చాలా సంస్థలు తొందరపడి ఒక సైబర్-సామర్థ్యం కలిగిన ఓపెన్ మోడల్ను డిప్లాయ్ చేయడానికి ఎలాంటి కారణం లేదు.
AI ఇప్పటికే సెక్యూరిటీ వర్క్ఫ్లో లోపల ఎక్కడ ఉందో అర్థం చేసుకోవడానికి మాత్రం కారణం ఉంది.
కొన్ని ప్రాక్టికల్ ప్రశ్నలతో మొదలుపెట్టండి.
సెక్యూరిటీ టీమ్లు ఇప్పటికే AIని ఎక్కడ వాడుతున్నాయి? మరో మోడల్ను ప్రవేశపెట్టే ముందు ప్రస్తుత వాడకాన్ని అర్థం చేసుకోండి.
సంస్థ నుండి ఏ డేటా బయటికి వెళుతోంది? సోర్స్ కోడ్, వల్నరబిలిటీ వివరాలు మరియు ఇన్ఫ్రాస్ట్రక్చర్ సమాచారం, సాంప్రదాయ వ్యక్తిగత డేటాలా కనిపించకపోయినా సున్నితమైనవి కావచ్చు.
లోకల్ మోడల్స్ ఒక నిజమైన సమస్యను పరిష్కరిస్తాయా? ప్రైవసీ మరియు నియంత్రణ లోకల్ డిప్లాయ్మెంట్ను ఆకర్షణీయంగా చేయగలవు, కానీ ఆ ప్రయోజనాలు అదనపు కార్యాచరణ బాధ్యతను సమర్థించగలగాలి.
మోడల్కు టూల్స్ లభించినప్పుడు ఏం జరుగుతుంది? టూల్ యాక్సెస్, క్రెడెన్షియల్స్ మరియు నెట్వర్క్ యాక్సెస్ను వేర్వేరు సెక్యూరిటీ బౌండరీలుగా పరిగణించండి.
హ్యూమన్స్ ముఖ్యమైన ఫైండింగ్లను రిప్రొడ్యూస్ చేయగలరా? ఒక నమ్మశక్యమైన వల్నరబిలిటీ రిపోర్ట్ ఒక వెరిఫై చేయబడిన వల్నరబిలిటీతో సమానం కాదు.
ప్రతి పర్యవసానమైన చర్యను తర్వాత పునర్నిర్మించగలమా? లేకపోతే, ఆ సిస్టమ్ను ఆడిట్ చేయడం మరియు నమ్మడం కష్టం.
GLM-5.3 స్థానంలో మరింత సామర్థ్యం కలిగినది వచ్చిన తర్వాత కూడా ఈ ప్రశ్నలు ఉపయోగకరంగానే ఉంటాయి.
ముఖ్యమైన మార్పు యాక్సెస్, లీడర్బోర్డ్ కాదు
ఇలాంటి పరిణామాలను ఒక మోడల్ రేసుగా కుదించాలనే టెంప్టేషన్ ఉంటుంది.
ఏ మోడల్ అత్యధిక స్కోర్ సాధిస్తుంది? ఏ కంపెనీ ముందుంది? ఒక మోడల్కు మరో మోడల్కు మధ్య ఎన్ని నెలల తేడా ఉంది?
ఆ కొలతలు పరిశోధకులకు సామర్థ్యాన్ని ట్రాక్ చేయడంలో సహాయపడతాయి.
చాలా టెక్నాలజీ టీమ్లకు, అవి తుది నిర్ణయం కావు.
మరింత ఉపయోగకరమైన ప్రశ్నలు ఇవి: ఈ మోడల్ విశ్వసనీయంగా ఏం చేయగలదు, దానికి ఇంకా ఎంత నైపుణ్యం అవసరం, అది దేనిని యాక్సెస్ చేయగలదు, అది విఫలమైనప్పుడు ఏం జరుగుతుంది, దాని చర్యలను కంటైన్ చేయగలమా, మరియు దాని ఫైండింగ్లను వెరిఫై చేయగలమా?
స్వయంచాలక AI దాడి చేసేవారు అకస్మాత్తుగా వచ్చేశారని GLM-5.3 చూపించదు.
ఇది మరింత ప్రాక్టికల్ అయిన దాన్ని చూపిస్తుంది.
ఒరిజినల్ ప్రొవైడర్ ఇన్ఫ్రాస్ట్రక్చర్ బయట డౌన్లోడ్ చేసుకుని ఆపరేట్ చేయగల మోడల్స్లో అర్థవంతమైన స్థాయి వల్నరబిలిటీ-డిస్కవరీ మరియు ఎక్స్ప్లాయిట్-డెవలప్మెంట్ సామర్థ్యం అందుబాటులోకి వస్తోంది.
అది దాడి చేసేవారికి మరో టూల్ను ఇస్తుంది.
అది డిఫెండర్లకు కూడా మరో టూల్ను ఇస్తుంది.
ముఖ్యమైన నైపుణ్యం ప్రతి కొత్త మోడల్ను నేర్చుకోవడం కాదు.
ఈ సామర్థ్యం మీ పనికి ఎప్పుడు ముఖ్యమో, దాన్ని ఎంత సురక్షితంగా వాడాలో, మరియు లోతైన నైపుణ్యం ఎప్పుడు పెట్టుబడికి తగినదో తెలుసుకోవడం.
ఏం మారిందో తెలుసుకోండి (Know). ఇది నిజమైన సమస్యను పరిష్కరించే చోట దాన్ని వాడండి (Use). మీ పనికి ఆ లోతు అవసరమైనప్పుడు మాత్రమే దాన్ని ప్రావీణ్యం సాధించండి (Master).
సూచనలు మరియు మరింత చదవడానికి
- NIST CAISI: Assessment of Z.ai’s GLM-5.3 Cyber Capabilities: ఈ ఆర్టికల్ కోసం ప్రాథమిక స్వతంత్ర ఆధారం. నాలుగు సైబర్ మూల్యాంకనాలను, ఓపెన్-వెయిట్ మోడల్స్లో GLM-5.3 స్థానాన్ని, U.S. ఫ్రాంటియర్కు మిగిలిన అంతరాన్ని మరియు మోడల్స్ను ఎలా మూల్యాంకనం చేశారో అనే ముఖ్యమైన వివరాలను వివరిస్తుంది.
- Anthropic: GLM-5.3 and the Spread of Advanced Cyber Capabilities: ఎక్స్ప్లాయిట్-డెవలప్మెంట్ సామర్థ్యం మరియు సేఫ్గార్డ్ల యొక్క ఉపయోగకరమైన స్వతంత్ర పరీక్ష. Anthropic కూడా ఒక పోటీ మోడల్ డెవలపర్ కావడంతో, దాని వ్యాఖ్యానాలను ఈ ఆర్టికల్ కోసం స్వతంత్ర నిర్ధారణలుగా కాకుండా అట్రిబ్యూటెడ్ విశ్లేషణగా పరిగణించాం.
- Z.ai: Preparing GLM-5.3 for Open Release: GLM-5.3 డెవలప్మెంట్ గురించి మోడల్ డెవలపర్ స్వీయ వివరణ, దాని సైబర్-కేంద్రీకృత పోస్ట్-ట్రైనింగ్ మరియు దాని సొంత మూల్యాంకన ఫలితాలతో సహా. వెండర్ వాదనలను వెండర్ వాదనలుగానే పరిగణించాం.
- NIST CAISI: Assessment of Z.ai’s GLM-5.2: ఓపెన్-వెయిట్ సైబర్ సామర్థ్యంలో పురోగతి GLM-5.3కు ముందే మొదలైందని అర్థం చేసుకోవడానికి ఉపయోగకరం.
- UK AISI / U.S. CAISI: Preliminary Assessment of Kimi K3’s Cyber Capabilities: ఓపెన్-వెయిట్ సైబర్ సామర్థ్య పురోగతిలో మరో పాయింట్ను అందిస్తుంది మరియు స్వయంచాలక దాడి ఫలితాలను అర్థం చేసుకునేటప్పుడు మూల్యాంకన పరిస్థితులు ఎందుకు ముఖ్యమో చూపిస్తుంది.