

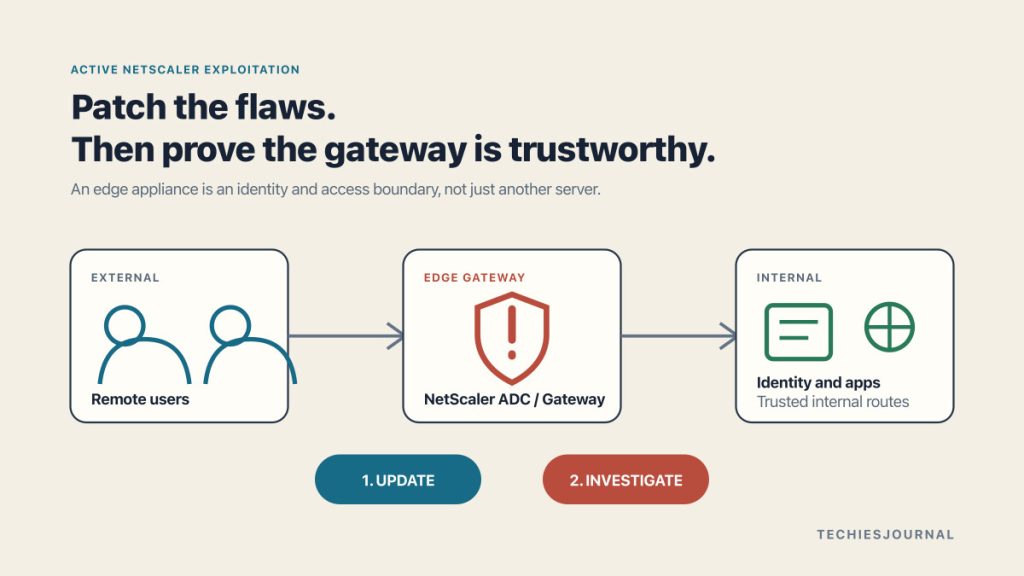
NetScaler appliance पैच कतार में सिर्फ एक और सिस्टम जैसा लग सकता है। लेकिन कई संगठनों में इसकी भूमिका इससे कहीं अधिक महत्वपूर्ण है। यह रिमोट-एक्सेस सत्रों को समाप्त कर सकता है, एप्लिकेशन प्रकाशित कर सकता है, प्रमाणीकरण नीतियां लागू कर सकता है और बाहरी उपयोगकर्ताओं को आंतरिक सेवाओं से जोड़ सकता है।
इसलिए हाल ही में सामने आई दो कमजोरियों, CVE-2026-88771 और CVE-2026-88772 के लिए एक सामान्य अपडेट से अधिक तत्परता आवश्यक है। Citrix ने पुष्टि की है कि बिना सुरक्षा वाले सिस्टम्स पर इनका सक्रिय शोषण हुआ है।[1] CISA का कहना है कि हमलावर वैश्विक स्तर पर इन दोनों कमजोरियों का फायदा उठा रहे हैं और उसने इन्हें अपनी Known Exploited Vulnerabilities सूची में जोड़ा है।[2]
प्रभावित उपकरणों को अपडेट करना तत्काल कार्य है। लेकिन अधिक कठिन कार्य यह तय करना है कि क्या इंटरनेट के संपर्क में आया उपकरण पहले ही खतरे में पड़ चुका है।
कॉन्फ़िगरेशन विवरण क्यों महत्वपूर्ण हैं?
दोनों कमजोरियाँ बिना प्रमाणीकरण के रिमोट कोड निष्पादन की अनुमति दे सकती हैं, लेकिन उनके संपर्क की शर्तें भिन्न हैं।
| कमजोरी | एक्सपोज़र शर्त | यह क्यों मायने रखता है |
|---|---|---|
| CVE-2026-88771 | सभी कमजोर ग्राहक-प्रबंधित NetScaler ADC और Gateway परिनियोजन प्रभावित हैं। किसी अतिरिक्त सुविधा की आवश्यकता नहीं है। | वैकल्पिक सेवाओं को अक्षम छोड़ने से डिफ़ॉल्ट इंस्टॉलेशन सुरक्षित नहीं रहता। |
| CVE-2026-88772 | DTLS की आवश्यकता है। VPN वर्चुअल सर्वर पर DTLS डिफ़ॉल्ट रूप से सक्षम होता है जब तक कि इसे स्पष्ट रूप से अक्षम न किया गया हो। | एक सामान्य रिमोट-एक्सेस कॉन्फ़िगरेशन प्रशासक द्वारा जानबूझकर सक्षम किए बिना भी कमजोर स्थिति को पूरा कर सकता है। |
Citrix ने CVSS 4.0 के तहत दोनों कमजोरियों को 9.5 रेटिंग दी है। CVE-2026-88771 में हमले की जटिलता कम है, लेकिन एक अतिरिक्त पूर्व शर्त है। CVE-2026-88772 में हमले की जटिलता अधिक है, लेकिन DTLS सक्षम होने पर यह रिमोट कोड निष्पादन या सेवा से इनकार का कारण बन सकता है।
इन विवरणों को दो खतरनाक धारणाओं से बचना चाहिए। टीम को डिफ़ॉल्ट कॉन्फ़िगरेशन को सुरक्षित नहीं मानना चाहिए, और यह नहीं मानना चाहिए कि DTLS बंद है सिर्फ इसलिए कि किसी को इसे सक्षम करना याद नहीं है।
किन संस्करणों पर ध्यान देने की आवश्यकता है?
Citrix के अनुसार ग्राहक-प्रबंधित निम्नलिखित संस्करण प्रभावित हैं:[1]
- 14.1-73.37 से पहले के NetScaler ADC और NetScaler Gateway 14.1
- 13.1-64.23 से पहले के NetScaler ADC और NetScaler Gateway 13.1
- 14.1-73.37 FIPS से पहले के NetScaler ADC 14.1-FIPS
- 13.1-37.279 से पहले के NetScaler ADC 13.1-FIPS और 13.1-NDcPP
NetScaler उदाहरणों का उपयोग करने वाले Secure Private Access Hybrid परिनियोजन भी प्रभावित हैं। Citrix-प्रबंधित क्लाउड सेवाएँ विक्रेता द्वारा अपडेट की जाती हैं, लेकिन ग्राहक-प्रबंधित उपकरण ग्राहक की जिम्मेदारी बने रहते हैं।
संस्करण इन्वेंट्री में उत्पादन, आपदा पुनर्प्राप्ति, परीक्षण और स्टैंडबाय उपकरण शामिल होने चाहिए। एक निष्क्रिय नोड भी समस्या बन सकता है यदि वह पहुंच योग्य बना रहता है या बाद में अपडेट के बिना सेवा में लौटता है।
पैचिंग और समझौता मूल्यांकन अलग-अलग कार्य हैं
निश्चित बिल्ड स्थापित करने से ज्ञात कमजोरियों का निरंतर शोषण रुक जाता है। यह हमलावर द्वारा पहले से स्थापित पहुंच को नहीं हटाता है।
CERT-EU द्वारा दर्ज गतिविधि में लॉग्स के माध्यम से कमांड इंजेक्शन, उपकरण के वेब-सर्वर कॉन्फ़िगरेशन में बदलाव और इंटरनेट से सुलभ PHP वेब शेल की स्थापना देखी गई है।[3] CISA अनुशंसा करता है कि पैच करने से पहले संभावित समझौते के संकेतों की जांच करें, क्योंकि अपडेट लागू करने से फॉरेंसिक साक्ष्य मिट सकते हैं।[2]
यह एक महत्वपूर्ण प्रतिक्रिया क्रम बनाता है:
- पुष्टि करें कि कौन से उपकरण और संस्करण उजागर हैं।
- जहां संचालन अनुमति देता है वहां कमजोर प्रणालियों को प्रतिबंधित या अलग करें।
- बदलाव करने से पहले साक्ष्य सुरक्षित रखें।
- उपलब्ध संकेतकों की समीक्षा करें और संदिग्ध गतिविधि की तलाश करें।
- समर्थित अपडेट लागू करें।
- तय करें कि क्या उपकरण पर भरोसा किया जा सकता है या पुनर्निर्माण और क्रेडेंशियल रिकवरी की आवश्यकता है।
चित्र 1 के लिए टेक्स्ट विवरण
पांच चरणों वाला NetScaler incident response sequence: 1. संस्करण और एक्सपोज़र इन्वेंट्री, 2. बदलाव से पहले कंटेनमेंट और साक्ष्य संरक्षण, 3. संकेतक, लॉग और एक्सेस की जांच, 4. ज्ञात कमजोरियों को बंद करने के लिए समर्थित अपडेट लागू करना, 5. उपकरण को बनाए रखने या पुनर्निर्माण करने का विश्वास निर्णय। नीचे दी गई चेतावनी याद दिलाती है कि केवल पैच इंस्टॉलेशन पर न रुकें।
Unit 42 उपकरण स्नैपशॉट, रिमोट सिजलॉग डेटा, NetScaler कंसोल लॉग्स, तकनीकी सहायता बंडल और पैकेट-इंजन कोर डंप को सुरक्षित रखने की सिफारिश करता है।[4] कंपनी चेतावनी देती है कि पैचिंग हमलावर की स्थापित पहुंच को समाप्त नहीं करती है।
प्रत्येक संगठन में इस निर्णय को अकेले लेने के लिए पर्याप्त आंतरिक फॉरेंसिक विशेषज्ञता नहीं हो सकती है। यदि साक्ष्य गायब हैं, लॉग में अंतराल हैं या हमले का संदेह है, तो केवल संस्करण संख्या बदलने पर भरोसा करने के बजाय घटना प्रतिक्रिया टीम को शामिल करना अधिक सुरक्षित है।
एक्सपोज़र कितना बड़ा है?
Unit 42 ने 27 सितंबर के टेलीमेट्री डेटा के आधार पर 50,277 इंटरनेट-एक्सपोज्ड सिस्टम्स की पहचान की जो संभावित रूप से कमजोर हो सकते हैं।[4] यह समझौता किए गए सिस्टम्स की संख्या नहीं है, बल्कि बाहरी जोखिम का अनुमान है।
यह संख्या तात्कालिकता को दर्शाती है। एज उपकरणों को लगातार स्कैन किया जाता है, और हमले एंटरप्राइज़ परिवर्तन चक्रों की तुलना में तेज़ी से आगे बढ़ सकते हैं।
टीमें आज क्या कदम उठाएं?
इन्फ्रास्ट्रक्चर, नेटवर्क और सुरक्षा टीमों को अलग-अलग काम करने के बजाय एक साझा इन्वेंट्री से काम करना चाहिए।
- प्रत्येक ग्राहक-प्रबंधित NetScaler ADC और Gateway उदाहरण की पहचान करें।
- संस्करण, इंटरनेट एक्सपोज़र, भूमिका, HA संबंध और प्रबंधन स्वामी दर्ज करें।
- जाँचें कि VPN वर्चुअल सर्वर पर DTLS सक्षम है या नहीं।
- अद्यतन करने से पहले प्रासंगिक साक्ष्य सुरक्षित रखें।
- Citrix के सुधारे गए बिल्ड को आपातकालीन आधार पर लागू करें।[5]
- Citrix, CISA और विश्वसनीय अनुसंधान संकेतकों की समीक्षा करें।
- यदि समझौते का संदेह हो तो क्रेडेंशियल्स को तुरंत बदलें।
- पुनर्प्राप्ति के बाद प्रमाणीकरण, VPN और निगरानी को सत्यापित करें।
अंतिम चरण यह नहीं होना चाहिए कि “पैच सफलतापूर्वक स्थापित हो गया।” यह होना चाहिए कि “सेवा बहाल कर दी गई है, एक्सपोज़र बंद कर दिया गया है, और उपकरण पर भरोसा करने के लिए हमारे पास पर्याप्त साक्ष्य हैं।”
NetScaler उपयोगकर्ताओं और महत्वपूर्ण प्रणालियों के बीच की सीमा पर बैठता है। जब उस सीमा को पार किए जाने का संदेह हो, तो पैचिंग आवश्यक है, लेकिन पुनर्प्राप्ति के लिए एक अलग निर्णय की आवश्यकता होती है।
References and further reading
- NetScaler security bulletin CTX697096, Citrix, September 2026. प्रभावित संस्करण, एक्सपोज़र शर्तें और सुधारे गए बिल्ड। ↩
- Critical NetScaler zero-days exploited, CISA, September 27, 2026. वैश्विक शोषण, KEV स्थिति और साक्ष्य संरक्षण मार्गदर्शन। ↩
- CVE-2026-88771 technical investigation, CERT-EU, September 28, 2026. प्रेक्षित लॉग इंजेक्शन और वेब-शेल स्थायित्व। ↩
- NetScaler zero-day threat brief, Palo Alto Networks Unit 42, September 27, 2026. एक्सपोज़र टेलीमेट्री और जांच मार्गदर्शन। ↩
- Rapid7 NetScaler zero-day guidance, Rapid7, updated September 29, 2026. आपातकालीन सुधार और पहचान मार्गदर्शन। ↩