

Terraform, OpenTofu ఏమి verify చేయగలవు, మరియు ఇన్ఫ్రాస్ట్రక్చర్ టెస్టింగ్కు ఇంకా ఏ అదనపు తనిఖీలు అవసరం.
ప్రొడక్షన్ కోసం ఇన్ఫ్రాస్ట్రక్చర్ మార్పును సిద్ధం చేస్తున్న ఒక బృందాన్ని ఊహించండి. Terraform కాన్ఫిగరేషన్ validation దాటుతుంది, deployment plan సరిగ్గానే కనిపిస్తుంది, CI పైప్లైన్ ఎలాంటి లోపాలూ లేకుండా పూర్తవుతుంది.
తర్వాత ఒక సెక్యూరిటీ రివ్యూలో, కంపెనీ పాలసీకి విరుద్ధంగా పబ్లిక్ యాక్సెస్ను అనుమతించే అవకాశం ఉన్న Amazon S3 బకెట్ కాన్ఫిగరేషన్ బయటపడుతుంది. ఇది ఒక ఉదాహరణ మాత్రమే, నిజమైన సంఘటన నివేదిక కాదు.
Terraform తనను అడిగినది సరిగ్గానే చేసి ఉండవచ్చు. కాన్ఫిగరేషన్ చెల్లుబాటు అవుతుంది, ప్రతిపాదిత మార్పులను plan చూపిస్తుంది. కానీ ఆ మార్పులు కంపెనీ సెక్యూరిటీ అవసరాలను తీర్చాయా లేదా అనేది పైప్లైన్ నిర్ధారించలేదు.
Terraform, OpenTofu రెండూ ఇప్పటికే టెస్ట్లకు మద్దతిస్తాయి, ఇవి డిప్లాయ్మెంట్కు ముందే ఇన్ఫ్రాస్ట్రక్చర్ మాడ్యూళ్లలోని సమస్యలను గుర్తించడానికి బృందాలకు సహాయపడతాయి. సెప్టెంబర్ 2026లో విడుదలైన OpenTofu 1.13 కొత్తగా ప్రయోగాత్మక బిల్ట్-ఇన్ లింటింగ్ను కూడా ప్రవేశపెట్టింది. ఈ సామర్థ్యాల వల్ల, IaC వర్క్ఫ్లోలో ఏ తనిఖీలు ఉండాలి, ఏవి వేరుగా అమలు చేయాలి అనే ఆచరణాత్మక ప్రశ్న ముందుకు వస్తోంది.
మాడ్యూల్ను టెస్ట్ చేయడం, పాలసీని తనిఖీ చేయడం ఒకటి కాదు
AWS స్టోరేజ్ బకెట్ల కోసం ఒక పునర్వినియోగ మాడ్యూల్ను ఒక బృందం నిర్వహిస్తోందని అనుకుందాం. అది encryption, versioning, యాక్సెస్ పరిమితుల కోసం ఎంపికలను తీసుకుంటుంది. Native tests వేర్వేరు ఇన్పుట్లు ఆశించిన రిసోర్స్ సెట్టింగ్లను ఇస్తాయో లేదో తనిఖీ చేయగలవు. చెల్లని ఇన్పుట్లను తిరస్కరిస్తున్నారో లేదో కూడా అవి verify చేయగలవు.
టెస్ట్లు plan మీద నడవవచ్చు లేదా కాన్ఫిగరేషన్ను apply చేయవచ్చు. Mocked providers వల్ల క్లౌడ్ రిసోర్స్లను సృష్టించకుండానే కొన్ని ప్రవర్తనలను తనిఖీ చేయవచ్చు. అప్లికేషన్ బృందాలన్నీ పంచుకునే సాధారణ మాడ్యూళ్లకు ఇది ఉపయోగకరం: ఎవరైనా దానిపై ఆధారపడక ముందే, ఒక మార్పును అనేక ఆశించిన కాన్ఫిగరేషన్లకు వ్యతిరేకంగా టెస్ట్ చేయవచ్చు.
అయితే పద్ధతి ముఖ్యం. టెస్ట్ ఇచ్చిన విలువల కింద మాడ్యూల్ ఎలా ప్రవర్తిస్తుందో mock నిర్ధారిస్తుంది, కానీ AWS ఆ కాన్ఫిగరేషన్ను అంగీకరిస్తుందని అది రుజువు చేయలేదు. Apply ఆధారిత టెస్ట్ నిజమైన సేవలను పరీక్షించగలదు, కానీ అప్పుడు పైప్లైన్కు నియంత్రిత క్రెడెన్షియల్స్, ఐసోలేట్ చేసిన ఎన్విరాన్మెంట్, వైఫల్యాలను కూడా పరిగణనలోకి తీసుకునే క్లీనప్ విధానం అవసరం.
పబ్లిక్ స్టోరేజ్ను నిషేధించే కంపెనీ నియమం వేరే అంశం. బకెట్ను ఏ మాడ్యూల్ సృష్టించినా, ఏ రిపోజిటరీలో ఉన్నా అది వర్తించాలి. కేంద్రీకృత policy check ప్రాజెక్టులన్నింటిలో ప్రతిపాదిత రిసోర్స్ సెట్టింగ్లను మూల్యాంకనం చేయగలదు. సంస్థ తన అవసరాలను ఎలా వ్యక్తపరుస్తుంది, ఎలా అమలు చేస్తుంది అనేదాన్ని బట్టి, ఇక్కడ OPA లేదా Checkov వంటి టూల్స్ ఉపయోగపడవచ్చు.
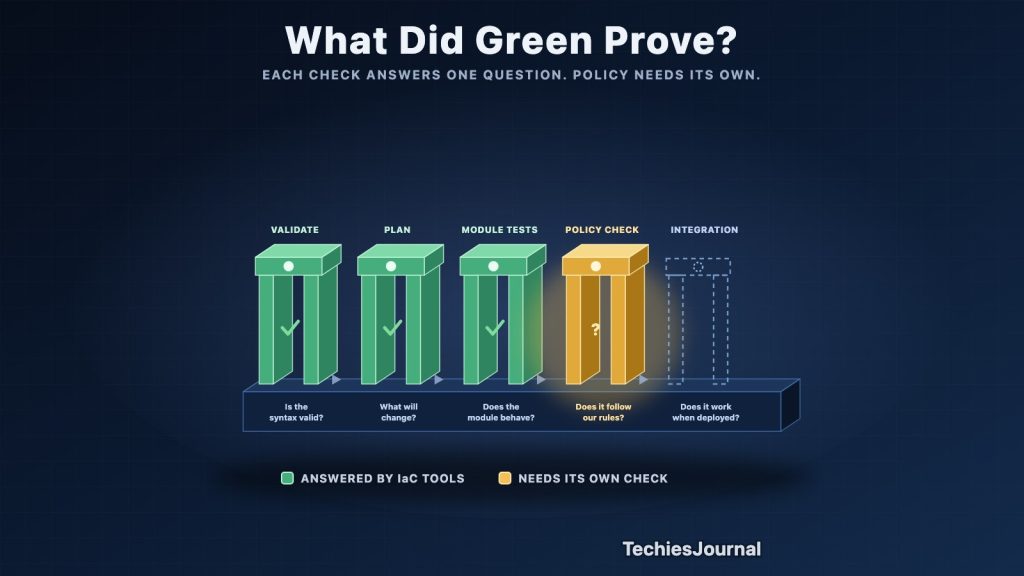
క్లుప్తంగా, టెస్ట్లు వేర్వేరు ప్రశ్నలకు సమాధానం ఇస్తాయి: మాడ్యూల్ ఉద్దేశించిన కాన్ఫిగరేషన్ను ఇస్తుందా? ఆ కాన్ఫిగరేషన్ సంస్థ నియమాలకు అనుగుణంగా ఉందా? మరి డిప్లాయ్ అయ్యాక, అది నిజంగా పని చేస్తుందా?
OpenTofu 1.13 ఏమి జోడించింది
OpenTofu 1.13, September 29, 2026న విడుదలైంది. దాని చిన్న చేర్పులలో ఒకటి ప్రయోగాత్మక linting ఫీచర్: కాన్ఫిగరేషన్ ఇతర విధాలుగా చెల్లుబాటు అయినా, గందరగోళంగా ఉండే లేదా మెరుగుపరచదగిన కాన్ఫిగరేషన్ నమూనాల కోసం అదనపు తనిఖీలు.
ఉదాహరణకు, స్పష్టమైన type లేని ఇన్పుట్ వేరియబుల్ గురించి, లేదా ఎప్పుడూ ఉపయోగించని లోకల్ విలువ గురించి అది హెచ్చరించగలదు. ప్రారంభ నియమాలను ఇలా ఎనేబుల్ చేయవచ్చు:
tofu validate -lint=allదీన్ని CI లో పెట్టే ముందు గమనించాల్సిన పరిమితులు ఉన్నాయి. ప్రారంభ core lint నియమాలు root module మీద నడుస్తాయి, ఫలితాలు హెచ్చరికలుగా కనిపిస్తాయి, తెలియని lint-rule ఐడెంటిఫైయర్లను విస్మరిస్తారు. కమాండ్ విజయవంతంగా ముగిసింది కాబట్టి అవసరమైన lint పాలసీ అమలైందని బృందాలు భావించకూడదు. ఈ ఫీచర్ స్పష్టంగా ప్రయోగాత్మకం, మారవచ్చు.
OpenTofu నిర్వాహకులు దీర్ఘకాలిక దిశను కూడా వివరించారు. అందులో మరిన్ని తనిఖీలు validation, planning, application సమయంలో పని చేయవచ్చు. అమలు ముందుకు సాగుతున్న కొద్దీ IaC ఇంజిన్ ప్రతిపాదిత రిసోర్స్ల గురించి ఎక్కువ తెలుసుకుంటుంది కాబట్టి ఇది సాంకేతికంగా ఆసక్తికరం. అయితే ఇది ఎంటర్ప్రైజ్ సెక్యూరిటీ, పాలసీ టూల్స్కు అందించబడిన ప్రత్యామ్నాయం కాదు.
పైప్లైన్లో ఏమి మార్చాలి
ముందుగా, ప్రస్తుత CI జాబ్ నిజంగా ఏమి రుజువు చేస్తుందో పరిశీలించండి. టూల్ కాన్ఫిగరేషన్ను అర్థం చేసుకోగలదని validate నిర్ధారిస్తుంది. Plan ప్రతిపాదిత మార్పులను వివరిస్తుంది, కానీ సంస్థాగత అవసరాలన్నింటికీ వ్యతిరేకంగా వాటిని ధృవీకరించదు. Native tests మాడ్యూల్ ప్రవర్తనను కవర్ చేయగలవు, వేరుగా ఉన్న తనిఖీలు సెక్యూరిటీ పాలసీని అమలు చేయగలవు, ఎంపిక చేసిన మార్పులకు నిజమైన క్లౌడ్ సేవలపై ఐసోలేట్ చేసిన integration tests అవసరం కావచ్చు.
చిన్న షేర్డ్ మాడ్యూల్కు, ప్రొడక్షన్ నెట్వర్క్ మార్పుకు ఒకే రకమైన పైప్లైన్లు అవసరం లేదు. తనిఖీలు సంబంధిత రిసోర్స్లు, పొరపాటు వల్ల కలిగే పరిణామాలు, బృందం తీర్చాల్సిన అవసరాలపై ఆధారపడాలి. యాజమాన్యం కూడా ముఖ్యం: ఒకే మార్పు ఇన్ఫ్రాస్ట్రక్చర్ను, దాన్ని ఆమోదించే నియమాలను కూడా నిశ్శబ్దంగా బలహీనపరచగలిగితే, ఆ పాలసీ ఇచ్చే స్వతంత్ర హామీ పరిమితంగానే ఉంటుంది.
Native tests కోసమే Terraform నుంచి OpenTofuకు మారాల్సిన అవసరం లేదు. Terraform వాటిని అందిస్తోంది, 2023లో వచ్చిన 1.6 వెర్షన్ నుంచి. ఇప్పటికే OpenTofu వాడుతున్న బృందాలు 1.13 lintingను డెవలప్మెంట్లో మూల్యాంకనం చేయవచ్చు, కానీ ఫీచర్ ప్రయోగాత్మకంగా ఉన్నంత వరకు స్థిరపడిన నియంత్రణలను కొనసాగించాలి.
ఉపయోగకరమైన ఫలితం కేవలం తక్కువ టూల్స్ ఉండటం కాదు. పాస్ అయిన ఫలితం అంటే మార్పుకు సంబంధించిన తనిఖీలు నిజంగా జరిగాయని అర్థం వచ్చే పైప్లైన్ కావాలి, మరియు ప్రొడక్షన్ డిప్లాయ్మెంట్కు ముందే దాని పరిమితులు అర్థం చేసుకోవాలి.
సూచనలు మరియు మరింత చదవడానికి
ప్రతి మూలాన్ని 14 అక్టోబర్ 2026న తెరిచి తనిఖీ చేశాం. OpenTofu linting ప్రయోగాత్మకం, కాబట్టి దానిపై ఆధారపడే ముందు దాని డాక్యుమెంటేషన్ను మళ్లీ చూడండి.
- OpenTofu: OpenTofu 1.13.0 release announcement. 2026 సెప్టెంబర్ 29న ప్రచురించబడింది. విడుదల నేపథ్యం మరియు ప్రయోగాత్మక linting ప్రకటన.
- OpenTofu: Linting documentation. ప్రస్తుత ప్రయోగాత్మక నియమాలు, ఉపయోగించే విధానం, హెచ్చరికలు మరియు పరిమితులు.
- OpenTofu: Native testing. టెస్టింగ్ semantics, mocks మరియు plan, apply టెస్ట్లు.
- HashiCorp: Terraform tests. HashiCorp యొక్క native testing డాక్యుమెంటేషన్.
- OpenTofu: A Vision for Built-in Linting. 2026 సెప్టెంబర్ 3న ప్రచురించబడింది. OpenTofu ప్రతిపాదిత భవిష్యత్ దిశ, పూర్తిగా అందించబడిన పాలసీ సామర్థ్యాల వివరణ కాదు.