

Terraform और OpenTofu क्या verify कर सकते हैं, और इंफ्रास्ट्रक्चर टेस्टिंग में कहाँ अतिरिक्त checks की ज़रूरत रहती है।
एक ऐसी टीम की कल्पना कीजिए जो प्रोडक्शन के लिए इंफ्रास्ट्रक्चर बदलाव तैयार कर रही है। Terraform configuration validation पास कर लेता है, deployment plan सही दिखता है, और CI pipeline बिना किसी error के पूरी हो जाती है।
बाद में एक security review में Amazon S3 bucket की एक ऐसी configuration सामने आती है जो public access की अनुमति दे सकती है, जबकि यह कंपनी की policy के विरुद्ध है। यह एक काल्पनिक उदाहरण है, किसी वास्तविक घटना की रिपोर्ट नहीं।
हो सकता है Terraform ने ठीक वही किया हो जो उससे कहा गया था। configuration वैध है, और plan प्रस्तावित बदलाव दिखाता है। pipeline ने यह स्थापित नहीं किया कि वे बदलाव कंपनी की security आवश्यकताओं को पूरा करते हैं या नहीं।
Terraform और OpenTofu पहले से ऐसे tests को सपोर्ट करते हैं जो टीमों को deployment से पहले इंफ्रास्ट्रक्चर modules की समस्याएँ पकड़ने में मदद करते हैं। सितंबर 2026 में जारी OpenTofu 1.13 ने experimental built-in linting भी पेश की। ये क्षमताएँ एक व्यावहारिक सवाल उठाती हैं: IaC workflow में कौन से checks होने चाहिए और किन्हें अलग से लागू करना ज़रूरी है।
module की टेस्टिंग और policy की जाँच एक ही बात नहीं हैं
मान लीजिए एक टीम AWS storage buckets के लिए एक reusable module बनाए रखती है। वह encryption, versioning और access restrictions के विकल्प स्वीकार करता है। Native tests जाँच सकते हैं कि अलग-अलग inputs अपेक्षित resource settings बनाते हैं। वे यह भी verify कर सकते हैं कि अमान्य inputs अस्वीकार कर दिए जाते हैं।
Tests किसी plan पर चल सकते हैं या configuration को apply कर सकते हैं। Mocked providers की मदद से कुछ व्यवहार को cloud resources बनाए बिना जाँचा जा सकता है। यह एप्लिकेशन टीमों के साझा common modules के लिए उपयोगी है: किसी पर निर्भर होने से पहले एक बदलाव को कई अपेक्षित configurations के विरुद्ध टेस्ट किया जा सकता है।
लेकिन तरीका मायने रखता है। mock यह पुष्टि करता है कि टेस्ट द्वारा दिए गए values के तहत module कैसा व्यवहार करता है, पर वह यह साबित नहीं कर सकता कि AWS उस configuration को स्वीकार करेगा। Apply-based test असली services को परखसकता है, लेकिन तब pipeline को नियंत्रित credentials, एक अलग isolated environment, और ऐसी cleanup प्रक्रिया चाहिए जो failures को भी ध्यान में रखे।
सार्वजनिक storage पर रोक लगाने वाला कंपनी का नियम एक अलग विषय है। यह इस पर निर्भर किए बिना लागू रहना चाहिए कि bucket कौन सा module बनाता है या वह किस repository में है। एक central policy check सभी projects में प्रस्तावित resource settings का मूल्यांकन कर सकता है। संगठन अपनी आवश्यकताओं को कैसे व्यक्त और लागू करता है, इसके आधार पर OPA या Checkov जैसे tools यहाँ उपयोगी हो सकते हैं।
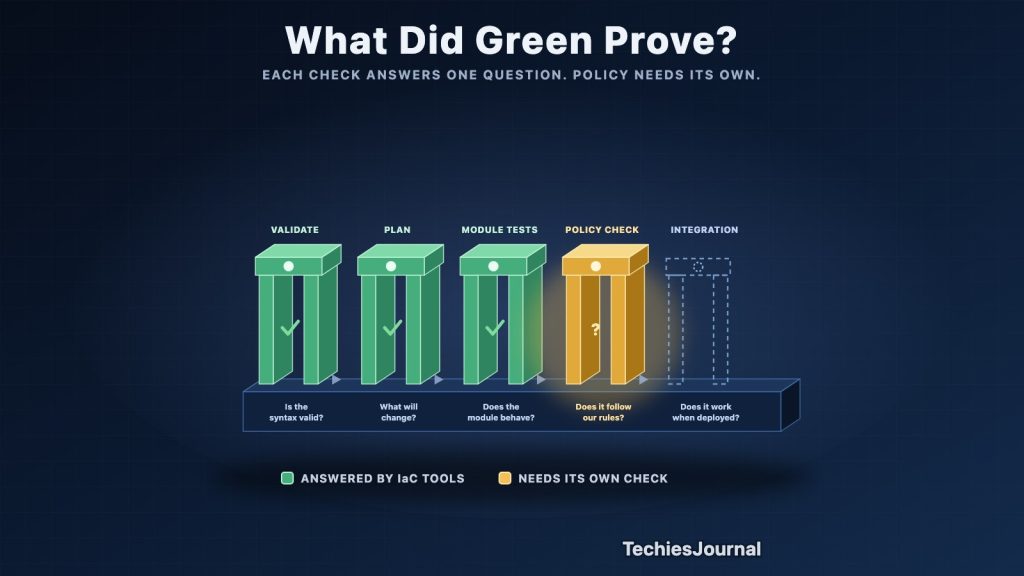
संक्षेप में, ये tests अलग-अलग सवालों के जवाब देते हैं: क्या module इच्छित configuration बनाता है? क्या वह configuration संगठन के नियमों का पालन करती है? और deploy होने पर, क्या वह वास्तव में काम करती है?
OpenTofu 1.13 में क्या जुड़ा
OpenTofu 1.13 29 सितंबर 2026 को जारी हुआ। इसके छोटे जोड़ों में से एक experimental linting फ़ीचर था: ऐसे configuration patterns के लिए अतिरिक्त checks जो भ्रामक हो सकते हैं या सुधारने लायक हैं, भले ही configuration अन्यथा वैध हो।
उदाहरण के लिए, यह किसी ऐसे input variable पर चेतावनी दे सकता है जिसका type स्पष्ट रूप से नहीं दिया गया, या ऐसी local value पर जो कभी इस्तेमाल नहीं होती। शुरुआती rules इस तरह enable किए जा सकते हैं:
tofu validate -lint=allइसे CI में लगाने से पहले कुछ सीमाएँ ध्यान में रखना ज़रूरी है। शुरुआती core lint rules root module पर चलते हैं, findings warnings के रूप में दिखती हैं, और अज्ञात lint-rule identifiers को अनदेखा कर दिया जाता है। टीमों को यह नहीं मान लेना चाहिए कि command का सफल exit होना किसी आवश्यक lint policy के लागू होने का प्रमाण है। यह फ़ीचर स्पष्ट रूप से experimental है और बदल सकता है।
OpenTofu के maintainers ने एक दीर्घकालिक दिशा भी बताई है, जिसमें और अधिक checks validation, planning और application के दौरान काम कर सकते हैं। यह तकनीकी रूप से दिलचस्प है, क्योंकि execution आगे बढ़ने के साथ IaC engine को प्रस्तावित resources के बारे में अधिक जानकारी मिलती है। फिर भी, यह enterprise security और policy tools का कोई उपलब्ध विकल्प नहीं है।
pipeline में क्या बदलें
शुरुआत यह जाँचने से करें कि मौजूदा CI job वास्तव में क्या साबित करती है। validate पुष्टि करता है कि tool configuration को समझ सकता है। एक plan प्रस्तावित बदलावों का वर्णन करता है, लेकिन उन्हें हर संगठनात्मक आवश्यकता के विरुद्ध प्रमाणित नहीं करता। Native tests module के व्यवहार को कवर कर सकते हैं, अलग checks security policy लागू कर सकते हैं, और चुने हुए बदलावों के लिए असली cloud services के विरुद्ध isolated integration tests की ज़रूरत पड़ सकती है।
एक छोटे साझा module और प्रोडक्शन नेटवर्क के बदलाव के लिए एक जैसी pipelines ज़रूरी नहीं हैं। checks इस पर निर्भर होने चाहिए कि कौन से resources शामिल हैं, गलती के परिणाम क्या होंगे, और टीम को कौन सी आवश्यकताएँ पूरी करनी हैं। स्वामित्व भी मायने रखता है: अगर वही बदलाव चुपचाप इंफ्रास्ट्रक्चर और उसे मंज़ूर करने वाले नियमों, दोनों को कमज़ोर कर सकता है, तो policy से मिलने वाली स्वतंत्र आश्वस्ति सीमित रह जाती है।
सिर्फ़ native tests पाने के लिए Terraform से OpenTofu पर जाने की कोई ज़रूरत नहीं है, क्योंकि Terraform ये tests देता रहा है, 2023 में version 1.6 से। जो टीमें पहले से OpenTofu इस्तेमाल करती हैं, वे development में 1.13 linting को परख सकती हैं, लेकिन फ़ीचर के experimental रहने तक स्थापित controls को बनाए रखना चाहिए।
उपयोगी नतीजा कम tools रखना अपने आप में नहीं है। वह ऐसी pipeline है जिसके पास होने का मतलब है कि बदलाव से जुड़े checks वास्तव में किए गए, और जिसकी सीमाएँ प्रोडक्शन deployment से पहले समझी जा चुकी हैं।
संदर्भ और आगे पढ़ने के लिए
हर स्रोत 14 अक्टूबर 2026 को खोलकर जाँचा गया। OpenTofu linting experimental है, इसलिए उस पर निर्भर होने से पहले इसका documentation दोबारा जाँच लें।
- OpenTofu: OpenTofu 1.13.0 release announcement. 29 सितंबर 2026 को प्रकाशित। Release का संदर्भ और experimental linting की घोषणा।
- OpenTofu: Linting documentation. वर्तमान experimental rules, उपयोग का तरीका, warnings और सीमाएँ।
- OpenTofu: Native testing. Testing का व्यवहार, mocks और plan तथा apply tests।
- HashiCorp: Terraform tests. HashiCorp का native testing documentation।
- OpenTofu: A Vision for Built-in Linting. 3 सितंबर 2026 को प्रकाशित। OpenTofu की प्रस्तावित भविष्य की दिशा, पूरी तरह उपलब्ध policy क्षमताओं का वर्णन नहीं।