

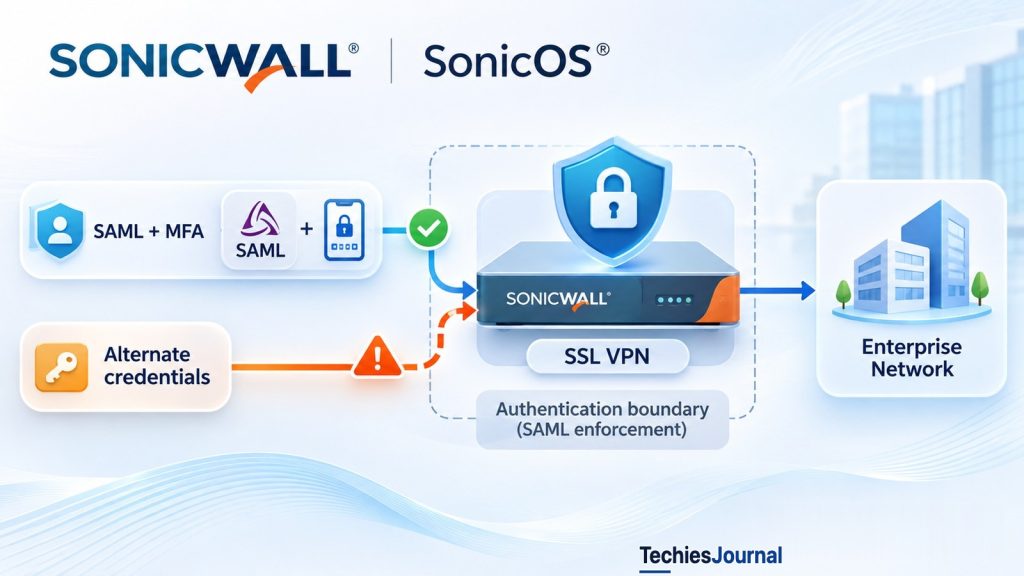
कुछ खास SonicOS SSL VPN डिप्लॉयमेंट अपने ज़रूरी SAML ऑथेंटिकेशन पाथ को लागू किए बिना वैकल्पिक क्रेडेंशियल स्वीकार कर सकते हैं। यह कमज़ोरी CISA के Known Exploited Vulnerabilities कैटलॉग में है। SonicWall ने Gen7 और Gen8 के लिए सुधारा गया फ़र्मवेयर सूचीबद्ध किया है।
जानकारी 9 नवंबर, 2026 तक की है, जिसमें उसी दिन प्रकाशित SonicWall की एडवाइज़री का संशोधन भी शामिल है।
SonicWall ने CVE-2026-19868 का खुलासा किया है। यह खामी इस बात से जुड़ी है कि SAML कॉन्फ़िगर होने पर कुछ खास SonicOS SSL VPN डिप्लॉयमेंट ऑथेंटिकेशन को कैसे लागू (enforce) करते हैं। SSL VPN वह रिमोट-एक्सेस सेवा है जिसके ज़रिए कर्मचारी बाहर से कंपनी के नेटवर्क से जुड़ते हैं। किसी वैकल्पिक ऑथेंटिकेशन तरीके के वैध क्रेडेंशियल रखने वाला व्यक्ति अपेक्षित SAML लॉगिन फ़्लो से गुज़रे बिना VPN तक पहुंच सकता है। अगर संगठन की मल्टी-फ़ैक्टर ऑथेंटिकेशन (multi-factor authentication, MFA) पॉलिसी SAML के ज़रिए लागू होती है, तो वह MFA शर्त भी बायपास हो सकती है।
यह बिना क्रेडेंशियल के लॉगिन की कमज़ोरी नहीं है। इसका संबंध इस बात से है कि जब कोई दूसरा वैध तरीका मौजूद हो, तब VPN अपने ज़रूरी ऑथेंटिकेशन तरीके को कैसे लागू करता है। CISA ने 6 नवंबर, 2026 को इस कमज़ोरी को अपने Known Exploited Vulnerabilities कैटलॉग में जोड़ा। SonicWall ने प्रभावित Gen7 और Gen8 डिवाइस, यानी अपने फ़ायरवॉल की सातवीं और आठवीं पीढ़ी, के लिए सुधारा गया फ़र्मवेयर सूचीबद्ध किया है।
एडमिनिस्ट्रेटर के लिए ज़रूरी तथ्य
| सवाल | स्रोत क्या कहते हैं |
|---|---|
| कमज़ोरी | CVE-2026-19868, SonicWall SonicOS SSL VPN |
| क्या बायपास होता है | SAML ऑथेंटिकेशन और SAML द्वारा लागू कोई भी MFA |
| हमलावर के लिए पूर्व शर्त | किसी वैकल्पिक ऑथेंटिकेशन तरीके के वैध क्रेडेंशियल |
| एक्सपोज़र | संबंधित SonicOS Gen7/Gen8 वर्शन, जिनमें SSL VPN के लिए SAML सक्षम है |
| दुरुपयोग (exploitation) | SonicWall PSIRT ने संभावित दुरुपयोग की एक रिपोर्ट की जांच की, और CISA ने 6 नवंबर, 2026 को इस कमज़ोरी को अपने KEV कैटलॉग में जोड़ा |
| Gen7 का सुधार | SonicOS 7.3.4-7013 या बाद का, SonicWall के अनुसार |
| Gen8 का सुधार | SonicOS 8.2.3-8015 या बाद का, SonicWall के अनुसार |
| एडमिनिस्ट्रेटर की कार्रवाई | कॉन्फ़िगरेशन और बिल्ड जांचें, समर्थित फ़र्मवेयर इंस्टॉल करें, ऑथेंटिकेशन की पुष्टि करें, पिछली एक्सेस का आकलन करें |
स्रोत: SonicWall PSIRT एडवाइज़री SNWLID-2026-0014, SonicWall Gen7/Gen8 फ़र्मवेयर नोटिस और CISA KEV।
ऑथेंटिकेशन की खामी क्या बदलती है
कई कंपनियां रिमोट-एक्सेस VPN लॉगिन को SAML के ज़रिए एक केंद्रीय आइडेंटिटी प्रोवाइडर (identity provider) से जोड़ती हैं। SAML का पूरा नाम Security Assertion Markup Language है। फ़ायरवॉल खुद यह तय करने के बजाय कि कोई पासवर्ड काफ़ी है या नहीं, आइडेंटिटी प्रोवाइडर ज़रूरी जांचें करता है, जिनमें MFA और कंडीशनल-एक्सेस नियम शामिल हो सकते हैं।
डिज़ाइन के अनुसार, VPN सेशन ज़रूरी SAML लॉगिन पूरा होने के बाद ही शुरू होना चाहिए। कोई दूसरा ऑथेंटिकेशन तरीका चुपचाप उसी एक्सेस तक पहुंचने का आसान रास्ता नहीं बनना चाहिए।
CVE-2026-19868 के लिए CISA की एंट्री ठीक इसी स्थिति का वर्णन करती है: किसी वैकल्पिक तरीके के वैध क्रेडेंशियल वाला व्यक्ति SAML ऑथेंटिकेशन नियंत्रणों को बायपास कर लेता है, जिसमें संभवतः SAML से लागू MFA भी शामिल है।
आइडेंटिटी प्रोवाइडर MFA के बिना वाले लॉगिन को सही तरह से अस्वीकार कर सकता है, जबकि फ़ायरवॉल फिर भी किसी दूसरे क्रेडेंशियल पाथ से सेशन स्वीकार कर लेता है। विफलता उपलब्ध लॉगिन तरीकों में इच्छित VPN ऑथेंटिकेशन पॉलिसी को लागू करने में है। इससे यह साबित नहीं होता कि आइडेंटिटी प्रोवाइडर खुद कंप्रोमाइज़ हुआ था या कोई भी व्यक्ति बिना क्रेडेंशियल के अंदर आ सकता है।
इस प्रकाशन के लिए देखी गई एडवाइज़री में SonicWall ने दुरुपयोग का पूरा क्रम या खामी का पूरा कार्यान्वयन-स्तरीय विवरण सार्वजनिक रूप से नहीं बताया है, और यह लेख उनके बारे में कोई अटकल नहीं लगाता। कमज़ोरी के विवरण में वैकल्पिक तरीकों के नाम नहीं हैं, लेकिन SonicWall का वर्कअराउंड (workaround) फ़ायरवॉल पर कॉन्फ़िगर किए गए LDAP, RADIUS और TACACS+ ऑथेंटिकेशन सर्वर का ज़िक्र करता है, जिससे संकेत मिलता है कि किस तरह के वैकल्पिक क्रेडेंशियल शामिल हैं।
प्रभावित फ़र्मवेयर और कॉन्फ़िगरेशन की सीमा
SonicWall का नवंबर 2026 का सुरक्षा नोटिस Gen7/Gen8 के लिए यह फ़र्मवेयर मैट्रिक्स देता है:
| डिवाइस फ़ैमिली | वेंडर द्वारा सूचीबद्ध प्रभावित बिल्ड | वेंडर द्वारा सूचीबद्ध सुधारा गया बिल्ड |
|---|---|---|
| Gen7 फ़िज़िकल और वर्चुअल | SonicOS 7.3.3-7015 और पुराने | SonicOS 7.3.4-7013 और बाद के |
| Gen8 फ़िज़िकल और वर्चुअल | SonicOS 8.2.2-8015 और पुराने | SonicOS 8.2.3-8015 और बाद के |
यह नोटिस SonicOS की कई कमज़ोरियों से जुड़ा है, इसलिए वर्शन मैट्रिक्स को इस CVE के PSIRT रिकॉर्ड के साथ मिलाकर देखना चाहिए। 9 नवंबर, 2026 को प्रकाशित संशोधन में वह रिकॉर्ड CVE-2026-19868 के लिए वही प्रभावित बिल्ड और वही सुधारे गए बिल्ड सूचीबद्ध करता है। SonicWall कहता है कि यह कमज़ोरी SSL VPN सेवा को तभी प्रभावित करती है जब SSL VPN लॉगिन के लिए SAML सक्षम हो, और यही मुख्य शर्त है।
कनाडाई साइबर सुरक्षा केंद्र (Canadian Centre for Cyber Security) की एक सरकारी एडवाइज़री 8.2.2-8015 से पहले के Gen8 वर्शन को प्रभावित बताती है, जिससे 8.2.2-8015 खुद बाहर रह जाएगा। SonicWall अपने फ़र्मवेयर नोटिस और इस CVE की अपनी एडवाइज़री, दोनों में 8.2.2-8015 और पुराने वर्शन को प्रभावित बताता है, इसलिए अपग्रेड के लक्ष्य के लिए वेंडर के रिकॉर्ड मान्य हैं और 8.2.2-8015 को प्रभावित माना जाना चाहिए। एडमिनिस्ट्रेटर को मॉडल की संगतता और यह भी जांचना चाहिए कि क्या किसी नए समर्थित मेंटेनेंस बिल्ड ने सूचीबद्ध फ़िक्स की जगह ले ली है।
Gen6 और उससे पुराना हार्डवेयर SonicWall के नोटिस में बताए गए Gen7/Gen8 अपग्रेड पाथ से बाहर है और उसका सपोर्ट खत्म हो चुका है। किसी असमर्थित फ़ायरवॉल को किसी दूसरी पीढ़ी के लिए बनी फ़र्मवेयर रिलीज़ से सुरक्षित नहीं माना जा सकता।
CISA की दुरुपयोग सूची क्यों मायने रखती है
CISA ने CVE-2026-19868 को 6 नवंबर, 2026 को KEV में जोड़ा। KEV का उद्देश्य उन कमज़ोरियों की पहचान करना है जिनके वास्तविक दुरुपयोग के सबूत हैं, इसलिए यह पैच की प्राथमिकता तय करने में उपयोगी है। SonicWall की अपनी एडवाइज़री कहती है कि उसके PSIRT ने संभावित दुरुपयोग की ओर इशारा करने वाली एक रिपोर्ट की जांच की, और कनाडाई साइबर सुरक्षा केंद्र कहता है कि SonicWall के अनुसार इस कमज़ोरी का दुरुपयोग हो रहा है।
सार्वजनिक सूची में कंप्रोमाइज़ हुए संगठनों की संख्या, हमलावर की सत्यापित पहचान या देखी गई हर घटना का क्रमवार विवरण नहीं दिया गया है। जब तक भरोसेमंद सबूत सामने नहीं आते, ये विवरण अज्ञात हैं।
एंट्री में 20 नवंबर, 2026 को संघीय सुधार (remediation) की नियत तारीख बताया गया है। यह तारीख संबंधित अमेरिकी संघीय आवश्यकताओं के दायरे में लागू होती है। यह हर निजी कंपनी के लिए अपने आप कोई नियामक समय सीमा नहीं है, लेकिन इंटरनेट से पहुंच योग्य प्रभावित VPN डिप्लॉयमेंट को फिर भी जल्द ठीक किया जाना चाहिए।
स्रोत: CISA Known Exploited Vulnerabilities कैटलॉग।
सुधार और सत्यापन
मुख्य फ़िक्स यह है कि फ़ायरवॉल की पीढ़ी के लिए समर्थित, सुधारे गए SonicOS बिल्ड पर अपग्रेड किया जाए। SonicWall का फ़र्मवेयर नोटिस Gen7 7.3.4-7013 या बाद का और Gen8 8.2.3-8015 या बाद का सूचीबद्ध करता है। डिप्लॉय करने से पहले इस CVE से जुड़े विवरण और नए दिशानिर्देशों के लिए PSIRT एडवाइज़री देखें।
एडमिनिस्ट्रेटर ये कदम उठा सकते हैं:
- संबंधित VPN गेटवे की पहचान करें। SonicOS Gen7 और Gen8 के फ़िज़िकल और वर्चुअल अप्लायंस की सूची बनाएं, जिसमें उनके एक्सपोज़्ड SSL VPN इंटरफ़ेस भी शामिल हों।
- प्रभावी ऑथेंटिकेशन कॉन्फ़िगरेशन जांचें। तय करें कि क्या SSL VPN के लिए SAML सक्षम है और क्या कोई वैकल्पिक क्रेडेंशियल तरीका यूज़र को ऑथेंटिकेट कर सकता है।
- सटीक फ़र्मवेयर बिल्ड की पुष्टि करें। इंस्टॉल की गई ब्रांच और बिल्ड की तुलना SonicWall की डिवाइस के हिसाब से सुधारी गई रिलीज़ से करें, सिर्फ़ किसी मोटे वर्शन लेबल से नहीं।
- वेंडर द्वारा समर्थित अपडेट लागू करें। संगठन की स्वीकृत मेंटेनेंस प्रक्रिया अपनाएं, कॉन्फ़िगरेशन बैकअप सुरक्षित रखें और मैनेजमेंट एक्सेस की पुष्टि करें।
- इच्छित लॉगिन पॉलिसी का परीक्षण करें। पुष्टि करें कि सफल यूज़र जहां ज़रूरी हो वहां SAML और MFA पूरा करते हैं, और वैकल्पिक साइन-इन पाथ पॉलिसी से बाहर समान एक्सेस नहीं दे सकते।
- संभावित पिछले एक्सपोज़र की समीक्षा करें। SSL VPN सेशन रिकॉर्ड को आइडेंटिटी प्रोवाइडर के ऑथेंटिकेशन लॉग से मिलाएं और अप्रत्याशित रूप से स्वीकार किए गए सेशन की जांच करें।
आखिरी कदम बचाव के लिए जांच की सलाह है, वेंडर द्वारा प्रकाशित एक्सप्लॉइट सिग्नेचर नहीं। देखी गई सार्वजनिक एडवाइज़री इस CVE के लिए इंडिकेटर्स ऑफ़ कंप्रोमाइज़ (indicators of compromise) का पूरा सेट नहीं देतीं। दुरुपयोग हो चुकी खामी के फ़िक्स के बाद क्या करें, इस पर हमारा लेख बताता है कि कोई फ़िक्स उससे पहले के दिनों के बारे में कुछ क्यों नहीं बताता और उसके बाद किसी एज डिवाइस को कैसे संभालना चाहिए।
अगर पैच करने में देरी करनी पड़े और SAML ऑथेंटिकेशन इस्तेमाल हो रहा हो, तो 9 नवंबर, 2026 को अपडेट की गई SonicWall की एडवाइज़री एक वर्कअराउंड देती है: फ़ायरवॉल पर कॉन्फ़िगर किए गए सभी सक्रिय LDAP, RADIUS और TACACS+ ऑथेंटिकेशन सर्वर को बंद करें या हटाएं, हर एक Device, Users, Settings, Authentication के अंतर्गत। यह वेंडर द्वारा दस्तावेज़ित वर्कअराउंड है, और SonicWall अब भी ग्राहकों से जितनी जल्दी हो सके अपग्रेड करने का आग्रह करता है। चूंकि इन सर्वर का इस्तेमाल दूसरे लॉगिन के लिए भी हो सकता है, इसलिए पहले बदलाव का परीक्षण करें और लॉकआउट (lockout) से बचने के लिए एक काम करता एडमिनिस्ट्रेटिव पाथ बनाए रखें।
रिमोट एक्सेस के लिए व्यापक सबक
कोई संगठन केंद्रीय रूप से मज़बूत MFA कॉन्फ़िगर कर सकता है और फिर भी रिमोट एक्सेस को एक्सपोज़ कर सकता है, अगर सुरक्षित सेवा कोई ऐसा दूसरा ऑथेंटिकेशन तरीका स्वीकार करती है जो वही पॉलिसी लागू नहीं करता।
CVE-2026-19868 इसका एक उदाहरण है। अगर कोई अनचाहा लॉगिन पाथ सक्षम रह जाता है, तो सफल अपग्रेड पूरा नतीजा नहीं है, और इसीलिए ऊपर दिए गए कदमों में यह परखना शामिल है कि एक्सेस असल में कैसे दिया जाता है।
SAML और MFA का कॉन्फ़िगर होना काफ़ी नहीं है। हर अनुमत VPN लॉगिन पाथ को वह एक्सेस पॉलिसी लागू करनी चाहिए जो संगठन ने तय की है।
और गहराई से जानें
- SonicWall PSIRT: SNWLID-2026-0014, इस CVE के लिए वेंडर की एडवाइज़री।
- SonicWall: SonicOS 7.3.4 और 8.2.3 सुरक्षा एडवाइज़री, 3 नवंबर को प्रकाशित और 6 नवंबर, 2026 को अपडेट की गई।
- CISA Known Exploited Vulnerabilities कैटलॉग, 6 नवंबर, 2026 की एंट्री।
- कनाडाई साइबर सुरक्षा केंद्र AV26-1133, 6 नवंबर, 2026, जिसमें बताई गई वर्शन विसंगति भी शामिल है।