

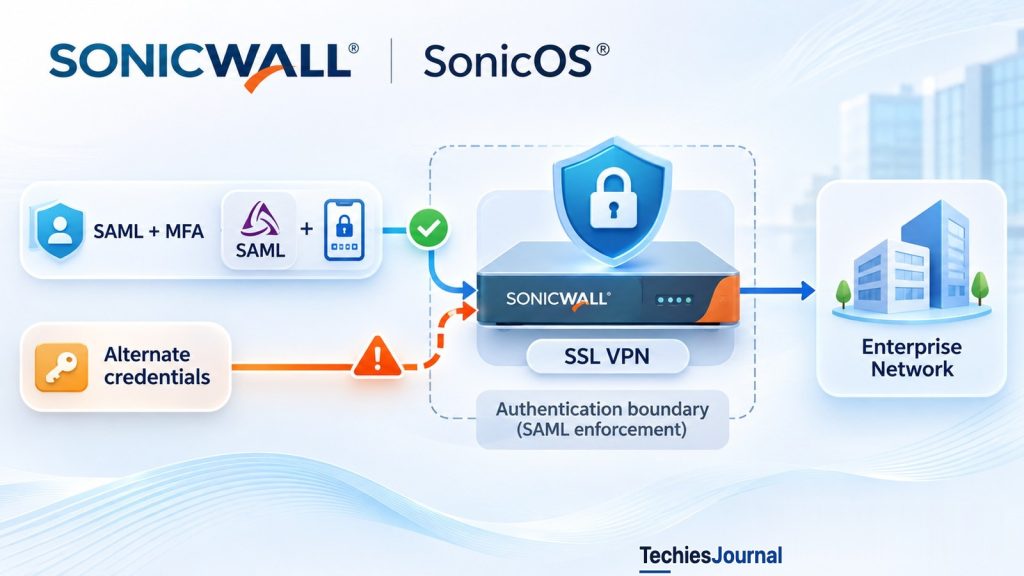
కొన్ని SonicOS SSL VPN డిప్లాయ్మెంట్లు, తప్పనిసరి SAML ఆథెంటికేషన్ మార్గాన్ని అమలు చేయకుండానే ప్రత్యామ్నాయ క్రెడెన్షియల్స్ను అంగీకరించవచ్చు. ఈ లోపం CISA నిర్వహించే Known Exploited Vulnerabilities కేటలాగ్లో ఉంది. సరిచేసిన Gen7, Gen8 ఫర్మ్వేర్ను SonicWall జాబితాలో పేర్కొంటోంది.
2026 నవంబర్ 9 నాటికి ఉన్న సమాచారం, ఆ రోజు ప్రచురించిన SonicWall అడ్వైజరీ రివిజన్తో సహా.
SAML కాన్ఫిగర్ చేసినప్పుడు కొన్ని SonicOS SSL VPN డిప్లాయ్మెంట్లు ఆథెంటికేషన్ను ఎలా అమలు చేస్తాయనే విషయంలో ఉన్న ఒక లోపాన్ని, CVE-2026-19868ను, SonicWall వెల్లడించింది. SSL VPN అంటే సిబ్బంది బయటి నుంచి కంపెనీ నెట్వర్క్కు కనెక్ట్ అయ్యే రిమోట్ యాక్సెస్ సర్వీస్. ఒక ప్రత్యామ్నాయ ఆథెంటికేషన్ పద్ధతికి చెల్లుబాటయ్యే క్రెడెన్షియల్స్ ఉన్న వ్యక్తి, ఆశించిన SAML లాగిన్ ప్రక్రియను దాటకుండానే VPN ను యాక్సెస్ చేయగలిగే అవకాశం ఉంది. సంస్థ multi-factor authentication (MFA, బహుళ దశల ధృవీకరణ) విధానం SAML ద్వారా అమలవుతుంటే, ఆ MFA నిబంధన కూడా బైపాస్ అయ్యే అవకాశం ఉంది.
ఇది క్రెడెన్షియల్స్ లేకుండానే లాగిన్ అయ్యే లోపం కాదు. మరో చెల్లుబాటయ్యే పద్ధతి ఉన్నప్పుడు, ఒక VPN తన తప్పనిసరి ఆథెంటికేషన్ పద్ధతిని ఎలా అమలు చేస్తుందనే దానికి సంబంధించినది ఇది. 2026 నవంబర్ 6న CISA ఈ లోపాన్ని తన Known Exploited Vulnerabilities కేటలాగ్లో చేర్చింది. ప్రభావిత Gen7, Gen8 పరికరాలకు, అంటే తన ఏడవ, ఎనిమిదవ తరం ఫైర్వాల్లకు, సరిచేసిన ఫర్మ్వేర్ను SonicWall జాబితాలో పేర్కొంటోంది.
అడ్మినిస్ట్రేటర్లు తెలుసుకోవాల్సిన ముఖ్యాంశాలు
| ప్రశ్న | మూలాలు చెబుతున్నది |
|---|---|
| లోపం | CVE-2026-19868, SonicWall SonicOS SSL VPN |
| ఏది బైపాస్ అవుతుంది | SAML ఆథెంటికేషన్, SAML అమలు చేసే ఏ MFA అయినా |
| దాడిచేసేవారికి కావాల్సింది | ఒక ప్రత్యామ్నాయ ఆథెంటికేషన్ పద్ధతికి చెల్లుబాటయ్యే క్రెడెన్షియల్స్ |
| ప్రమాదానికి గురయ్యే అవకాశం | SSL VPN కోసం SAML ఎనేబుల్ చేసిన సంబంధిత SonicOS Gen7/Gen8 వెర్షన్లు |
| ఎక్స్ప్లాయిటేషన్ | సంభావ్య ఎక్స్ప్లాయిటేషన్ గురించిన ఒక నివేదికను SonicWall PSIRT పరిశోధించింది, 2026 నవంబర్ 6న CISA ఈ లోపాన్ని తన KEV కేటలాగ్లో చేర్చింది |
| సరిచేసిన Gen7 | SonicWall ప్రకారం, SonicOS 7.3.4-7013 లేదా తర్వాతి వెర్షన్ |
| సరిచేసిన Gen8 | SonicWall ప్రకారం, SonicOS 8.2.3-8015 లేదా తర్వాతి వెర్షన్ |
| అడ్మినిస్ట్రేటర్ చర్య | కాన్ఫిగరేషన్ను, బిల్డ్ను తనిఖీ చేయండి, సపోర్ట్ ఉన్న ఫర్మ్వేర్ను ఇన్స్టాల్ చేయండి, ఆథెంటికేషన్ను ధృవీకరించండి, గతంలో జరిగిన యాక్సెస్ను అంచనా వేయండి |
మూలాలు: SonicWall PSIRT అడ్వైజరీ SNWLID-2026-0014, SonicWall Gen7/Gen8 ఫర్మ్వేర్ నోటీస్, CISA KEV.
ఈ ఆథెంటికేషన్ లోపం ఏమి మారుస్తుంది
చాలా కంపెనీలు రిమోట్ యాక్సెస్ VPN లాగిన్లను SAML ద్వారా ఒక కేంద్ర ఐడెంటిటీ ప్రొవైడర్కు (identity provider) అనుసంధానిస్తాయి. SAML అంటే Security Assertion Markup Language. ఒక పాస్వర్డ్ సరిపోతుందో లేదో ఫైర్వాల్ స్వతంత్రంగా నిర్ణయించే బదులు, అవసరమైన తనిఖీలను ఐడెంటిటీ ప్రొవైడర్ చేస్తుంది. వాటిలో MFA, షరతులతో కూడిన యాక్సెస్ (conditional access) నియమాలు ఉండవచ్చు.
డిజైన్ ప్రకారం, తప్పనిసరి SAML లాగిన్ పూర్తయిన తర్వాతే VPN సెషన్ ప్రారంభం కావాలి. రెండో ఆథెంటికేషన్ పద్ధతి ఎవరికీ తెలియకుండా అదే యాక్సెస్కు సులువైన దారిగా మారకూడదు.
CVE-2026-19868 కోసం ఉన్న CISA ఎంట్రీ సరిగ్గా ఆ పరిస్థితినే వివరిస్తుంది: ఒక ప్రత్యామ్నాయ పద్ధతికి చెల్లుబాటయ్యే క్రెడెన్షియల్స్ ఉన్న వ్యక్తి SAML ఆథెంటికేషన్ నియంత్రణలను బైపాస్ చేస్తారు, ఇందులో SAML అమలు చేసే MFA కూడా ఉండే అవకాశం ఉంది.
MFA లేని లాగిన్ను ఐడెంటిటీ ప్రొవైడర్ సరిగ్గానే తిరస్కరించవచ్చు, అదే సమయంలో ఫైర్వాల్ మాత్రం వేరే క్రెడెన్షియల్ మార్గం ద్వారా సెషన్ను అంగీకరించవచ్చు. లోపం ఉన్నది అందుబాటులో ఉన్న అన్ని లాగిన్ పద్ధతుల్లోనూ ఉద్దేశించిన VPN ఆథెంటికేషన్ విధానాన్ని అమలు చేయడంలో. ఐడెంటిటీ ప్రొవైడర్ స్వయంగా రాజీ పడిందని గానీ, ఏ యూజర్ అయినా క్రెడెన్షియల్స్ లేకుండా ప్రవేశించగలరని గానీ ఇది రుజువు చేయదు.
ఈ ప్రచురణ కోసం సమీక్షించిన అడ్వైజరీలో, పూర్తి ఎక్స్ప్లాయిట్ క్రమాన్ని గానీ, ఇంప్లిమెంటేషన్లోని పూర్తి లోపాన్ని గానీ SonicWall బహిరంగంగా వెల్లడించలేదు, ఈ వ్యాసం వాటి గురించి ఊహాగానాలు చేయదు. లోపం వివరణ ప్రత్యామ్నాయ పద్ధతుల పేర్లు చెప్పదు, కానీ SonicWall వర్క్అరౌండ్ ఫైర్వాల్పై కాన్ఫిగర్ చేసిన LDAP, RADIUS, TACACS+ ఆథెంటికేషన్ సర్వర్లను ప్రస్తావిస్తుంది. ఇందులో ఎలాంటి ప్రత్యామ్నాయ క్రెడెన్షియల్స్ పాత్ర ఉందో దీన్నిబట్టి ఊహించవచ్చు.
ప్రభావిత ఫర్మ్వేర్, కాన్ఫిగరేషన్ పరిధి
SonicWall 2026 నవంబర్ సెక్యూరిటీ నోటీస్ ఈ కింది Gen7/Gen8 ఫర్మ్వేర్ పట్టికను అందిస్తుంది:
| పరికర కుటుంబం | వెండర్ పేర్కొన్న ప్రభావిత బిల్డ్లు | వెండర్ పేర్కొన్న సరిచేసిన బిల్డ్ |
|---|---|---|
| Gen7 భౌతిక, వర్చువల్ | SonicOS 7.3.3-7015, అంతకంటే పాతవి | SonicOS 7.3.4-7013, అంతకంటే కొత్తవి |
| Gen8 భౌతిక, వర్చువల్ | SonicOS 8.2.2-8015, అంతకంటే పాతవి | SonicOS 8.2.3-8015, అంతకంటే కొత్తవి |
ఈ నోటీస్ అనేక SonicOS లోపాలను ప్రస్తావిస్తుంది, కాబట్టి వెర్షన్ పట్టికను ఈ CVE కి సంబంధించిన PSIRT రికార్డ్తో కలిపి చూడాలి. 2026 నవంబర్ 9న ప్రచురించిన రివిజన్లో, ఆ రికార్డ్ CVE-2026-19868 కోసం అవే ప్రభావిత బిల్డ్లను, అవే సరిచేసిన బిల్డ్లను పేర్కొంటుంది. SSL VPN లాగిన్ల కోసం SAML ఎనేబుల్ చేసి ఉంటేనే ఈ లోపం SSL VPN సర్వీస్ను ప్రభావితం చేస్తుందని SonicWall చెబుతోంది, ఇదే కీలక షరతు.
కెనడియన్ సైబర్ సెక్యూరిటీ కేంద్రం (Canadian Centre for Cyber Security) జారీ చేసిన ఒక ప్రభుత్వ అడ్వైజరీ, 8.2.2-8015 కంటే ముందరి Gen8 వెర్షన్లను ప్రభావితమైనవిగా పేర్కొంటుంది, దాని ప్రకారం 8.2.2-8015 స్వయంగా ఆ జాబితాలోకి రాదు. SonicWall తన ఫర్మ్వేర్ నోటీస్లోనూ, ఈ CVE కి సంబంధించిన అడ్వైజరీలోనూ 8.2.2-8015, అంతకంటే పాతవాటిని ప్రభావితమైనవిగా పేర్కొంటుంది. కాబట్టి అప్గ్రేడ్ లక్ష్యాన్ని వెండర్ రికార్డులే నిర్ణయిస్తాయి, 8.2.2-8015ను ప్రభావితమైనదిగానే పరిగణించాలి. మోడల్ అనుకూలతను, పేర్కొన్న ఫిక్స్ను సపోర్ట్ ఉన్న కొత్త మెయింటెనెన్స్ బిల్డ్ ఏదైనా భర్తీ చేసిందా అనే విషయాన్ని కూడా అడ్మినిస్ట్రేటర్లు నిర్ధారించుకోవాలి.
Gen6, అంతకంటే పాత హార్డ్వేర్ SonicWall నోటీస్లో వివరించిన Gen7/Gen8 అప్గ్రేడ్ మార్గం పరిధిలోకి రాదు, దానికి సపోర్ట్ కూడా ముగిసింది (end-of-support). వేరే తరం కోసం ఉద్దేశించిన ఫర్మ్వేర్ విడుదల, సపోర్ట్ లేని ఫైర్వాల్ను రక్షిస్తుందని భావించలేం.
CISA ఎక్స్ప్లాయిటేషన్ జాబితా ఎందుకు ముఖ్యం
2026 నవంబర్ 6న CISA CVE-2026-19868ను KEV లో చేర్చింది. వాస్తవ ప్రపంచంలో ఎక్స్ప్లాయిట్ అయినట్లు ఆధారాలు ఉన్న లోపాలను గుర్తించడం KEV ఉద్దేశం, అందువల్ల ప్యాచ్ ప్రాధాన్యతను నిర్ణయించడానికి ఇది ఉపయోగపడుతుంది. సంభావ్య ఎక్స్ప్లాయిటేషన్ను సూచించే ఒక నివేదికను తన PSIRT పరిశోధించిందని SonicWall సొంత అడ్వైజరీ చెబుతోంది. ఈ లోపం ఎక్స్ప్లాయిట్ అవుతోందని SonicWall సూచిస్తోందని కెనడియన్ సైబర్ సెక్యూరిటీ కేంద్రం చెబుతోంది.
రాజీ పడిన సంస్థల సంఖ్యను గానీ, ధృవీకరించిన దాడిచేసేవారి గుర్తింపును గానీ, గమనించిన ప్రతి సంఘటన దశలవారీ వివరణను గానీ ఈ బహిరంగ జాబితా ఇవ్వదు. నమ్మదగిన ఆధారాలు వెలుగులోకి వచ్చే వరకు ఆ వివరాలు తెలియనివే.
ఫెడరల్ రెమిడియేషన్ (remediation) గడువు తేదీగా ఈ ఎంట్రీ 2026 నవంబర్ 20ని పేర్కొంటుంది. ఆ తేదీ సంబంధిత U.S. ఫెడరల్ నిబంధనల పరిధిలో మాత్రమే వర్తిస్తుంది. ఇది ప్రతి ప్రైవేట్ కంపెనీకి ఆటోమేటిక్గా నియంత్రణ గడువు కాదు, అయినప్పటికీ ఇంటర్నెట్ నుంచి యాక్సెస్ చేయగల ప్రభావిత VPN డిప్లాయ్మెంట్లను వెంటనే సరిచేయాలి.
మూలం: CISA Known Exploited Vulnerabilities కేటలాగ్.
రెమిడియేషన్, ధృవీకరణ
ప్రధాన పరిష్కారం, ఫైర్వాల్ తరానికి సపోర్ట్ ఉన్న సరిచేసిన SonicOS బిల్డ్కు అప్గ్రేడ్ చేయడం. SonicWall ఫర్మ్వేర్ నోటీస్ Gen7 7.3.4-7013 లేదా తర్వాతి వెర్షన్, Gen8 8.2.3-8015 లేదా తర్వాతి వెర్షన్ను పేర్కొంటుంది. డిప్లాయ్ చేసే ముందు, ఈ CVE కి సంబంధించిన వివరాల కోసం, కొత్త మార్గదర్శకాల కోసం PSIRT అడ్వైజరీని తనిఖీ చేయండి.
అడ్మినిస్ట్రేటర్లు ఈ దశలను పాటించవచ్చు:
- సంబంధిత VPN గేట్వేలను గుర్తించండి. SonicOS Gen7, Gen8 భౌతిక, వర్చువల్ అప్లయన్స్ల జాబితా తయారు చేయండి, బయటికి కనిపించే వాటి SSL VPN ఇంటర్ఫేస్లతో సహా.
- వాస్తవంగా అమలులో ఉన్న ఆథెంటికేషన్ కాన్ఫిగరేషన్ను తనిఖీ చేయండి. SSL VPN కోసం SAML ఎనేబుల్ అయి ఉందా, ఏదైనా ప్రత్యామ్నాయ క్రెడెన్షియల్ పద్ధతి యూజర్లను ఆథెంటికేట్ చేయగలదా అనేది నిర్ధారించండి.
- ఖచ్చితమైన ఫర్మ్వేర్ బిల్డ్ను నిర్ధారించండి. ఇన్స్టాల్ అయిన బ్రాంచ్ను, బిల్డ్ను కేవలం స్థూలమైన వెర్షన్ లేబుల్తో కాకుండా, ఆ పరికరానికి SonicWall పేర్కొన్న సరిచేసిన విడుదలతో పోల్చండి.
- వెండర్ సపోర్ట్ ఉన్న అప్డేట్ను అప్లై చేయండి. సంస్థ ఆమోదించిన మెయింటెనెన్స్ ప్రక్రియను పాటించండి, కాన్ఫిగరేషన్ బ్యాకప్లను భద్రపరచండి, మేనేజ్మెంట్ యాక్సెస్ను ధృవీకరించండి.
- ఉద్దేశించిన లాగిన్ విధానాన్ని పరీక్షించండి. విజయవంతంగా లాగిన్ అయ్యే యూజర్లు అవసరమైన చోట SAML, MFA పూర్తి చేస్తున్నారని, ప్రత్యామ్నాయ సైన్ ఇన్ మార్గాలు విధానానికి వెలుపల అదే స్థాయి యాక్సెస్ ఇవ్వలేవని నిర్ధారించండి.
- గతంలో జరిగి ఉండే ప్రమాదాన్ని సమీక్షించండి. SSL VPN సెషన్ రికార్డులను ఐడెంటిటీ ప్రొవైడర్ ఆథెంటికేషన్ లాగ్లతో పోల్చి చూడండి, ఊహించని విధంగా అంగీకరించిన సెషన్లను పరిశోధించండి.
చివరి దశ రక్షణాత్మక పరిశోధన సలహా, వెండర్ ప్రచురించిన ఎక్స్ప్లాయిట్ సిగ్నేచర్ కాదు. సమీక్షించిన బహిరంగ అడ్వైజరీలు ఈ CVE కి సంబంధించిన రాజీ సూచికల (indicators of compromise) పూర్తి సమితిని అందించవు. ఎక్స్ప్లాయిట్ అయిన లోపానికి ఫిక్స్ తర్వాత ఏమి చేయాలి అనే మా వ్యాసం, ఫిక్స్ అప్లై చేయడం అంతకు ముందు రోజుల్లో ఏమి జరిగిందో ఎందుకు చెప్పదో, ఆ తర్వాత ఎడ్జ్ పరికరాన్ని ఎలా చూడాలో వివరిస్తుంది.
ప్యాచింగ్ ఆలస్యం కావాల్సి వచ్చి, SAML ఆథెంటికేషన్ వాడుకలో ఉంటే, 2026 నవంబర్ 9న అప్డేట్ చేసిన SonicWall అడ్వైజరీ ఒక వర్క్అరౌండ్ (workaround) ఇస్తుంది: ఫైర్వాల్పై కాన్ఫిగర్ చేసిన, యాక్టివ్గా ఉన్న LDAP, RADIUS, TACACS+ ఆథెంటికేషన్ సర్వర్లు ఏవైనా ఉంటే, ప్రతిదాన్నీ Device, Users, Settings, Authentication కింద డిసేబుల్ చేయండి లేదా తొలగించండి. ఇది వెండర్ డాక్యుమెంట్ చేసిన వర్క్అరౌండ్, అయినప్పటికీ వీలైనంత త్వరగా అప్గ్రేడ్ చేయాలని SonicWall కస్టమర్లను కోరుతోంది. ఆ సర్వర్లను ఇతర లాగిన్లకు కూడా వాడుతూ ఉండవచ్చు కాబట్టి, మార్పును ముందుగా పరీక్షించండి, లాకౌట్ (lockout) కాకుండా ఉండేందుకు పనిచేసే ఒక అడ్మినిస్ట్రేటివ్ మార్గాన్ని అందుబాటులో ఉంచుకోండి.
రిమోట్ యాక్సెస్ విషయంలో విస్తృత పాఠం
ఒక సంస్థ కేంద్రంగా బలమైన MFA ను కాన్ఫిగర్ చేసినా, రక్షిత సర్వీస్ అదే విధానాన్ని అమలు చేయని మరో ఆథెంటికేషన్ పద్ధతిని అంగీకరిస్తే, రిమోట్ యాక్సెస్ ఇంకా ప్రమాదానికి గురికావచ్చు.
CVE-2026-19868 దీనికి ఒక ఉదాహరణ. ఉద్దేశించని లాగిన్ మార్గం ఇంకా ఎనేబుల్ అయి ఉంటే, అప్గ్రేడ్ విజయవంతమైనంత మాత్రాన పని పూర్తయినట్లు కాదు. అందుకే పై దశల్లో, యాక్సెస్ వాస్తవంగా ఎలా లభిస్తుందో పరీక్షించడం కూడా ఉంది.
SAML, MFA కాన్ఫిగర్ చేసి ఉంటే సరిపోదు. అనుమతించిన ప్రతి VPN లాగిన్ మార్గం, సంస్థ ఉద్దేశించిన యాక్సెస్ విధానాన్ని అమలు చేయాలి.
మరింత లోతుగా
- SonicWall PSIRT: SNWLID-2026-0014, ఈ CVE కి సంబంధించిన వెండర్ అడ్వైజరీ.
- SonicWall: SonicOS 7.3.4, 8.2.3 సెక్యూరిటీ అడ్వైజరీ, 2026 నవంబర్ 3న ప్రచురించి, నవంబర్ 6న అప్డేట్ చేశారు.
- CISA Known Exploited Vulnerabilities కేటలాగ్, 2026 నవంబర్ 6 నాటి ఎంట్రీ.
- కెనడియన్ సైబర్ సెక్యూరిటీ కేంద్రం AV26-1133, 2026 నవంబర్ 6, పేర్కొన్న వెర్షన్ వ్యత్యాసంతో సహా.