

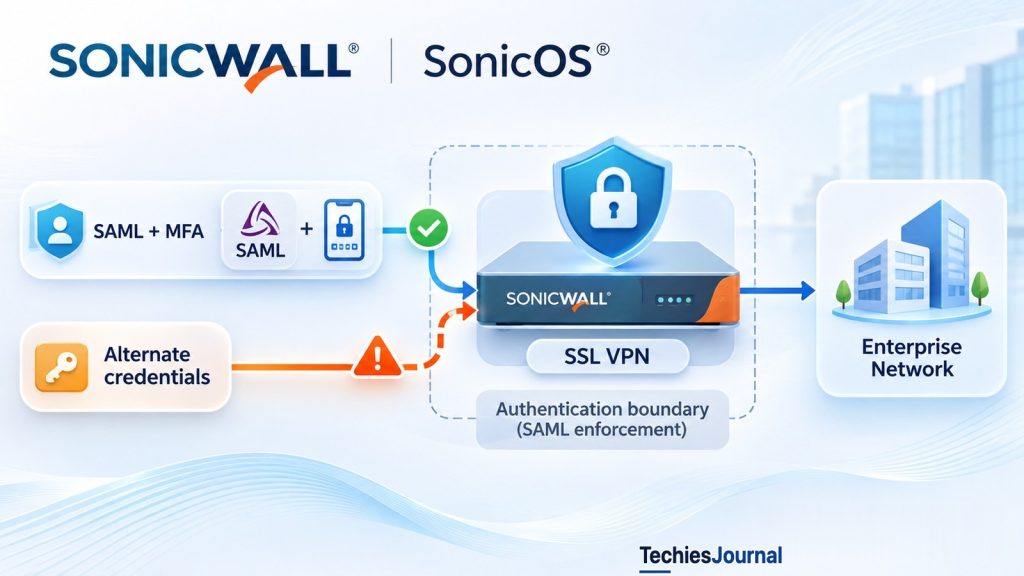
Determinadas implementaciones de SSL VPN de SonicOS pueden aceptar credenciales alternativas sin aplicar la ruta de autenticación SAML que tienen configurada como obligatoria. La vulnerabilidad figura en el catálogo Known Exploited Vulnerabilities de CISA. SonicWall indica firmware corregido para Gen7 y Gen8.
Información actualizada al 9 de noviembre de 2026, incluida la revisión del aviso de SonicWall publicada ese mismo día.
SonicWall ha divulgado CVE-2026-19868, un fallo en la forma en que determinadas implementaciones de SSL VPN de SonicOS aplican la autenticación cuando SAML está configurado. SSL VPN es el servicio de acceso remoto con el que el personal se conecta a la red de la empresa desde fuera. Alguien con credenciales válidas para un método de autenticación alternativo podría acceder a la VPN sin pasar por el flujo de inicio de sesión SAML previsto. Si la política de autenticación multifactor (multi-factor authentication, MFA) de la organización se aplica a través de SAML, ese requisito de MFA también podría eludirse.
Esta no es una vulnerabilidad de inicio de sesión sin credenciales. Se refiere a cómo una VPN aplica su método de autenticación obligatorio cuando existe otro método válido. CISA añadió la vulnerabilidad a su catálogo Known Exploited Vulnerabilities el 6 de noviembre de 2026. SonicWall indica firmware corregido para los dispositivos Gen7 y Gen8 afectados, sus firewalls de séptima y octava generación.
Datos esenciales para administradores
| Pregunta | Lo que dicen las fuentes |
|---|---|
| Vulnerabilidad | CVE-2026-19868, SSL VPN de SonicWall SonicOS |
| Qué se elude | La autenticación SAML y cualquier MFA que SAML imponga |
| Requisito previo para el atacante | Credenciales válidas para un método de autenticación alternativo |
| Exposición | Versiones pertinentes de SonicOS Gen7/Gen8 con SAML habilitado para SSL VPN |
| Explotación | SonicWall PSIRT investigó un informe de posible explotación, y CISA añadió la vulnerabilidad a su catálogo KEV el 6 de noviembre de 2026 |
| Corrección para Gen7 | SonicOS 7.3.4-7013 o posterior, según SonicWall |
| Corrección para Gen8 | SonicOS 8.2.3-8015 o posterior, según SonicWall |
| Acción del administrador | Revisar la configuración y la compilación, instalar firmware compatible, validar la autenticación, evaluar los accesos anteriores |
Fuentes: aviso de SonicWall PSIRT SNWLID-2026-0014, aviso de firmware Gen7/Gen8 de SonicWall y CISA KEV.
Qué cambia el fallo de autenticación
Muchas empresas conectan los inicios de sesión de la VPN de acceso remoto a un proveedor de identidad (identity provider) central mediante SAML, abreviatura de Security Assertion Markup Language. En lugar de que el firewall decida por su cuenta si una contraseña es suficiente, el proveedor de identidad realiza las comprobaciones exigidas, que pueden incluir la MFA y reglas de acceso condicional.
Por diseño, una sesión VPN solo debería iniciarse después de completar el inicio de sesión SAML obligatorio. Un segundo método de autenticación no debe convertirse en silencio en una vía más fácil hacia el mismo acceso.
La entrada de CISA sobre CVE-2026-19868 describe exactamente esa situación: una persona con credenciales válidas para un método alternativo elude los controles de autenticación SAML, lo que podría incluir la MFA impuesta por SAML.
Un proveedor de identidad podría rechazar correctamente un inicio de sesión sin MFA mientras el firewall sigue aceptando una sesión por otra ruta de credenciales. El fallo está en aplicar la política de autenticación de la VPN prevista en todos los métodos de inicio de sesión disponibles. No demuestra que el propio proveedor de identidad se haya visto comprometido ni que cualquier usuario pueda entrar sin credenciales.
SonicWall no ha divulgado públicamente una secuencia de explotación completa ni el defecto de implementación completo en el aviso revisado para esta publicación, y este artículo no especula sobre ellos. La descripción de la vulnerabilidad no nombra los métodos alternativos, pero la solución alternativa (workaround) de SonicWall se refiere a servidores de autenticación LDAP, RADIUS y TACACS+ configurados en el firewall, lo que sugiere el tipo de credenciales alternativas (alternate credentials) implicadas.
Firmware afectado y el límite de configuración
El aviso de seguridad de SonicWall de noviembre de 2026 ofrece la siguiente matriz de firmware para Gen7/Gen8:
| Familia de dispositivos | Compilaciones afectadas según el proveedor | Compilación corregida según el proveedor |
|---|---|---|
| Gen7 físicos y virtuales | SonicOS 7.3.3-7015 y anteriores | SonicOS 7.3.4-7013 y posteriores |
| Gen8 físicos y virtuales | SonicOS 8.2.2-8015 y anteriores | SonicOS 8.2.3-8015 y posteriores |
El aviso trata varias vulnerabilidades de SonicOS, por lo que la matriz de versiones debe leerse junto con el registro de PSIRT específico de este CVE. Ese registro, en la revisión publicada el 9 de noviembre de 2026, indica las mismas compilaciones afectadas y las mismas compilaciones corregidas para CVE-2026-19868. SonicWall afirma que esta vulnerabilidad solo afecta al servicio SSL VPN si SAML está habilitado para los inicios de sesión de SSL VPN, que es la condición clave.
Un aviso gubernamental del Centro Canadiense de Ciberseguridad (Canadian Centre for Cyber Security) indica como afectadas las versiones Gen8 anteriores a 8.2.2-8015, lo que dejaría fuera a la propia 8.2.2-8015. SonicWall indica 8.2.2-8015 y anteriores como afectadas tanto en su aviso de firmware como en su aviso específico del CVE, por lo que los registros del proveedor determinan el objetivo de actualización y 8.2.2-8015 debe tratarse como afectada. Los administradores también deben verificar la compatibilidad del modelo y si una compilación de mantenimiento compatible más reciente ha sustituido a la corrección indicada.
El hardware Gen6 y anterior queda fuera de la ruta de actualización Gen7/Gen8 descrita en el aviso de SonicWall y ha llegado al fin de soporte. No se puede suponer que un firewall sin soporte esté protegido por una versión de firmware pensada para otra generación.
Por qué importa la inclusión de CISA por explotación
CISA añadió CVE-2026-19868 a KEV el 6 de noviembre de 2026. KEV tiene como objetivo identificar vulnerabilidades respaldadas por pruebas de explotación real, lo que lo hace útil para priorizar parches. El propio aviso de SonicWall dice que su PSIRT investigó un informe que indicaba una posible explotación, y el Centro Canadiense de Ciberseguridad dice que SonicWall indica que la vulnerabilidad se está explotando.
La inclusión pública no aporta una cifra de organizaciones comprometidas, una identidad verificada del atacante ni un relato paso a paso de cada incidente observado. Mientras no aparezcan pruebas fiables, esos detalles son desconocidos.
La entrada fija el 20 de noviembre de 2026 como fecha límite federal de corrección. Esa fecha se aplica dentro de los requisitos federales estadounidenses correspondientes. No es automáticamente un plazo regulatorio para todas las empresas privadas, pero las implementaciones de VPN afectadas y accesibles desde internet deberían corregirse igualmente con prontitud.
Fuente: CISA Known Exploited Vulnerabilities Catalog.
Corrección y verificación
La corrección principal (remediation) consiste en actualizar a la compilación corregida y compatible de SonicOS para la generación del firewall. El aviso de firmware de SonicWall indica Gen7 7.3.4-7013 o posterior y Gen8 8.2.3-8015 o posterior. Consulta el aviso de PSIRT para conocer los detalles específicos del CVE y las indicaciones más recientes antes de desplegar.
Los administradores pueden seguir estos pasos:
- Identificar las pasarelas VPN pertinentes. Inventaría los appliances físicos y virtuales SonicOS Gen7 y Gen8, incluidas sus interfaces SSL VPN expuestas.
- Comprobar la configuración de autenticación efectiva. Determina si SAML está habilitado para SSL VPN y si un método de credenciales alternativo puede autenticar usuarios.
- Verificar la compilación exacta del firmware. Compara la rama y la compilación instaladas con la versión corregida que SonicWall indica para cada dispositivo, no solo con una etiqueta de versión genérica.
- Aplicar la actualización compatible del proveedor. Sigue el proceso de mantenimiento aprobado de la organización, conserva copias de seguridad de la configuración y verifica el acceso de administración.
- Probar la política de inicio de sesión prevista. Confirma que los usuarios que acceden completan SAML y MFA cuando se exige, y que las rutas alternativas de inicio de sesión no pueden conceder un acceso equivalente fuera de la política.
- Revisar una posible exposición anterior. Correlaciona los registros de sesiones SSL VPN con los registros (logs) de autenticación del proveedor de identidad e investiga las sesiones aceptadas inesperadas.
El último paso es un consejo de investigación defensiva, no una firma de explotación publicada por el proveedor. Los avisos públicos revisados no ofrecen un conjunto completo de indicadores de compromiso (indicators of compromise) específicos de este CVE. Nuestro artículo sobre qué hacer después de corregir una vulnerabilidad explotada explica por qué una corrección no dice nada de los días anteriores y cómo tratar después un dispositivo perimetral.
Si hay que retrasar la aplicación del parche y se usa la autenticación SAML, el aviso de SonicWall, según su actualización del 9 de noviembre de 2026, ofrece una solución alternativa: desactivar o eliminar cualquier servidor de autenticación LDAP, RADIUS y TACACS+ activo configurado en el firewall, en cada caso en Device, Users, Settings, Authentication. Se trata de una solución alternativa documentada por el proveedor, y SonicWall sigue instando a sus clientes a actualizar lo antes posible. Como esos servidores también pueden usarse para otros inicios de sesión, prueba primero el cambio y mantén una vía de administración que funcione para evitar quedarte bloqueado (lockout).
La lección más amplia para el acceso remoto
Una organización puede configurar una MFA sólida de forma centralizada y aun así exponer el acceso remoto si el servicio protegido acepta otro método de autenticación que no aplica la misma política.
CVE-2026-19868 es un ejemplo. Una actualización correcta no es todo el resultado si sigue habilitada una ruta de inicio de sesión no prevista, y por eso los pasos anteriores incluyen probar cómo se concede realmente el acceso.
Tener SAML y MFA configurados no basta. Cada ruta de inicio de sesión en la VPN que esté permitida debe aplicar la política de acceso que la organización pretendía.
Para profundizar
- SonicWall PSIRT: SNWLID-2026-0014, aviso del proveedor específico de este CVE.
- SonicWall: SonicOS 7.3.4 and 8.2.3 Security Advisory, publicado el 3 de noviembre y actualizado el 6 de noviembre de 2026.
- CISA Known Exploited Vulnerabilities Catalog, entrada del 6 de noviembre de 2026.
- Canadian Centre for Cyber Security AV26-1133, 6 de noviembre de 2026, incluida la discrepancia de versiones señalada.