

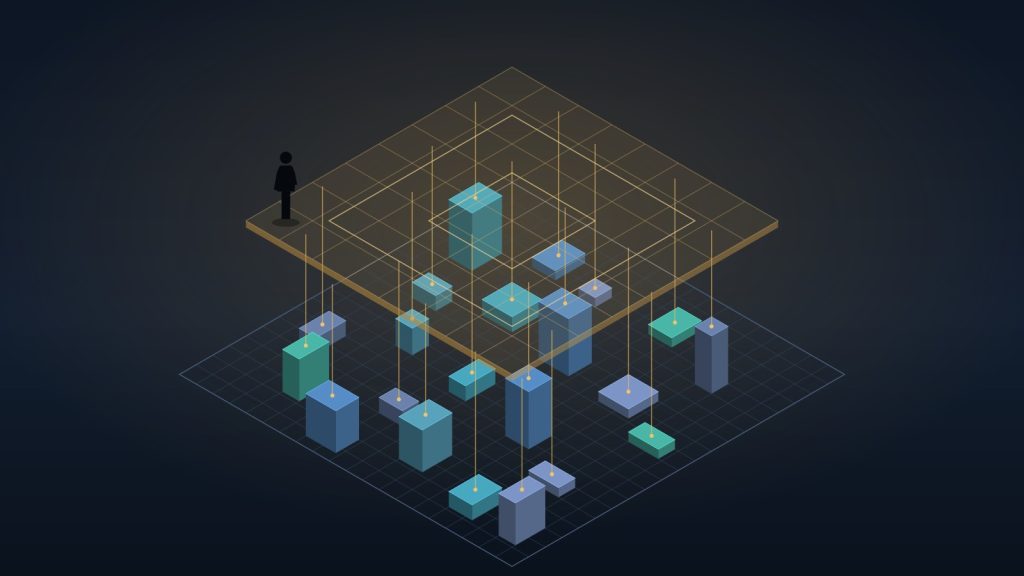
AI एजेंट लगातार अधिक सक्षम होते जा रहे हैं।
वे कोड पढ़ सकते हैं, कंपनी के सिस्टम में खोज कर सकते हैं, API कॉल कर सकते हैं, टूल चला सकते हैं और बिना किसी के हर कदम पर मार्गदर्शन किए लंबे समय तक काम कर सकते हैं।
इससे एक नया सवाल खड़ा होता है:
अगर कंपनियाँ आगे चलकर सैकड़ों या हज़ारों एजेंट चलाएँगी, तो खुद उन एजेंटों का प्रबंधन कौन करेगा?
OpenClaw Enterprise इस सवाल का जवाब देने की एक शुरुआती कोशिश है।
29 सितंबर को घोषित OpenClaw Enterprise, यानी OCE, संगठनों के भीतर लगातार चलने वाले (persistent) AI एजेंट को deploy और प्रबंधित करने का एक open-source प्लेटफ़ॉर्म है।
OpenClaw इसे एजेंट के लिए control plane बताता है।
यह प्रोजेक्ट कभी-कभी इस विचार की तुलना “Kubernetes for agents” से करता है। यह अभी एक महत्वाकांक्षा है, उद्योग में सिद्ध हो चुकी भूमिका नहीं, लेकिन इसके पीछे की समस्या वास्तविक है।
एंटरप्राइज़ के भीतर समस्या बदल जाती है
निजी एजेंट आमतौर पर एक भरोसेमंद उपयोगकर्ता के लिए काम करता है।
किसी एंटरप्राइज़ में आगे चलकर सॉफ़्टवेयर डेवलपमेंट, IT, सुरक्षा, वित्त, सपोर्ट और अन्य टीमों में कई एजेंट चल सकते हैं।
हर एजेंट को अलग तरह की पहुँच (access) की ज़रूरत हो सकती है।
एक एजेंट सोर्स कोड पढ़ सकता है, पर उसे payroll डेटा कभी नहीं दिखना चाहिए। दूसरा production logs देख सकता है, पर उसे सॉफ़्टवेयर deploy नहीं करना चाहिए।
इसलिए सवाल बदल जाता है। पहले सवाल यह था:
हम एजेंट कैसे बनाएँ?
अब सवाल यह है:
हम कई शक्तिशाली एजेंट कैसे चलाएँ, बिना हर एक को अनियंत्रित पहुँच दिए?
यही control-plane की समस्या है।
एजेंट control plane क्या करता है?
जैसा कि इसका आर्किटेक्चर दस्तावेज़ बताता है, OpenClaw Enterprise प्रबंधन को निष्पादन (execution) से अलग रखता है।
इसका control plane इन क्षेत्रों को संभालता है:
- एजेंट की परिभाषाएँ (definitions)
- identity और authorization
- namespaces
- configurations और secrets
- deployment revisions
- lifecycle
- audit
एजेंट का असली काम अलग से data plane में होता है।
सरल शब्दों में:
Control plane: क्या चलना चाहिए, किस configuration और permissions के साथ।
Data plane: एजेंट असल में मॉडल और टूल का उपयोग करके काम करता है।
यह एक जाना-पहचाना इन्फ्रास्ट्रक्चर पैटर्न है, जिसे agentic सिस्टम पर लागू किया गया है।
इस चित्र का सुलभ टेक्स्ट विकल्प
चार नामित परतों का एक stack। सबसे ऊपर operators और platform टीमें। उनके नीचे एजेंट control plane, जो identity, permissions, configuration, lifecycle, deployment और audit संभालता है। उसके नीचे एजेंट runtimes और sandboxes, जहाँ एजेंट चलते हैं। सबसे नीचे वे एंटरप्राइज़ सिस्टम और टूल जिन्हें एजेंट इस्तेमाल करते हैं, जैसे repositories, databases, cloud और आंतरिक एप्लिकेशन। Operators control plane के ज़रिए परिभाषित और नियंत्रित करते हैं, और control plane runtimes को deploy, configure और authorize करता है। एजेंट runtime परत से एंटरप्राइज़ सिस्टम पर कार्रवाई करते हैं। Control plane वाली परत control plane के रूप में और runtime वाली परत data plane के रूप में चिह्नित है, और हर परत पर टेक्स्ट लेबल है, इसलिए कोई भी अर्थ रंग पर निर्भर नहीं है।
एजेंट फ़्रेमवर्क काफ़ी क्यों नहीं है
एजेंट फ़्रेमवर्क पहले से डेवलपरों की इन चीज़ों में मदद करते हैं:
- tool calling
- workflows
- memory
- state
- मॉडल तक पहुँच
लेकिन एंटरप्राइज़ को इन जैसे सवालों के जवाब भी चाहिए:
- इस एजेंट को कौन deploy कर सकता है?
- यह किन सिस्टम तक पहुँच सकता है?
- इसे कौन-से credentials मिलते हैं?
- क्या कोई दूसरी टीम इसका उपयोग कर सकती है?
- क्या इसकी permissions रद्द की जा सकती हैं?
- क्या administrators देख सकते हैं कि क्या बदला?
- क्या कंपनी बाद में दोबारा जाँच सकती है कि क्या हुआ था?
ये प्लेटफ़ॉर्म और गवर्नेंस के सवाल हैं।
OpenClaw Enterprise इन सबको एक ही प्रबंधन परत (management layer) में लाने की कोशिश कर रहा है।
अगर आप अभी अपना पहला एजेंट बनाने के चरण में हैं, तो पहले एजेंट से भरोसेमंद सिस्टम तक पहुँचने पर हमारा Perspective इससे पहले का कदम समझाता है।
एक वास्तविक उदाहरण: गंभीर पहुँच वाला एजेंट
OpenClaw के अनुसार OpenAI अपने भीतर OCE का पायलट चला रहा है।
एक उदाहरण Androidclaw नाम का एजेंट है, जिसके बारे में बताया गया है कि उसके पास Git, GitHub, logs और आंतरिक जानकारी सहित इंजीनियरिंग सिस्टम तक पहुँच है।
वह टूटे हुए builds की जाँच कर सकता है, संबंधित pull request खोज सकता है और fix तैयार करने में मदद कर सकता है।
इससे पता चलता है कि गवर्नेंस क्यों मायने रखती है।
सॉफ़्टवेयर ठीक करने लायक पहुँच वाला एजेंट बेहद उपयोगी हो सकता है।
वह एक अहम सुरक्षा सीमा (security boundary) भी बन सकता है।
अब अहम सवाल केवल यह नहीं रहा कि मॉडल सक्षम है या नहीं।
सवाल यह है:
कौन-सा इन्फ्रास्ट्रक्चर तय करता है कि वह बुद्धिमत्ता किन चीज़ों को छू सकती है?
एक भरोसेमंद उपयोगकर्ता से कई भरोसे की सीमाओं तक
मूल OpenClaw डिज़ाइन मोटे तौर पर मानता है कि operator एक ही भरोसेमंद व्यक्ति है।
निजी एजेंट के लिए यह उचित है।
जिस संगठन में टीमें और workload एक-दूसरे से अलग रहने चाहिए, वहाँ यह काफ़ी नहीं है। Gartner का पहले का निजी OpenClaw उपयोग का आकलन यह समझने में उपयोगी संदर्भ है कि मज़बूत सीमाओं की ज़रूरत क्यों है।
OCE एजेंट, configurations और credentials के चारों ओर स्पष्ट namespaces और authorization की सीमाएँ लाता है।
इसका Kubernetes आर्किटेक्चर अलग-अलग एजेंट घटकों को भिन्न identities, storage और service accounts के ज़रिए अलग भी रख सकता है।
यह केवल login और RBAC जोड़ने से कहीं ज़्यादा है।
यह भरोसे का मॉडल (trust model) बदल देता है।
Identity मॉडल के बाहर होनी चाहिए
जैसा कि इसकी सुरक्षा नीति में बताया गया है, OCE माँगी गई कार्रवाई, resource और namespace के आधार पर authorization जाँचता है।
यह इसलिए मायने रखता है कि एजेंट कई सिस्टम में अनेक कार्रवाइयाँ कर सकते हैं।
भरोसेमंद एंटरप्राइज़ डिज़ाइन इस तरह के निर्देश पर निर्भर नहीं रह सकता:
कृपया किसी संवेदनशील चीज़ तक न पहुँचें।
Permissions मॉडल के बाहर होनी चाहिए।
यह एक व्यापक सिद्धांत से जुड़ता है, जिस पर हम पहले TechiesJournal पर चर्चा कर चुके हैं:
AI एजेंट को सीमित अधिकार चाहिए, केवल साझा credentials नहीं।
Control plane वह एक जगह है जहाँ इन सीमाओं को एकसमान तरीके से प्रबंधित किया जा सकता है।
Vendor neutrality भी अहम है
OCE को इस तरह डिज़ाइन किया गया है कि संगठन नीचे के stack के हिस्से बदल सकें, जिनमें मॉडल, एजेंट harness और sandbox शामिल हैं।
सिद्धांत रूप में इससे अलग-अलग एजेंट अलग मॉडल या runtime इस्तेमाल कर सकते हैं, जबकि सब एक ही गवर्नेंस परत के अधीन रहते हैं।
उदाहरण के लिए:
एक workload के लिए OpenAI
दूसरे के लिए Anthropic
संवेदनशील काम के लिए local मॉडल
जबकि identity, lifecycle और policy का प्रबंधन केंद्रीय रूप से होता रहता है।
यह अभी एक शुरुआती दिशा है, लेकिन रणनीतिक रूप से अहम है।
यह संकेत देता है कि एजेंट की प्रबंधन परत का मालिकाना मॉडल प्रदाता के पास ही हो, यह ज़रूरी नहीं।
आज वास्तव में क्या तैयार है?
यहीं घोषणा को थोड़ा परखना ज़रूरी है।
OpenClaw वर्तमान रिलीज़ को आंतरिक पायलट workload के लिए सुझाता है, जबकि वह version 1.0 की ओर बढ़ रहा है।
कई प्रमुख घटक लागू (implemented) हो चुके हैं:
| क्षेत्र | स्थिति |
|---|---|
| API और management console | लागू (Implemented) |
| Durable controller worker | लागू (Implemented) |
| PostgreSQL platform state | लागू (Implemented) |
| Kubernetes packaging | लागू (Implemented) |
| Namespace/resource authorization | लागू (Implemented) |
| Secret bindings | लागू (Implemented) |
| Immutable एजेंट revisions | लागू (Implemented) |
लेकिन अन्य नियंत्रण अधूरे या योजना में हैं:
| क्षेत्र | स्थिति |
|---|---|
| Control plane तक workload authentication | योजना में (Planned) |
| सामान्य credential-free मॉडल inference | योजना में (Planned) |
| पूर्ण मॉडल mediation | अधूरा (Incomplete) |
| Workload transport की मज़बूत सुरक्षा | अधूरा (Incomplete) |
| व्यापक policy enforcement | अभी विकसित हो रहा (Still evolving) |
यह अंतर मायने रखता है।
OpenClaw Enterprise को अभी एंटरप्राइज़-एजेंट सुरक्षा का तैयार समाधान नहीं कहा जाना चाहिए।
इसे उस परत का शुरुआती कार्यान्वयन मानना बेहतर है जिसकी ऐसे सिस्टम को ज़रूरत पड़ सकती है।
OpenClaw से आगे यह क्यों मायने रखता है
OCE में योगदान दे रहा Red Hat open agent control plane को एंटरप्राइज़ AI stack का उभरता हुआ हिस्सा बताता है।
यह व्यापक विचार इस एक प्रोडक्ट से ज़्यादा अहम है।
उद्योग ने एजेंट के भीतर की बुद्धिमत्ता सुधारने में भारी मेहनत लगाई है।
एंटरप्राइज़ में अपनाया जाना अब उनके आसपास के इन्फ्रास्ट्रक्चर पर ज़्यादा निर्भर हो सकता है:
- identity
- isolation (अलगाव)
- lifecycle
- deployment
- observability
- audit
- policy
लगातार चलने वाले एजेंट अब chatbot से कम और इन्फ्रास्ट्रक्चर workload से ज़्यादा मिलते-जुलते दिखने लगे हैं।
इसका मतलब है कि उन्हें इन्फ्रास्ट्रक्चर जैसे प्रबंधन की ज़रूरत पड़ सकती है।
मेरा Perspective: क्षमता अब अकेली समस्या नहीं है
एजेंट विकास का पहला चरण क्षमता पर केंद्रित था।
क्या एजेंट browser इस्तेमाल कर सकता है?
क्या वह कोड लिख सकता है?
क्या वह API कॉल कर सकता है?
क्या वह कई चरणों वाला काम पूरा कर सकता है?
एंटरप्राइज़ सिस्टम आगे चलकर अलग सवाल पूछते हैं:
इसका मालिक कौन है?
यह किस तक पहुँच सकता है?
यह कहाँ चलता है?
कौन-सा version deploy है?
इसे कौन रोक सकता है?
क्या हम दोबारा जाँच सकते हैं कि इसने क्या किया?
इसीलिए control-plane का विचार तब भी मायने रखता है जब OpenClaw Enterprise खुद अभी शुरुआती अवस्था में है।
एंटरप्राइज़-एजेंट की समस्या अब केवल यह नहीं रही कि एजेंट को सक्षम कैसे बनाया जाए।
समस्या यह है कि कई सक्षम एजेंट कैसे चलाए जाएँ कि उनमें से हर एक बिना प्रबंधन वाला विशेषाधिकार-प्राप्त workload न बन जाए।
OpenClaw Enterprise उद्योग का मानक बनेगा या नहीं, यह अभी पता नहीं है।
जो परत यह बनाने की कोशिश कर रहा है, उसकी ज़रूरत को नज़रअंदाज़ करना अब कहीं ज़्यादा मुश्किल होता जा रहा है।
स्रोत और आगे का पठन
स्रोतों की समीक्षा: 2 अक्टूबर 2026।
- OpenClaw — OpenClaw Enterprise: The Open Agent Platform। आधिकारिक घोषणा, जिसमें प्रोजेक्ट का उद्देश्य, उत्पत्ति, सहयोगी और वर्तमान परिपक्वता शामिल है।
- OpenClaw Enterprise — Architecture। Control plane, tenancy, execution मॉडल और बचे हुए डिज़ाइन कार्य का तकनीकी दस्तावेज़।
- OpenClaw Enterprise — Security Policy। Identity, credentials, deployments और tenant isolation से जुड़ी सुरक्षा सीमाएँ।
- Red Hat — Why Red Hat Is Building an Open Foundation for Enterprise Agents with OpenClaw Enterprise। एजेंट control plane को उभरती इन्फ्रास्ट्रक्चर परत के रूप में देखने का Red Hat का नज़रिया।
- Gartner — First Take: OpenClaw: Agentic Productivity Comes With Unacceptable Cybersecurity Risk। निजी-एजेंट मॉडल का पहले का सुरक्षा आकलन, जो समझाता है कि मज़बूत गवर्नेंस सीमाओं की ज़रूरत क्यों है।