

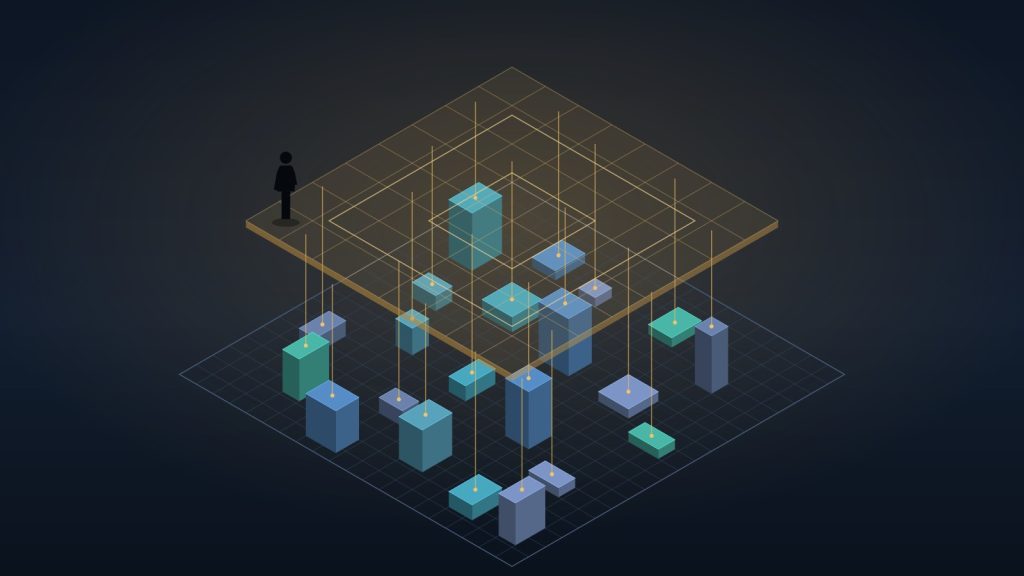
AI agents మరింత సామర్థ్యం పొందుతున్నాయి.
అవి code చదవగలవు, company systems లో వెతకగలవు, APIs ను call చేయగలవు, tools ను నడపగలవు మరియు ప్రతి దశలో ఎవరో మార్గనిర్దేశం చేయకుండానే చాలా సేపు పని చేయగలవు.
దీని వల్ల ఒక కొత్త ప్రశ్న వస్తుంది:
కంపెనీలు చివరికి వందలు లేదా వేల agents ను నడిపితే, ఆ agents ను నిర్వహించేది ఏమిటి?
ఆ ప్రశ్నకు జవాబు చెప్పడానికి చేసిన తొలి ప్రయత్నాలలో OpenClaw Enterprise ఒకటి.
సెప్టెంబర్ 29న ప్రకటించిన OpenClaw Enterprise (OCE) అనేది సంస్థల లోపల persistent AI agents ను deploy చేయడానికి మరియు నిర్వహించడానికి రూపొందించిన open-source platform.
OpenClaw దీనిని agents కోసం control plane గా వర్ణిస్తుంది.
ఈ ప్రాజెక్ట్ కొన్నిసార్లు ఈ ఆలోచనను “Kubernetes for agents” తో పోలుస్తుంది. అది ఇంకా ఒక ఆశయమే, పరిశ్రమలో నిరూపితమైన పాత్ర కాదు. కానీ దాని వెనుక ఉన్న సమస్య నిజమైనది.
Enterprise లోపల సమస్య మారుతుంది
వ్యక్తిగత agent సాధారణంగా ఒక నమ్మకమైన user కోసం పని చేస్తుంది.
ఒక enterprise చివరికి software development, IT, security, finance, support మరియు ఇతర teams అంతటా అనేక agents ను నడపవచ్చు.
ప్రతి agent కు వేర్వేరు access అవసరం కావచ్చు.
ఒకటి source code చదవవచ్చు కానీ payroll data ను ఎప్పటికీ చూడకూడదు. మరొకటి production logs ను పరిశీలించవచ్చు కానీ software ను deploy చేయకూడదు.
అందువల్ల ప్రశ్న మారుతుంది. మొదట ఇది:
ఒక agent ను ఎలా నిర్మించాలి?
ఇప్పుడు ఇది:
శక్తివంతమైన అనేక agents ను, ప్రతి ఒక్కదానికీ అదుపు లేని access ఇవ్వకుండా ఎలా నడపాలి?
ఇదే control-plane సమస్య.
Agent control plane ఏమి చేస్తుంది?
architecture documentation వివరించినట్లు, OpenClaw Enterprise నిర్వహణను execution నుండి వేరు చేస్తుంది.
దీని control plane ఈ విభాగాలను నిర్వహిస్తుంది:
- agent definitions
- identity మరియు authorization
- namespaces
- configurations మరియు secrets
- deployment revisions
- lifecycle
- audit
అసలు agent పని data plane లో విడిగా జరుగుతుంది.
సరళంగా చెప్పాలంటే:
Control plane: ఏది నడవాలి, ఏ configuration మరియు permissions తో నడవాలి అనేది నిర్ణయిస్తుంది.
Data plane: agent నిజంగా models మరియు tools ను ఉపయోగించి పని చేసే చోటు.
ఇది అందరికీ తెలిసిన infrastructure pattern ను agentic systems కు వర్తింపజేయడమే.
ఈ చిత్రం కోసం టెక్స్ట్ వివరణ
పేర్లతో ఉన్న నాలుగు layerల stack. పైన operators మరియు platform teams. వాటి కింద agent control plane, ఇది identity, permissions, configuration, lifecycle, deployment మరియు audit ను నిర్వహిస్తుంది. దాని కింద agent runtimes మరియు sandboxes, ఇక్కడ agents నడుస్తాయి. అన్నిటికంటే కింద, repositories, databases, cloud మరియు internal applications వంటి agents ఉపయోగించే enterprise systems మరియు tools. Operators, control plane ద్వారా నిర్వచించి నియంత్రిస్తారు, అది runtimes ను deploy, configure మరియు authorize చేస్తుంది. Agents runtime layer నుండి enterprise systems పై పని చేస్తాయి. Control plane layer control plane గా, runtime layer data plane గా గుర్తించబడ్డాయి. ప్రతి layer కు టెక్స్ట్ లేబుల్ ఉంది, కాబట్టి అర్థం రంగుపై ఆధారపడదు.
Agent framework మాత్రమే ఎందుకు సరిపోదు
Agent frameworks ఇప్పటికే developers కు వీటిలో సహాయపడతాయి:
- tool calling
- workflows
- memory
- state
- model access
కానీ enterprise కు ఇలాంటి ప్రశ్నలకు కూడా జవాబులు కావాలి:
- ఈ agent ను ఎవరు deploy చేయగలరు?
- ఇది ఏ systems ను access చేయగలదు?
- దానికి ఏ credentials అందుతాయి?
- మరొక team దీనిని ఉపయోగించగలదా?
- దీని permissions ను రద్దు చేయగలమా?
- ఏమి మారిందో administrators చూడగలరా?
- తరువాత ఏమి జరిగిందో కంపెనీ పునర్నిర్మించగలదా?
ఇవి platform మరియు governance ప్రశ్నలు.
వాటన్నింటినీ ఒకే management layer లోకి తీసుకురావడానికి OpenClaw Enterprise ప్రయత్నిస్తోంది.
మీరు ఇంకా మొదటి agent ను నిర్మించే దశలోనే ఉంటే, మొదటి agent నుండి నమ్మదగిన system వైపు ఎలా వెళ్లాలి అనే మా Perspective దీనికి ముందు దశను వివరిస్తుంది.
ఒక నిజమైన ఉదాహరణ: గణనీయమైన access ఉన్న agent
OpenAI అంతర్గతంగా OCE ను pilot చేస్తోందని OpenClaw చెబుతోంది.
ఒక ఉదాహరణ Androidclaw అనే agent. దీనికి Git, GitHub, logs మరియు అంతర్గత సమాచారం సహా engineering systems కు access ఉందని చెబుతున్నారు.
ఇది విఫలమైన builds ను పరిశోధించగలదు, సంబంధిత pull requests ను కనుగొనగలదు, మరియు fixes సిద్ధం చేయడంలో సహాయపడగలదు.
Governance ఎందుకు ముఖ్యమో ఇది చూపిస్తుంది.
Software ను బాగు చేయడానికి సరిపడా access ఉన్న agent చాలా ఉపయోగకరంగా ఉండవచ్చు.
అదే సమయంలో అది ఒక ముఖ్యమైన security boundary గా కూడా మారవచ్చు.
Model సామర్థ్యం ఉందా అనేది మాత్రమే ఇప్పుడు ముఖ్యమైన ప్రశ్న కాదు.
అసలు ప్రశ్న:
ఆ intelligence దేనిని తాకవచ్చో ఏ infrastructure నియంత్రిస్తుంది?
ఒక నమ్మకమైన user నుండి అనేక trust boundaries వరకు
అసలు OpenClaw రూపకల్పన ఎక్కువగా ఒకే నమ్మకమైన operator ఉంటారని భావిస్తుంది.
వ్యక్తిగత agent కు అది సహేతుకమే.
Teams మరియు workloads వేరుగా ఉండాల్సిన సంస్థకు ఇది సరిపోదు. Gartner గతంలో చేసిన వ్యక్తిగత OpenClaw వినియోగ assessment బలమైన boundaries ఎందుకు అవసరమో తెలుసుకోవడానికి ఉపయోగకరమైన నేపథ్యం.
OCE, agents, configurations మరియు credentials చుట్టూ స్పష్టమైన namespaces మరియు authorization boundaries ను ప్రవేశపెడుతుంది.
దీని Kubernetes architecture, వేర్వేరు identities, storage మరియు service accounts ఉపయోగించి agent భాగాలను కూడా వేరు చేయగలదు.
ఇది కేవలం login మరియు RBAC జోడించడం కంటే ఎక్కువ.
ఇది trust model ను మారుస్తుంది.
Identity model వెలుపల ఉండాలి
security policy నిర్దేశించినట్లు, OCE అభ్యర్థించిన action, resource మరియు namespace ఆధారంగా authorization ను తనిఖీ చేస్తుంది.
Agents అనేక systems లో చాలా actions చేయగలగడం వల్ల ఇది ముఖ్యం.
నమ్మదగిన enterprise design ఇలాంటి సూచనపై ఆధారపడకూడదు:
దయచేసి సున్నితమైన వాటిని access చేయవద్దు.
Permissions model వెలుపల ఉండాలి.
ఇది TechiesJournal లో మనం ఇంతకు ముందు చర్చించిన విస్తృత సూత్రంతో ముడిపడి ఉంది:
AI agents కు కేవలం పంచుకున్న credentials కాదు, పరిమితమైన authority అవసరం.
ఆ boundaries ను స్థిరంగా నిర్వహించగల ఒక చోటు control plane.
Vendor neutrality కూడా ముఖ్యం
Model, agent harness మరియు sandbox సహా అంతర్లీన stack లోని భాగాలను సంస్థలు మార్చుకోగలిగేలా OCE రూపొందించబడింది.
సూత్రప్రాయంగా, వేర్వేరు agents వేర్వేరు models లేదా runtimes ను ఉపయోగిస్తూనే ఒకే governance layer కింద ఉండటానికి ఇది వీలు కల్పించవచ్చు.
ఉదాహరణకు:
ఒక workload కు OpenAI
మరొకదానికి Anthropic
సున్నితమైన పని కోసం local model
అదే సమయంలో identity, lifecycle మరియు policy కేంద్రీకృతంగా నిర్వహించబడతాయి.
ఇది ఇంకా తొలి దశలోని దిశే, కానీ వ్యూహాత్మకంగా ముఖ్యమైనది.
Agents కోసం management layer తప్పనిసరిగా model provider కు చెందాల్సిన అవసరం లేదని ఇది సూచిస్తుంది.
ఈ రోజు వాస్తవంగా సిద్ధంగా ఉన్నది ఏమిటి?
ఇక్కడే ఈ ప్రకటనకు కొంత స్పష్టీకరణ అవసరం.
OpenClaw తన ప్రస్తుత release ను version 1.0 వైపు వెళ్తున్న సమయంలో అంతర్గత pilot workloads కోసం సిఫార్సు చేస్తోంది.
అనేక ముఖ్యమైన భాగాలు అమలు చేయబడ్డాయి:
| విభాగం | స్థితి |
|---|---|
| API మరియు management console | అమలు చేయబడింది |
| Durable controller worker | అమలు చేయబడింది |
| PostgreSQL platform state | అమలు చేయబడింది |
| Kubernetes packaging | అమలు చేయబడింది |
| Namespace/resource authorization | అమలు చేయబడింది |
| Secret bindings | అమలు చేయబడింది |
| Immutable agent revisions | అమలు చేయబడింది |
కానీ ఇతర controls ఇంకా అసంపూర్ణంగా లేదా ప్రణాళిక దశలో ఉన్నాయి:
| విభాగం | స్థితి |
|---|---|
| Control plane కు workload authentication | ప్రణాళికలో ఉంది |
| సాధారణ credential-free model inference | ప్రణాళికలో ఉంది |
| పూర్తి model mediation | అసంపూర్ణం |
| బలమైన workload transport security | అసంపూర్ణం |
| విస్తృత policy enforcement | ఇంకా అభివృద్ధి చెందుతోంది |
ఈ తేడా ముఖ్యం.
OpenClaw Enterprise ను enterprise-agent security కి పూర్తి పరిష్కారంగా ఇంకా వర్ణించకూడదు.
ఇలాంటి systems కు అవసరమయ్యే layer యొక్క తొలి అమలుగా దీనిని అర్థం చేసుకోవడం మంచిది.
ఇది OpenClaw కు మించి ఎందుకు ముఖ్యం
OCE కు సహకరిస్తున్న Red Hat, enterprise AI stack లో ఉద్భవిస్తున్న భాగంగా open agent control plane ను వర్ణిస్తోంది.
ఈ ఒక్క product కంటే ఆ విస్తృత ఆలోచనే ముఖ్యమైనది.
Agents లోపల ఉన్న intelligence ను మెరుగుపరచడానికి పరిశ్రమ అపారమైన కృషి చేసింది.
Enterprise adoption ఎక్కువగా వాటి చుట్టూ ఉన్న infrastructure పై ఆధారపడవచ్చు:
- identity
- isolation
- lifecycle
- deployment
- observability
- audit
- policy
Persistent agents చూడటానికి chatbots లా కాకుండా infrastructure workloads లా కనిపించడం మొదలైంది.
అంటే వాటికి infrastructure తరహా నిర్వహణ అవసరం కావచ్చు.
నా Perspective: సామర్థ్యం ఒక్కటే ఇక సమస్య కాదు
Agent అభివృద్ధి మొదటి దశ సామర్థ్యంపై దృష్టి పెట్టింది.
Agent browser ను ఉపయోగించగలదా?
అది code రాయగలదా?
అది API ను call చేయగలదా?
అది బహుళ దశల పనిని పూర్తి చేయగలదా?
Enterprise systems చివరికి వేరే ప్రశ్నలు అడుగుతాయి:
దీనికి యజమాని ఎవరు?
ఇది దేనిని access చేయగలదు?
ఇది ఎక్కడ నడుస్తుంది?
ఏ version deploy చేయబడింది?
దీనిని ఎవరు ఆపగలరు?
అది ఏమి చేసిందో మనం పునర్నిర్మించగలమా?
OpenClaw Enterprise ఇంకా తొలి దశలో ఉన్నప్పటికీ control-plane ఆలోచన ఎందుకు ముఖ్యమో ఇదే.
Enterprise-agent సమస్య ఇక కేవలం agent ను సామర్థ్యంతో ఎలా తయారు చేయాలన్నది కాదు.
అనేక సామర్థ్యవంతమైన agents ను, ప్రతి ఒక్కదాన్నీ నిర్వహణ లేని privileged workload గా మార్చకుండా ఎలా నడపాలన్నదే అసలు సమస్య.
OpenClaw Enterprise పరిశ్రమ ప్రమాణంగా మారుతుందో లేదో తెలియదు.
అది నిర్మించడానికి ప్రయత్నిస్తున్న layer అవసరాన్ని విస్మరించడం మరింత కష్టమవుతోంది.
మూలాలు మరియు తదుపరి పఠనం
మూలాలు సమీక్షించిన తేదీ: 2 అక్టోబర్ 2026.
- OpenClaw — OpenClaw Enterprise: The Open Agent Platform. ప్రాజెక్ట్ ఉద్దేశం, మూలాలు, సహకారులు మరియు ప్రస్తుత పరిపక్వతను వివరించే అధికారిక ప్రకటన.
- OpenClaw Enterprise — Architecture. Control plane, tenancy, execution model మరియు మిగిలిన design పనులకు సంబంధించిన సాంకేతిక documentation.
- OpenClaw Enterprise — Security Policy. Identity, credentials, deployments మరియు tenant isolation చుట్టూ ఉన్న security boundaries.
- Red Hat — Why Red Hat Is Building an Open Foundation for Enterprise Agents with OpenClaw Enterprise. Agent control planes ను ఉద్భవిస్తున్న infrastructure layer గా Red Hat దృక్కోణం.
- Gartner — First Take: OpenClaw: Agentic Productivity Comes With Unacceptable Cybersecurity Risk. వ్యక్తిగత-agent model పై గతంలో జరిగిన security assessment, బలమైన governance boundaries ఎందుకు అవసరమో తెలిపే నేపథ్యాన్ని ఇస్తుంది.