

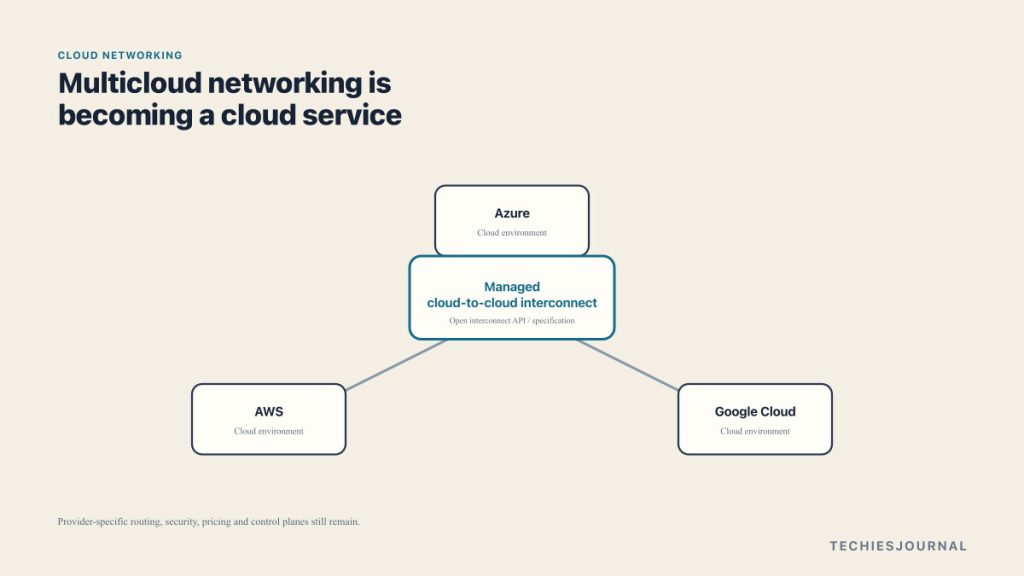
AWS, Google Cloud, Azure క్రాస్-క్లౌడ్ కనెక్టివిటీని ఒక మేనేజ్డ్ సర్వీస్గా మారుస్తున్నాయి. ముఖ్యమైన మార్పు అంతా క్లౌడ్ నెట్వర్కింగ్ ప్రామాణికం అయిపోవడం కాదు, ప్రొవైడర్లు ఇంటర్కనెక్ట్ లేయర్నే ప్రామాణికం చేయడం మొదలుపెట్టడం.
చాలా సంవత్సరాలుగా, ఒకటి కంటే ఎక్కువ క్లౌడ్లను ఉపయోగించడం ఒక ఇబ్బందికరమైన నెట్వర్కింగ్ సమస్యను సృష్టించింది.
ఒక కంపెనీ AWSలో అప్లికేషన్లను, Google Cloudలో అనలిటిక్స్ను, Azureలో Microsoft సర్వీసులను నడపవచ్చు. కానీ ఆ ఎన్విరాన్మెంట్లను ప్రైవేట్గా కనెక్ట్ చేయడం తరచుగా వాటి కింద మరో లేయర్ను నిర్మించడం అవసరం చేసింది: డెడికేటెడ్ సర్క్యూట్లు, కొలోకేషన్ సదుపాయాలు, రౌటర్లు, VPNలు, BGP కాన్ఫిగరేషన్, థర్డ్-పార్టీ నెట్వర్క్ ప్రొవైడర్లు, ప్రత్యేక సపోర్ట్ ఏర్పాట్లు.
క్లౌడ్ వనరులు డిమాండ్పై అందుబాటులో ఉండేవి.
క్లౌడ్లను కలిపే నెట్వర్క్ తరచుగా అలా ఉండేది కాదు.
అది మారడం మొదలైంది.
AWS, Google Cloud, Microsoft Azure క్లౌడ్-టు-క్లౌడ్ కనెక్టివిటీని ఒక క్లౌడ్ సర్వీస్లాగే ఆర్డర్ చేయగల, కాన్ఫిగర్ చేయగల, మేనేజ్ చేయగల మోడల్ వైపు కదులుతున్నాయి.
ఆ మార్పు కింద మరింత ముఖ్యమైనది ఏదో జరుగుతోంది: క్లౌడ్ ప్రొవైడర్ల మధ్య కనెక్షన్లో కొన్ని భాగాలు ఉమ్మడి స్పెసిఫికేషన్లను, APIలను ఉపయోగించడం మొదలుపెడుతున్నాయి.
దీని అర్థం మల్టీక్లౌడ్ నెట్వర్కింగ్ అంతా ఒక ప్రామాణిక వ్యవస్థగా మారిందని కాదు.
కానీ మౌలిక సదుపాయంలో ఒక ముఖ్యమైన భాగం కస్టమ్ ఇంజనీరింగ్ నుండి దూరం జరుగుతోందని మాత్రం దీని అర్థం.
పాత మల్టీక్లౌడ్ నెట్వర్క్
ఈ సెటప్ ఉన్న ఒక కంపెనీని ఊహించండి.
- దాని కస్టమర్ అప్లికేషన్ AWSలో నడుస్తుంది.
- దాని డేటా ప్లాట్ఫారమ్ Google Cloudలో నడుస్తుంది.
- Microsoft సర్వీసులు, కొన్ని అంతర్గత సిస్టమ్లు Azureలో నడుస్తాయి.
కంపెనీకి ఈ మూడింటి మధ్య ప్రైవేట్ కమ్యూనికేషన్ కావాలి.
సాంప్రదాయంగా, అందులో అనేక స్వతంత్ర భాగాలు ఉండవచ్చు.
నెట్వర్క్ టీమ్ క్లౌడ్ ఇంటర్కనెక్ట్ పోర్ట్లను ఆర్డర్ చేయాల్సి రావచ్చు, ఒక క్యారియర్ లేదా కొలోకేషన్ ప్రొవైడర్తో పనిచేయాల్సి రావచ్చు, VLANలను కాన్ఫిగర్ చేయాల్సి రావచ్చు, BGP సెషన్లను ఏర్పాటు చేయాల్సి రావచ్చు, రిడండెంట్ కనెక్షన్లను డిజైన్ చేయాల్సి రావచ్చు, అనేక ప్రొవైడర్ల మధ్య మార్పులను సమన్వయం చేయాల్సి రావచ్చు.
Google యొక్క డాక్యుమెంటేషన్ ఈ సాంప్రదాయ Cross-Cloud Interconnect మోడల్ను ఇప్పటికీ స్పష్టంగా వివరిస్తుంది. Google Cloud, మరో ప్రొవైడర్ మధ్య ఒక డైరెక్ట్ కనెక్షన్ కోసం, కస్టమర్లకు రిడండెంట్ పోర్ట్లు, రిమోట్ క్లౌడ్ నుండి సంబంధిత పోర్ట్లు, రెండు వైపులా BGP కాన్ఫిగరేషన్ అవసరం కావచ్చు.
సాంకేతికత పనిచేస్తుంది.
సమస్య ఆపరేషనల్ భారం.
క్లౌడ్ ప్రొవైడర్లు ఇప్పుడు తొలగించాలని చూస్తున్నది రూటింగ్నే కాదు. BGP, ప్రైవేట్ నెట్వర్క్లు, భౌతిక కనెక్టివిటీ ఇప్పటికీ కింద ఉన్నాయి.
మారుతున్నది ఆ భాగాలను ఎవరు కూర్చి, నడిపించాలి అనేది.
AWS, Google మోడల్ను మార్చాయి
ఒక ప్రధాన అడుగు AWS, Google Cloud నుండి వచ్చింది.
2025 చివర్లో, AWS Interconnect (multicloud), Google Cloud యొక్క Cross-Cloud Interconnectను ఉపయోగించి సంయుక్తంగా ఇంజనీర్ చేసిన మల్టీక్లౌడ్ నెట్వర్కింగ్ సిస్టమ్ను ఈ కంపెనీలు ప్రకటించాయి.
భౌతిక కనెక్షన్ను కస్టమర్లే స్వయంగా సమన్వయం చేయాల్సిన బదులు, కొత్త మోడల్ క్లౌడ్ ఇంటర్ఫేస్లు, APIల ద్వారా ప్రొవిజన్ చేయగల మేనేజ్డ్ క్లౌడ్-టు-క్లౌడ్ కనెక్టివిటీని అందిస్తుంది. మద్దతు ఉన్న కనెక్షన్ల కోసం ప్రొవిజనింగ్ను వారాలు లేదా నెలల నుండి నిమిషాలకు తగ్గించడానికి ఈ సిస్టమ్ను డిజైన్ చేశామని AWS, Google చెప్పాయి.
సంయుక్తంగా ఇంజనీర్ చేసిన మోడల్ను ఒక ఆన్-డిమాండ్ సర్వీస్గా Google వివరిస్తుంది, దీనిలో ప్రొవైడర్లు అంతర్లీన కనెక్టివిటీ, రిడండెన్సీలో ఎక్కువ భాగాన్ని మేనేజ్ చేస్తారు.
ఇది ఒక ముఖ్యమైన ఆర్కిటెక్చరల్ మార్పు.
కస్టమర్ ఇప్పుడు అనేక నెట్వర్కింగ్ భాగాలను కొని వాటిని ఒక మల్టీక్లౌడ్ కనెక్షన్గా కూర్చడం లేదు.
కస్టమర్ ఒక మేనేజ్డ్ సర్వీస్గా ఒక కనెక్షన్ను వినియోగిస్తున్నారు.
మరింత ముఖ్యమైన భాగం: ఒక ఓపెన్ స్పెసిఫికేషన్
AWS-Google సహకారం ఒక ప్రోడక్ట్ ఇంటిగ్రేషన్ను మించి వెళ్లింది.
ఈ రెండు కంపెనీలు నెట్వర్క్ ఇంటరాపరబిలిటీ కోసం ఒక ఓపెన్ స్పెసిఫికేషన్ను అభివృద్ధి చేశాయి.
ఇతర క్లౌడ్ ప్రొవైడర్లు అమలు చేయగల ప్రామాణిక స్పెసిఫికేషన్లు, APIల సెట్గా AWS ఈ స్పెసిఫికేషన్ను వివరిస్తుంది. అంతర్లీన API స్పెసిఫికేషన్ బహిరంగంగా ప్రచురించబడింది, Apache 2.0 కింద లైసెన్స్ చేయబడింది.
Google కూడా ఇలాగే ఈ పనిని వివరిస్తుంది: ఇతర ప్రొవైడర్లు సహకరించి తమ సొంత ఎన్విరాన్మెంట్లలో ఈ మోడల్ను అమలు చేయడానికి ఉద్దేశించిన ఒక సంయుక్త ఇంజనీర్డ్ ఓపెన్ స్పెసిఫికేషన్.
ప్రామాణీకరణ అనే పదం ఇక్కడ అర్థవంతంగా మారుతుంది.
క్లౌడ్లు నెట్వర్కింగ్ గురించి అంతటినీ ప్రామాణికం చేయడం లేదు.
వారు తమ నెట్వర్క్ల మధ్య కనెక్షన్లోని కొన్ని భాగాలను ప్రొవైడర్లు ఎలా ఏర్పాటు చేసి ఆటోమేట్ చేస్తారు అనే దాన్ని ప్రామాణికం చేయడం మొదలుపెడుతున్నారు.
ఇది ఒక సంకుచితమైన వాదన, కానీ మరింత సమర్థించదగిన, ఉపయోగకరమైన వాదన.
Microsoft Azure ఇప్పుడు అదే దిశలో చేరింది
ఆగస్టు 2026లో, Microsoft, AWS ఈ మోడల్ను Azureకు విస్తరించాయి.
Azure Multicloud Interconnect ప్రస్తుతం ప్రివ్యూలో ఉంది, ఆ ప్రివ్యూ సమయంలో AWSకు మద్దతు ఇస్తుంది. ఆటోమేటెడ్ ప్రొవిజనింగ్, మేనేజ్డ్ రెసిలియన్సీతో Azure ExpressRoute పై నిర్మించిన మేనేజ్డ్ ప్రైవేట్ క్లౌడ్-టు-క్లౌడ్ కనెక్టివిటీగా Microsoft దీన్ని వివరిస్తుంది.
కస్టమర్లు ఒక Azure Multicloud Interconnect వనరును సృష్టించి, మరో ప్రొవైడర్తో ఒక యాక్టివేషన్ కీని మార్పిడి చేసుకుంటారు. మద్దతు ఉన్న మోడల్ కోసం వ్యక్తిగత ప్రొవైడర్ సర్క్యూట్లు, రౌటర్లు, VLANలు, పాయింట్-టు-పాయింట్ అడ్రసింగ్, BGP సెషన్లను సమన్వయం చేయాల్సిన అవసరాన్ని ఇది తొలగిస్తుందని Microsoft చెప్తుంది.
AWS యొక్క దృష్టి నుండి చూస్తే, AWS Interconnect (multicloud)కు శక్తినిచ్చే ఓపెన్ స్పెసిఫికేషన్ను Azure స్వీకరిస్తున్నట్లు వివరిస్తుంది.
కాబట్టి ఇది ఇప్పుడు కేవలం AWS-Google ప్రయోగం మాత్రమే కాదు.
మోడల్ విస్తరిస్తోంది.
Google చాలా సంవత్సరాలుగా దీని వైపు నిర్మిస్తోంది
కొత్త సంయుక్తంగా మేనేజ్ చేసిన ఇంటర్కనెక్ట్ మోడల్ కంటే Google యొక్క వ్యూహం విస్తృతమైనది.
Google Cloud, AWS, Azure, OCI, Alibaba Cloud మధ్య డెడికేటెడ్ కనెక్టివిటీకి Cross-Cloud Interconnect మద్దతు ఇస్తోంది. బాహ్య సైట్లు, క్లౌడ్ల మధ్య Google నెట్వర్క్ను ఒక వైడ్ ఏరియా నెట్వర్క్గా ఉపయోగించడానికి కస్టమర్లను అనుమతించడానికి Google Network Connectivity Centerను కూడా ఉపయోగిస్తుంది.
ఉదాహరణకు, ఒక Azure నెట్వర్క్, ఒక AWS నెట్వర్క్ ప్రతి ఒక్కటి Google Cloudలోకి కనెక్ట్ అయ్యి, Network Connectivity Center వాటి మధ్య ట్రాఫిక్ను మోసుకెళ్లే ఒక ఆర్కిటెక్చర్ను Google డాక్యుమెంట్ చేస్తుంది.
ఇది ఒక పాత హద్దును అస్పష్టం చేయడం మొదలుపెడుతుంది.
ఒక క్లౌడ్ ప్రొవైడర్ ఇక తన సొంత క్లౌడ్ లోపల మాత్రమే కంప్యూట్, స్టోరేజ్, నెట్వర్కింగ్ను అందించడం లేదు.
ఇతర ఎన్విరాన్మెంట్లను కలిపే ట్రాన్స్పోర్ట్ లేయర్లో భాగంగా కూడా అది మారగలదు.
AWS కూడా అదే పరివర్తన చేస్తోంది
AWS Interconnect (multicloud) అనేది AWS, ఇతర క్లౌడ్ ప్రొవైడర్ల మధ్య ఒక మేనేజ్డ్ ప్రైవేట్ Layer 3 కనెక్టివిటీ సర్వీస్.
ఈ మోడల్ ద్వారా Google Cloud సాధారణంగా అందుబాటులో ఉంది. OCI కూడా సాధారణంగా అందుబాటులో ఉంది, Azure మద్దతు ప్రస్తుతం ప్రివ్యూలో ఉంది.
AWS, Interconnect (multicloud)ను Transit Gateway, Cloud WAN వంటి సర్వీసులలోకి కనెక్ట్ చేయగలదు. ఆ కనెక్షన్ల చుట్టూ ఒక గ్లోబల్ రూటింగ్, పాలసీ లేయర్ను Cloud WAN అందించగలదు.
ఇది ముఖ్యం ఎందుకంటే ఇక విలువ కేవలం భౌతిక సర్క్యూట్ మాత్రమే కాదు.
పెద్ద మోడల్ ఇలా మారుతుంది: కనెక్టివిటీ, రూటింగ్, పాలసీ, మానిటరింగ్, రెసిలియన్సీ, ఆటోమేషన్, అన్నీ క్లౌడ్ కంట్రోల్ ప్లేన్ల ద్వారా అందించబడతాయి.
ఇది సాంప్రదాయ ఎంటర్ప్రైజ్ నెట్వర్కింగ్ కంటే ఒక క్లౌడ్ సర్వీస్లాగే చాలా ఎక్కువగా కనిపిస్తుంది.
Azure కూడా సాంప్రదాయ ExpressRoute మోడల్ను దాటి కదులుతోంది
ExpressRoute, VPN, ఇతర నెట్వర్క్ సర్వీసుల కలయికల ద్వారా Azure చాలా సంవత్సరాలుగా మల్టీక్లౌడ్ నెట్వర్కింగ్కు మద్దతు ఇస్తోంది.
ExpressRoute పునాదిపై ఒక మేనేజ్డ్ ప్రొవైడర్-టు-ప్రొవైడర్ లేయర్ను జోడించడం ద్వారా Azure Multicloud Interconnect అనుభవాన్ని మారుస్తుంది.
Microsoft ఈ తేడాను నేరుగా వివరిస్తుంది: ExpressRoute ప్రైవేట్-కనెక్టివిటీ పునాదిగా ఉంటుంది, అయితే Multicloud Interconnect మేనేజ్డ్ క్లౌడ్-టు-క్లౌడ్ కనెక్టివిటీని, మద్దతు ఉన్న ప్రొవైడర్లతో ఆటోమేటెడ్ ప్రొవిజనింగ్ను, బిల్ట్-ఇన్ రెసిలియన్సీ మేనేజ్మెంట్ను జోడిస్తుంది.
AWS, Googleలో కనిపించే అదే విస్తృత పద్ధతి ఇది.
క్లౌడ్ ప్రొవైడర్లు నెట్వర్కింగ్ను భర్తీ చేయడం లేదు.
దాని ఆపరేషనల్ సంక్లిష్టతలో ఎక్కువ భాగాన్ని వారు తమపైకి తీసుకుంటున్నారు.
నిజంగా ప్రామాణికం అవుతున్నది ఏమిటి?
రెండు పరిణామాలను వేరు చేయడం ఉపయోగకరంగా ఉంటుంది.
1. ఆపరేషనల్ మోడల్ కలసిపోతోంది
AWS, Google, Azure క్రమంగా ఈ దిశగా కదులుతున్నాయి.
- ప్రైవేట్ క్లౌడ్-టు-క్లౌడ్ కనెక్టివిటీ.
- మేనేజ్డ్ ప్రొవిజనింగ్.
- బిల్ట్-ఇన్ రిడండెన్సీ.
- ఆటోమేటెడ్ ప్రొవైడర్ సమన్వయం.
- క్లౌడ్ APIలు, కన్సోల్లు.
- ఇంటర్కనెక్ట్ చుట్టూ కేంద్రీకృత రూటింగ్, పాలసీ.
- ఇంటిగ్రేటెడ్ మానిటరింగ్.
- తక్కువ కస్టమర్-మేనేజ్డ్ భౌతిక మౌలిక సదుపాయం.
ఇది కన్వర్జెన్స్.
కింద ఉన్న ప్రోడక్ట్లు వేరుగా ఉన్నప్పటికీ, మూడు ప్రొవైడర్లు ఒకే విధమైన ఆపరేషనల్ అనుభవం వైపు కదులుతున్నారు.
2. ప్రొవైడర్ ఇంటరాపరబిలిటీలో కొన్ని భాగాలు ప్రామాణికం అవుతున్నాయి
AWS-Google పని ఒక ఓపెన్ స్పెసిఫికేషన్ను ప్రవేశపెట్టింది.
ఇతర ప్రొవైడర్లు అమలు చేయడానికి అంతర్లీన API స్పెసిఫికేషన్ను AWS ప్రచురించింది.
తన AWS కనెక్టివిటీ ప్రివ్యూ కోసం Azure ఇప్పుడు అదే AWS Interconnect స్పెసిఫికేషన్ను స్వీకరించింది.
ఇది నిజమైన ప్రామాణీకరణ, అయితే ప్రస్తుతం మొత్తం నెట్వర్కింగ్ స్టాక్లో ఒక పరిమిత లేయర్ వద్ద మాత్రమే.
ఈ తేడా ముఖ్యం.
చిత్రం 1 కోసం అందుబాటులో ఉండే టెక్స్ట్ ప్రత్యామ్నాయం
సాంప్రదాయ మోడల్: Cloud A, తర్వాత క్యారియర్ లేదా కొలోకేషన్ సదుపాయం, తర్వాత రౌటర్, తర్వాత మాన్యువల్గా కాన్ఫిగర్ చేసిన BGP, VLANలు, తర్వాత మరో రౌటర్, తర్వాత Cloud B. కొత్తగా వస్తున్న మోడల్: Cloud A, తర్వాత ఒక మేనేజ్డ్ ఇంటర్కనెక్ట్ వనరు, API, తర్వాత ప్రొవైడర్-మేనేజ్డ్ ఇంటర్కనెక్ట్, తర్వాత Cloud B. ముగింపు గమనిక ప్రకారం, భౌతిక భాగాలు రెండు మోడళ్ల కింద ఇప్పటికీ ఉన్నాయి, ప్రొవైడర్-నిర్దిష్ట రూటింగ్, సెక్యూరిటీ, ప్రైసింగ్, కంట్రోల్ ప్లేన్లు ఇప్పటికీ అలాగే ఉంటాయి.
ప్రామాణికం కానిది ఏమిటి
ఈ ప్రకటనలను చదివి AWS, Azure, Google Cloud ఒకే నెట్వర్క్గా మారాయని ఒక ఎంటర్ప్రైజ్ భావించకూడదు.
అవి మారలేదు.
ప్రతి ప్రొవైడర్కు ఇప్పటికీ దాని సొంత:
- వర్చువల్ నెట్వర్క్ మోడల్.
- రూటింగ్ కంట్రోల్లు.
- సెక్యూరిటీ పాలసీలు.
- ఐడెంటిటీ సిస్టమ్.
- ప్రైవేట్-సర్వీస్ కనెక్టివిటీ.
- అబ్జర్వబిలిటీ టూల్స్.
- ప్రైసింగ్.
- కోటాలు.
- ప్రాంతీయ లభ్యత.
- కొత్తగా వస్తున్న ఇంటర్కనెక్ట్ స్పెసిఫికేషన్ వెలుపల ఆపరేషనల్ APIలు.
AWS Cloud WAN అనేది Azure Virtual WAN కాదు.
Azure Private Link అనేది Google Private Service Connect కాదు.
AWSలోని ఒక VPC, Azureలోని ఒక VNet లేదా Google Cloudలోని ఒక VPCతో ఆపరేషనల్గా ఒకేలా ఉండదు.
ఓపెన్ ఇంటర్కనెక్ట్ మోడల్ ప్రొవైడర్ల మధ్య ఉన్న ఒక ముఖ్యమైన హద్దును సరళీకరిస్తుంది.
వాటి లోపల ఉన్న హద్దులను ఇది తొలగించదు.
ఒక ఆచరణాత్మక ఎంటర్ప్రైజ్ ఉదాహరణ
కస్టమర్-ఫేసింగ్ సిస్టమ్ను AWSలో నడిపే ఒక కంపెనీని పరిగణించండి.
అనేక డేటా సర్వీసులు ఇప్పటికే అక్కడ ఉన్నందున దాని అనలిటిక్స్ టీమ్ Google Cloudను ఉపయోగిస్తుంది.
దాని కార్పొరేట్ అప్లికేషన్లు, Microsoft-ఆధారిత వర్క్లోడ్లు Azureలో నడుస్తాయి.
పాత మోడల్లో, మౌలిక సదుపాయం టీమ్ మూడు వేర్వేరు నెట్వర్కింగ్ ప్రాజెక్ట్లను సృష్టించవలసి రావచ్చు.
- AWS నుండి Google Cloud వరకు.
- AWS నుండి Azure వరకు.
- Azure నుండి Google Cloud వరకు.
ప్రతి దానికి వేర్వేరు క్యారియర్లు, సర్క్యూట్లు, రూటింగ్ డిజైన్లు, సపోర్ట్ ప్రక్రియలు ఉండవచ్చు.
కొత్తగా వస్తున్న మోడల్ వేరుగా ఉంటుంది.
మద్దతు ఉన్న క్లౌడ్ జంటల కోసం, సంస్థ ఎక్కువగా ఒక మేనేజ్డ్ క్లౌడ్ వనరుతో మొదలుపెడుతుంది: ఈ క్లౌడ్ నెట్వర్క్ను ఆ క్లౌడ్ నెట్వర్క్కు, ఈ ప్రదేశంలో, ఈ బ్యాండ్విడ్త్తో కనెక్ట్ చేయండి.
కింద ఉన్న భౌతిక కనెక్టివిటీ, రిడండెన్సీ, ప్రొవిజనింగ్లో ఎక్కువ భాగాన్ని ప్రొవైడర్లు నిర్వహిస్తారు.
నెట్వర్క్ ఆర్కిటెక్ట్లు ఇప్పటికీ ముఖ్యమైన నిర్ణయాలు తీసుకోవాలి.
- ఏ వర్క్లోడ్లు కమ్యూనికేట్ చేయడానికి అనుమతించబడతాయి?
- ఏ ప్రిఫిక్స్లను ప్రకటించాలి?
- ఇన్స్పెక్షన్ ఎక్కడ జరగాలి?
- ఒక ప్రొవైడర్ లేదా రీజియన్ విఫలమైతే ఏం జరుగుతుంది?
- క్లౌడ్ హద్దులను ఎంత డేటా దాటుతుంది?
- ఆ ట్రాఫిక్ ఖర్చు ఎంత అవుతుంది?
- ఏ ప్రొవైడర్ ట్రాన్సిట్ పాయింట్గా మారుతుంది?
ఈ పని మాయమవ్వదు.
కానీ అది పైకి కదులుతుంది.
కనెక్టివిటీని నిర్మించడంలో అంత సమయం గడపడానికి బదులు, ఆ కనెక్టివిటీని ఎలా ఉపయోగించాలి అని నిర్ణయించడంలో టీమ్లు ఎక్కువ సమయం గడపగలవు.
ఒక కొత్త ఆర్కిటెక్చరల్ రిస్క్ కూడా ఉంది
మేనేజ్డ్ మల్టీక్లౌడ్ నెట్వర్కింగ్ మౌలిక సదుపాయాన్ని సరళీకరించవచ్చు, కానీ అది మరో రకమైన డిపెండెన్సీని కూడా సృష్టించగలదు.
ఒక సంస్థ అనేక ఎన్విరాన్మెంట్ల మధ్య ట్రాన్సిట్ లేయర్గా ఒక ప్రొవైడర్ యొక్క గ్లోబల్ నెట్వర్క్ను ఉపయోగిస్తే, వర్క్లోడ్లు క్లౌడ్ల అంతటా పంపిణీ చేయబడినప్పటికీ ఆ ప్రొవైడర్ వ్యూహాత్మకంగా ముఖ్యమైనదిగా మారుతుంది.
ఉదాహరణకు, AWS, Azure నెట్వర్క్ల మధ్య ట్రాఫిక్ను మోసుకెళ్లడానికి Network Connectivity Center, తన నెట్వర్క్ను ఉపయోగించడాన్ని Google డాక్యుమెంట్ చేస్తుంది.
అదేవిధంగా, AWS Interconnect అటాచ్మెంట్ల చుట్టూ గ్లోబల్ రూటింగ్, పాలసీ లేయర్గా AWS Cloud WAN మారగలదు.
ఇది సరిగ్గా ఒక ఎంటర్ప్రైజ్కు కావాల్సింది కావచ్చు.
కానీ “మల్టీక్లౌడ్” అంటే స్వయంచాలకంగా “ప్రొవైడర్ స్వతంత్రం” అని అర్థం కాదు.
ఆపరేషనల్ డిపెండెన్సీ ఎక్కడ ఉందో నెట్వర్క్ ఆర్కిటెక్చర్ ఇప్పటికీ నిర్ణయిస్తుంది.
ఖర్చు కూడా మరింత ముఖ్యం అవుతుంది
మల్టీక్లౌడ్ కనెక్టివిటీని సులభతరం చేయడం అప్లికేషన్లు క్లౌడ్ హద్దులను దాటి మరింత తరచుగా కమ్యూనికేట్ చేయడానికి ప్రోత్సహించవచ్చు.
అది డేటా తరలింపును ఉచితం చేయదు.
కస్టమర్లు ఇప్పటికీ ఈ విషయాలను అర్థం చేసుకోవాలి.
- ఇంటర్కనెక్ట్ కెపాసిటీ ఛార్జీలు.
- డేటా-ట్రాన్స్ఫర్ ఛార్జీలు.
- ప్రాంతీయ ప్రైసింగ్.
- ప్రొవైడర్-నిర్దిష్ట ఎగ్రెస్ నియమాలు.
- ట్రాఫిక్ ఇన్స్పెక్షన్ ఖర్చు.
- అదనపు రీజియన్లు లేదా హబ్ల ద్వారా రూటింగ్ ఖర్చు.
ఉదాహరణకు, AWS, Interconnectను బ్యాండ్విడ్త్, భౌగోళిక పరిధి ఆధారంగా ధర నిర్ణయిస్తుంది, అయితే మరో క్లౌడ్ ప్రొవైడర్ తన సొంత ఛార్జీలను నిర్ణయిస్తుంది.
మెరుగైన ఆటోమేషన్ ప్రొవిజనింగ్ ఘర్షణను తొలగిస్తుంది.
అది నెట్వర్క్ ఆర్థిక శాస్త్రాన్ని తొలగించదు.
ఈ మార్పు ఎందుకు ముఖ్యం
క్లౌడ్ కంప్యూటింగ్ మౌలిక సదుపాయాన్ని మార్చింది ఎందుకంటే సర్వర్లు, స్టోరేజ్, డేటాబేస్లు ఉపయోగించడానికి ముందు భౌతికంగా కూర్చవలసిన ప్రాజెక్ట్లుగా ఉండటం మానేశాయి.
నెట్వర్కింగ్ అదే స్థాయి అబ్స్ట్రాక్షన్ను చేరుకోవడానికి ఎక్కువ సమయం పట్టింది.
క్రాస్-క్లౌడ్ నెట్వర్కింగ్ ఇప్పుడు ఆ మార్గాన్ని అనుసరించడం మొదలుపెడుతోంది.
భౌతిక లింక్లు ఇప్పటికీ ఉన్నాయి. BGP ఇప్పటికీ ఉంది. రౌటర్లు ఇప్పటికీ ఉన్నాయి. రిడండెన్సీ ఇప్పటికీ ముఖ్యం.
కానీ క్రమంగా, ఆ వివరాలు ప్రతి ఎంటర్ప్రైజ్ స్వయంగా కూర్చవలసిన దానికి బదులు ఒక మేనేజ్డ్ ప్రొవైడర్ సర్వీస్లో భాగంగా మారుతున్నాయి.
అదే నిజమైన మార్పు.
ఈరోజు మనం ఎక్కడ ఉన్నాము
మనం ఇంకా ఒక యూనివర్సల్ మల్టీక్లౌడ్ నెట్వర్క్ వద్ద లేము.
Google యొక్క స్థిరపడిన Cross-Cloud Interconnect అనేక ప్రొవైడర్లకు మద్దతు ఇస్తుంది, కానీ కొత్త సంయుక్తంగా మేనేజ్ చేసిన మోడల్కు క్లౌడ్ జంట ఆధారంగా వేర్వేరు పరిపక్వత ఉంది. AWS Interconnect (multicloud) Google Cloud, OCIతో సాధారణంగా అందుబాటులో ఉంది, సెప్టెంబర్ 2026 నాటికి Azure కనెక్టివిటీ ఇప్పటికీ ప్రివ్యూలో ఉంది.
కాబట్టి ఈ సాంకేతికతను పూర్తయినదిగా వర్ణించకూడదు.
మెరుగైన వర్ణన ఇది: మల్టీక్లౌడ్ నెట్వర్కింగ్లో మిగిలినది క్రమంగా మేనేజ్డ్ సర్వీసుల చుట్టూ కన్వర్జ్ అవుతుండగా, క్లౌడ్-టు-క్లౌడ్ కనెక్టివిటీ యొక్క మొదటి లేయర్ను పరిశ్రమ ప్రామాణికం చేస్తోంది.
ఇది ఒక అర్థవంతమైన మార్పు.
కొన్ని సంవత్సరాల క్రితం, మల్టీక్లౌడ్ నెట్వర్కింగ్ అంటే అనేక క్లౌడ్, క్యారియర్ ప్రోడక్ట్లను మీరే కూర్చడం అని ఎక్కువగా అర్థం.
క్రమంగా, దీని అర్థం కనెక్షన్ను అందించమని ఒక క్లౌడ్ ప్లాట్ఫారమ్ను అడగడం.
చివరికి ఇది క్లౌడ్ల మధ్య ఉన్న నెట్వర్క్ను క్లౌడ్ల లాగే అనిపించేలా చేయవచ్చు: ప్రోగ్రామబుల్, మేనేజ్డ్, డిమాండ్పై అందుబాటులో ఉండేలా.
సూచనలు మరియు మరింత చదవడం
- AWS: AWS and Google Cloud collaborate to simplify multicloud networking
- AWS: AWS Interconnect, multicloud
- AWS: AWS Interconnect is now generally available, with a new option to simplify last-mile connectivity
- AWS: AWS and Microsoft Azure collaborate to expand multicloud networking
- AWS / GitHub: Connection Coordinator API Specification
- Google Cloud: AWS and Google Cloud collaborate to simplify multicloud networking
- Google Cloud: Expanding Google Cloud’s Cross-Cloud Network with a groundbreaking AWS collaboration
- Google Cloud: Cross-Cloud Interconnect overview
- Microsoft Learn: What is Azure Multicloud Interconnect Preview?
- AWS: AWS announces AWS Interconnect, multicloud connectivity with Microsoft Azure in preview