

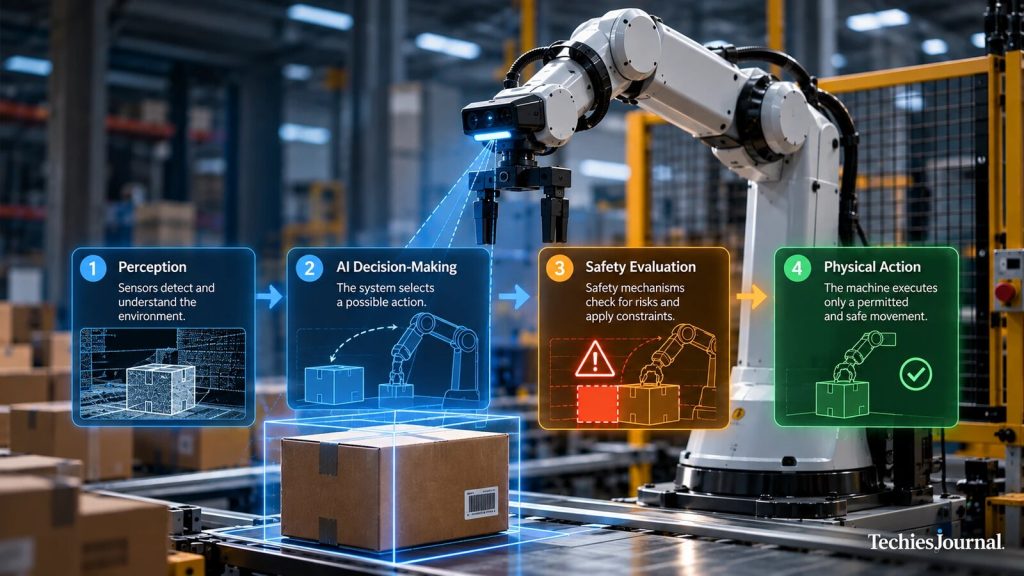
AI अब केवल उत्तर तैयार करने तक सीमित नहीं है, वह भौतिक मशीनों को भी नियंत्रित करने लगा है। अवसर बड़ा है, लेकिन इंजीनियरिंग का एक जाना-पहचाना भेद अब निर्णायक हो जाता है: जो सिस्टम कोई काम कर सकता है, वह उसे वास्तविक दुनिया में सुरक्षित ढंग से करने के लिए भी तैयार हो, यह ज़रूरी नहीं।
इस लेख के लिए TechiesJournal के संपादक द्वारा दिया गया कवर चित्र (AI निर्मित)। यह अनुभूति से भौतिक क्रिया तक के चार चरणों का वैचारिक चित्रण है। यह कोई तस्वीर नहीं है और किसी वास्तविक प्रणाली का चित्रण भी नहीं। चित्र में दिखे चरणों के नाम इस चित्रण का हिस्सा हैं।
तकनीक में हम अक्सर उस सिस्टम में फ़र्क़ करते हैं जो “चलता है” और उसमें जो प्रोडक्शन के लिए तैयार है।
कोई एप्लिकेशन अपने फ़ंक्शनल टेस्ट पास कर सकती है, फिर भी अधूरी जानकारी, अप्रत्याशित माँग या किसी निर्भर सेवा के विफल होने पर अलग व्यवहार कर सकती है। प्रोडक्शन-रेडीनेस एक कठिन सवाल पूछती है: जब परिस्थितियाँ आदर्श नहीं रह जातीं, तब क्या होता है?
फिज़िकल AI यही सवाल गति की दुनिया में ले आता है। कोई बुद्धिमान मशीन किसी वस्तु को पहचान सकती है, रास्ता तय कर सकती है या रोबोटिक आर्म को समायोजित कर सकती है। लेकिन अगर निर्णय गलत हो, या सही हो पर उसे सुरक्षित ढंग से अमल में लाना संभव न हो, तो नतीजा तुरंत आ सकता है और उसे पलटा नहीं जा सकता।
मुझे फिज़िकल AI की प्रगति आकर्षक लगती है। अधिक लचीली मशीनें कठिन औद्योगिक काम संभाल सकती हैं और ऐसी जगहों पर काम कर सकती हैं जहाँ परिस्थितियाँ पहले से प्रोग्राम नहीं की जा सकतीं। फिर भी मेरी उतनी ही दिलचस्पी इस बात में है कि उस बुद्धिमत्ता के चारों ओर इंजीनियरिंग कैसी है।
यह दिखाना कि कोई रोबोट कुछ कर सकता है, और यह दिखाना कि वह उसे अपने इच्छित परिवेश में सुरक्षित ढंग से कर सकता है, दो अलग बातें हैं।
जब ऑटोमेशन का सामना किसी अप्रत्याशित स्थिति से होता है
मार्च 2018 में Uber द्वारा चलाए जा रहे एक प्रायोगिक सेल्फ-ड्राइविंग वाहन ने Tempe, Arizona में एक पैदल यात्री को टक्कर मारी और उसकी मृत्यु हो गई।
अमेरिका के नेशनल ट्रांसपोर्टेशन सेफ़्टी बोर्ड (NTSB) की जाँच में पाया गया कि स्वचालित ड्राइविंग सिस्टम ने टक्कर से लगभग 5.6 seconds पहले पैदल यात्री का पता लगा लिया था। वह उसे ट्रैक करता रहा, लेकिन उसे पैदल यात्री के रूप में सही वर्गीकृत नहीं कर सका और उसके रास्ते का सही अनुमान भी नहीं लगा सका। जब तक सिस्टम ने तय किया कि टक्कर अपरिहार्य है, तब तक स्थिति उसके ब्रेकिंग सिस्टम की प्रतिक्रिया-विशिष्टताओं से आगे निकल चुकी थी।
वाहन के डिज़ाइन में यह भी शामिल था कि विकासाधीन सिस्टम के नियंत्रण में रहते हुए टक्कर के असर को कम करने के लिए स्वचालित आपातकालीन ब्रेकिंग नहीं होगी। वह मानव सुरक्षा ऑपरेटर पर निर्भर था, जो सड़क से नज़र हटाए हुए था और बहुत देर से हस्तक्षेप कर पाया।
NTSB ने ड्राइविंग परिवेश की निगरानी में ध्यान भटके हुए ऑपरेटर की विफलता को संभावित कारण बताया। उसने योगदान देने वाले कारकों में Uber के अपर्याप्त जोखिम मूल्यांकन, ऑपरेटर की अप्रभावी निगरानी और आत्मसंतुष्टि से निपटने के अपर्याप्त उपायों का भी उल्लेख किया। NTSB जाँच।
ऐसी घटना को किसी एक विफलता तक सीमित कर देना आसान है: AI ने जो देखा, उसे समझा नहीं। लेकिन इससे इंजीनियरिंग का कहीं अधिक उपयोगी सबक छूट जाता है।
पहचान, पूर्वानुमान, ब्रेकिंग का डिज़ाइन, निगरानी और संगठन के स्तर पर जोखिम प्रबंधन, सबकी भूमिका थी। सुरक्षा प्रणाली उतनी ही कारगर होती है जितनी अच्छी तरह ये ज़िम्मेदारियाँ मिलकर काम करती हैं।
यह मामला हर आधुनिक स्वायत्त मशीन का वर्णन नहीं करता। लेकिन यह ज़रूर दिखाता है कि सुरक्षा मूल्यांकन में केवल AI मॉडल नहीं, पूरी संचालन व्यवस्था शामिल होनी चाहिए।
साक्ष्य देखें: साथ का घटना-समयरेखा NTSB के दस्तावेज़ी क्रम और निष्कर्षों को प्रस्तुत करता है। यह टक्कर का सिमुलेटेड पुनर्निर्माण नहीं है।
साक्ष्य समयरेखा
Tempe जाँच के पाँच बिंदु
ये NTSB जाँच के दस्तावेज़ी निष्कर्ष हैं, दुर्घटना का पुनर्निर्माण नहीं।
ये चरण NTSB के निष्कर्षों के क्रम में हैं। इन्हें समय-पैमाने पर नहीं बनाया गया है।
एक विकासाधीन ड्राइविंग प्रणाली और एक सुरक्षा ऑपरेटर
प्रणाली में यह चरण कहाँ आता है
18 March 2018 को एक विकासाधीन स्वचालित ड्राइविंग प्रणाली से नियंत्रित वाहन ने, जिसे Uber संचालित कर रही थी, Tempe, Arizona में एक पैदल यात्री को टक्कर मारी और उसकी मृत्यु हो गई। वाहन में एक मानव सुरक्षा ऑपरेटर मौजूद था।
स्रोत: NTSB जाँच HWY18MH010
टक्कर से लगभग 5.6 seconds पहले पैदल यात्री की पहचान हुई
5.6 सेकंडटक्कर से पहले
प्रणाली में यह चरण कहाँ आता है
स्वचालित ड्राइविंग प्रणाली ने टक्कर से लगभग 5.6 seconds पहले पैदल यात्री को पहचान लिया था। इस एक्सप्लोरर में दिए गए जाँच-आँकड़े में केवल यही समय बताया गया है।
स्रोत: NTSB जाँच HWY18MH010
ट्रैक करना और समझना एक बात नहीं थी
प्रणाली में यह चरण कहाँ आता है
प्रणाली उसे ट्रैक करती रही, लेकिन उसे सही ढंग से पैदल यात्री के रूप में वर्गीकृत नहीं कर सकी और उसके रास्ते का सही पूर्वानुमान भी नहीं लगा सकी।
स्रोत: NTSB जाँच HWY18MH010
ब्रेकिंग के डिज़ाइन ने प्रतिक्रिया की ज़िम्मेदारी ऑपरेटर पर छोड़ दी
प्रणाली में यह चरण कहाँ आता है
जब तक प्रणाली ने यह तय किया कि टक्कर अपरिहार्य है, तब तक स्थिति उसकी ब्रेकिंग प्रणाली की प्रतिक्रिया-विशिष्टताओं से आगे निकल चुकी थी। डिज़ाइन में यह भी था कि विकासाधीन प्रणाली के नियंत्रण में रहते टक्कर कम करने के लिए स्वचालित आपातकालीन ब्रेकिंग उपलब्ध नहीं थी, और हस्तक्षेप के लिए मानव सुरक्षा ऑपरेटर पर निर्भर रहा गया।
स्रोत: NTSB जाँच HWY18MH010
NTSB ने संभावित कारण और संगठनात्मक कारकों का उल्लेख किया
प्रणाली में यह चरण कहाँ आता है
NTSB ने संभावित कारण के रूप में उस ऑपरेटर की विफलता को चिह्नित किया, जिसका ध्यान भटका हुआ था और जिसने ड्राइविंग परिवेश पर नज़र नहीं रखी। सहायक कारकों में उसने कंपनी के अपर्याप्त सुरक्षा जोखिम आकलन, वाहन ऑपरेटरों की अप्रभावी निगरानी और ऑटोमेशन पर अति-निर्भरता से निपटने के अपर्याप्त उपायों का भी उल्लेख किया। जाँच पृष्ठ पर और भी सहायक कारक सूचीबद्ध हैं, जो यहाँ नहीं दिखाए गए हैं।
स्रोत: NTSB जाँच HWY18MH010
बुद्धिमान योजना को भी काम में उतरने का सुरक्षित रास्ता चाहिए
दशकों से औद्योगिक रोबोट पहले से तय काम करते आए हैं, अक्सर प्रतिबंधित कार्यक्षेत्रों के भीतर। फिज़िकल AI उन स्थितियों का दायरा बढ़ाता है जिन पर मशीनें प्रतिक्रिया दे सकती हैं।
एक वेयरहाउस रोबोट की कल्पना कीजिए जो अलग-अलग स्थितियों में आने वाले पैकेज संभालता है। उसके सेंसर (sensor) जानकारी जुटाते हैं, और AI-सक्षम कंट्रोलर किसी वस्तु की पहचान कर सकता है और उसे पकड़ने या हिलाने का तरीका सुझा सकता है। फिर मोटरें और अन्य नियंत्रण प्रणालियाँ उस योजना को गति में बदलती हैं।
हो सकता है योजना तर्कसंगत हो, पर भौतिक क्रिया नहीं। कोई कर्मचारी रास्ते में आ सकता है। कोई पैकेज अपेक्षा से भारी हो सकता है। ठीक गलत क्षण पर कैमरे का दृश्य बाधित हो सकता है।
इसीलिए किसी क्रिया का प्रस्ताव रखने और उस क्रिया को मशीन तक पहुँचने देने के बीच का भेद मायने रखता है।
एक सुरक्षात्मक कंट्रोलर गति सीमित कर सकता है, प्रतिबंधित क्षेत्र में जाने से रोक सकता है, या ज़रूरी जानकारी न मिलने पर तय फ़ॉलबैक का आदेश दे सकता है। औद्योगिक मशीनें पहले से इंटरलॉक (interlock), प्रोटेक्टिव स्टॉप और गति-सीमा जैसे सुरक्षा उपाय इस्तेमाल करती हैं। शोधकर्ता अब यह परख रहे हैं कि अधिक अनुकूलनशील सुरक्षा नियंत्रण सीखे हुए AI मॉडलों के साथ कैसे काम कर सकते हैं।
उदाहरण के लिए, 2025 के SHIELD शोध ने ह्यूमनॉइड चलन के लिए सुरक्षा बाधाओं की पड़ताल की, जिसमें Unitree G1 रोबोट पर प्रयोग भी शामिल थे। 2026 के शोधपत्र Verifiable Foundation Models for Robot Safety ने जाँचा कि एक अधिक सीमित और सत्यापन-योग्य सुरक्षा घटक किसी सक्षम सीखे हुए कंट्रोलर को कैसे बाँध सकता है। दोनों उपयोगी शोध-दिशाएँ हैं, लेकिन कोई भी यह सिद्ध नहीं करता कि सभी ह्यूमनॉइड रोबोटों की सभी गतिविधियाँ सुरक्षित हैं। SHIELD · Verifiable Foundation Models for Robot Safety।
कोई अलग घटक केवल इसलिए स्वतंत्र सुरक्षा उपाय नहीं बन जाता कि किसी डायग्राम में उसे वैसा लिखा गया है। अगर प्लानर और सुरक्षा जाँच दोनों एक ही दोषपूर्ण सेंसर पर निर्भर हैं, तो दोनों गलत निष्कर्ष पर पहुँच सकते हैं। अगर रोबोट पर्याप्त तेज़ी से रुक नहीं सकता, तो सॉफ़्टवेयर की सही चेतावनी भी संपर्क रोकने के लिए बहुत देर से पहुँच सकती है।
इस आर्किटेक्चर को देखते हुए मैं जानना चाहता हूँ कि सुरक्षात्मक प्रणाली वास्तव में क्या लागू करवा सकती है, अन्य घटकों के विफल होने पर वह कैसे व्यवहार करती है, और क्या इन दावों को स्वयं उस मशीन पर परखा गया है।
तंत्र को समझें: सुरक्षा-नियंत्रण अनुभव एक सामान्य गति, अचानक आई बाधा और सेंसर जानकारी के खो जाने की तुलना करता है। यह एक वैचारिक शिक्षण उदाहरण है, भौतिकी सिमुलेटर या सुरक्षा प्रमाणन नहीं।
उदाहरणात्मक अन्वेषण
योजना बनाम अनुमति
यह एक वैचारिक शिक्षण उदाहरण है। वास्तविक परिणाम असली ख़तरा-विश्लेषण, प्रणाली के डिज़ाइन और वास्तविक मशीन पर परीक्षण पर निर्भर करते हैं। यह कोई भौतिकी सिमुलेशन नहीं है, किसी वास्तविक रोबोट के लिए पूर्वानुमान नहीं है और सुरक्षा प्रमाणन भी नहीं है।
- प्रस्तावित गति
- सुरक्षात्मक निर्णय
- अनुमत प्रतिक्रिया
परिभाषित सामान्य संचालन
अनुमति दी गई
- प्रस्तावित गति
- प्लानर पार्सल को परिभाषित कार्यक्षेत्र के भीतर उसके रास्ते पर ले जाने का प्रस्ताव देता है।
- सुरक्षात्मक निर्णय
- सुरक्षात्मक परत इस गति को अपनी सीमाओं के विरुद्ध जाँचती है और उसे उन सीमाओं के भीतर पाती है।
- अनुमत प्रतिक्रिया
- इस गति को मशीन तक पहुँचने की अनुमति दी जाती है।
नियंत्रित कार्यक्षेत्र में एक बाधा की पहचान होती है
प्रस्तावित रूप में अनुमति नहीं
- प्रस्तावित गति
- प्लानर फिर भी वही रास्ता प्रस्तावित करता है।
- सुरक्षात्मक निर्णय
- सुरक्षात्मक परत पाती है कि प्रस्तावित रास्ता ऐसे क्षेत्र में प्रवेश करेगा जिसे उसे ख़ाली रखना है।
- अनुमत प्रतिक्रिया
- रास्ते को प्रस्तावित रूप में अनुमति नहीं मिलती। एक परिभाषित सुरक्षात्मक प्रतिक्रिया लागू होती है, जैसे गति सीमित करना, क्षेत्र से पहले रुक जाना या स्थिति बनाए रखना, जो प्रणाली के डिज़ाइन और उसके ख़तरा-विश्लेषण पर निर्भर करता है।
आवश्यक सेंसर जानकारी उपलब्ध नहीं है
निर्धारित वैकल्पिक प्रतिक्रिया
- प्रस्तावित गति
- प्लानर अपने पास मौजूद आख़िरी जानकारी के आधार पर गति प्रस्तावित करता है।
- सुरक्षात्मक निर्णय
- आवश्यक जानकारी अनुपलब्ध होने के कारण सुरक्षात्मक परत यह पुष्टि नहीं कर पाती कि गति सुरक्षित है, इसलिए वह उसे सुरक्षित नहीं मानती।
- अनुमत प्रतिक्रिया
- एक परिभाषित वैकल्पिक प्रतिक्रिया का आदेश दिया जाता है। यह हमेशा तुरंत बिजली काट देना नहीं होता, क्योंकि लटका हुआ भार थामे मशीन की बिजली हटाने से एक और ख़तरा पैदा हो सकता है। सही वैकल्पिक प्रतिक्रिया ख़तरा-विश्लेषण से तय होती है।
असली परीक्षा सिमुलेशन के बाहर शुरू होती है
सिमुलेशन इसलिए मूल्यवान है कि रोबोट किसी को जोखिम में डाले बिना आभासी रूप से कठिन स्थितियों का सामना कर सकता है। शोधकर्ता वस्तुएँ, बाधाएँ और संचालन-स्थितियाँ बदल सकते हैं और प्रयोग कई बार दोहरा सकते हैं।
लेकिन सिमुलेशन वाला रोबोट असली रोबोट के हर ब्योरे का अनुभव नहीं करता। घर्षण बदलता है। भार खिसकता है। सेंसर में शोर आ जाता है या वे बाधित हो जाते हैं। यांत्रिक घिसाव और देरी मशीन की प्रतिक्रिया को प्रभावित करते हैं।
हो सकता है कोई मॉडल किसी व्यक्ति को सही पहचान ले, फिर भी पूरे रोबोट के पास सुरक्षित ढंग से रुकने की दूरी या ब्रेकिंग क्षमता न हो।
प्रयोगात्मक प्रदर्शन और व्यावहारिक तैनाती के बीच की यही खाई एक कारण है कि अमेरिका की नेशनल इंस्टीट्यूट ऑफ़ स्टैंडर्ड्स एंड टेक्नोलॉजी (NIST) विनिर्माण के लिए AI-सक्षम रोबोटिक्स को मापने और परखने के तरीके विकसित कर रही है। NIST स्पष्ट रूप से एम्बॉडीड AI शोध और उस चीज़ के बीच की खाई बताती है जिसे निर्माता और इंटीग्रेटर आत्मविश्वास से लागू कर सकें। NIST Physical AI परियोजना।
स्थापित सुरक्षा इंजीनियरिंग आज भी प्रासंगिक है। ISO 10218-1:2025 औद्योगिक रोबोट की सुरक्षा से जुड़ा है, और ISO 10218-2:2025 औद्योगिक रोबोट अनुप्रयोगों और सेल से। यह भेद व्यावहारिक है: अंतर्निहित सुरक्षा उपायों वाला रोबोट भी अनुपयुक्त औज़ारों, भारों या कार्यक्षेत्र व्यवस्थाओं के साथ जोड़े जाने पर खतरनाक बन सकता है। ये मानक हर वाहन, ड्रोन, सर्विस रोबोट या चिकित्सा उपकरण के लिए सार्वभौमिक प्रमाणन नहीं हैं। ISO भाग 1 · ISO भाग 2।
मैं यह सीमित और ईमानदार कथन देखना पसंद करूँगा: इस मशीन को इन कार्यों के लिए, इन परिस्थितियों में, इन सीमाओं के साथ परखा गया है, बजाय इसके कि कोई व्यापक वादा हो कि सिस्टम बस “सुरक्षित” है।
भारत में फिज़िकल AI का विकास: उपयोगी दिशा, पर प्रमाण अभी चाहिए
भारत की हाल की गतिविधि इस व्यापक बदलाव का एक दिलचस्प उदाहरण है कि बुद्धिमान क्रिया को सुरक्षा-प्रवर्तन से अलग किया जाए।
अक्टूबर 2026 में Inner Sky Labs ने धारणा (perception), क्रिया और सुरक्षा के मॉडलों वाला एक मॉड्यूलर प्लेटफ़ॉर्म प्रस्तुत किया। उसका प्रकाशित आर्किटेक्चर दृश्य, श्रव्य और स्पर्श धारणा मॉडलों का वर्णन करता है, साथ ही ऐसे मॉडलों का जो भौतिक क्रियाओं की योजना बनाने या पूर्वानुमान लगाने के लिए हैं, और Kavach नाम के एक सुरक्षा परिवार का, जिसके बारे में कंपनी कहती है कि वह क्रियाओं को अमल से पहले परख सकता है। Inner Sky Labs।
यह अलगाव परखने लायक है क्योंकि यह एक वास्तविक आर्किटेक्चर-प्रश्न को छूता है: जो सिस्टम कोई गति चुनता है, क्या वही उस गति की अनुमति का एकमात्र निर्णायक भी होना चाहिए?
लेकिन हमें कंपनी जो बताती है और स्वतंत्र परीक्षण से जो स्थापित हुआ है, इन दोनों को अलग रखना होगा। Inner Sky Labs Kavach v2 के लिए 1.00 prompt-safety और 0.91 response-safety स्कोर बताती है। ये AI के निर्देशों और उत्तरों की सुरक्षा के बारे में कंपनी द्वारा प्रकाशित बेंचमार्क दावे हैं। ये किसी रोबोट के टकराव-परिहार, रुकने की दूरी या संपर्क-बल की माप नहीं हैं। कंपनी v3 के लिए अधिक व्यापक मल्टीमॉडल क्षमताओं और v4 के लिए भौतिक अवतार का वर्णन करती है। यहाँ देखी गई सार्वजनिक सामग्री उन दावों के लिए व्यापक भौतिक सुरक्षा प्रमाणन को स्वतंत्र रूप से स्थापित नहीं करती।
Accessible text alternative for this figure
तीरों से जुड़ी चार परतें, ऊपर से नीचे। परसेप्शन, जिसमें दृष्टि के लिए Drishti, ऑडियो के लिए Shruti और स्पर्श के लिए Sparsh हैं। एक्शन और वर्ल्ड मॉडलिंग, जिसमें Kriya, Karma और Prana हैं। सुरक्षा, जिसमें Kavach है, जिसके बारे में कंपनी कहती है कि वह निष्पादन से पहले कार्रवाइयों को परखता है। सबसे नीचे रोबोट एक्चुएटर।
परतों के नीचे दो स्तंभ। कंपनी द्वारा बताया गया: एक टेक्स्ट बेंचमार्क से Kavach v2 के प्रॉम्प्ट और रिस्पॉन्स सुरक्षा स्कोर, जिसके मूल्यांकनकर्ता का नाम नहीं दिया गया। उद्धृत सामग्री से स्थापित नहीं: रोबोट पर भौतिक सुरक्षा का स्वतंत्र सत्यापन, जैसे टक्कर से बचाव, रुकना या संपर्क बल।
यह इस काम को खारिज करने का कारण नहीं है। यह अगला सवाल पूछने का कारण है: जब कोई व्यक्ति कार्यक्षेत्र में आ जाए, भार बदल जाए या सेंसर विफल हो जाए, तब प्रस्तावित सुरक्षा उपाय वास्तविक हार्डवेयर पर कैसा प्रदर्शन करता है?
भारत की गतिविधि एक कंपनी से आगे जाती है। IIT Roorkee और Avathon ने 2026 में औद्योगिक शोध पर केंद्रित एक Physical AI प्रयोगशाला की योजना की घोषणा की। यह क्षमता और सहयोग में निवेश है, अपने आप में किसी प्रमाणित, तैनात सिस्टम का प्रमाण नहीं। भारत सरकार की घोषणा।
मैं भारतीय, अमेरिकी, यूरोपीय और चीनी घटनाक्रमों को एक ही कसौटी पर परखूँगा: प्रदर्शित क्षमताएँ, स्पष्ट सीमाएँ और इच्छित संचालन-परिवेश से प्राप्त प्रमाण।
मशीन पर भरोसा करने से पहले मैं क्या पूछूँगा
सवाल यह नहीं है कि बुद्धिमान मशीनें बननी चाहिए या नहीं। बदलती परिस्थितियों के अनुकूल ढलने वाले, खतरनाक काम करने वाले और दोहराव वाली शारीरिक मेहनत घटाने वाले रोबोट बनाने के अच्छे कारण हैं।
सवाल यह है कि उनकी तैनाती को कौन-सा प्रमाण उचित ठहराता है।
किसी कार्यस्थल में या आम लोगों के आसपास फिज़िकल AI सिस्टम पर भरोसा करने से पहले मैं तीन बातें स्पष्ट देखना चाहूँगा।
यह क्या करने के लिए अधिकृत है? मशीन के लिए परिभाषित संचालन-स्थितियाँ और उसके व्यवहार पर लागू की जा सकने वाली सीमाएँ ज़रूरी हैं। इन सीमाओं में कार्यक्षेत्र, गति, बल, अनुमत कार्य या लोगों से निकटता शामिल हो सकती है।
कुछ गलत होने पर क्या होता है? सुरक्षित प्रतिक्रिया को परखा जाना चाहिए, मान नहीं लिया जाना चाहिए। तुरंत रुक जाना हमेशा सही प्रतिक्रिया नहीं होती, उदाहरण के लिए, लटके हुए भार को थामे मशीन की बिजली अचानक काट देना एक और खतरा पैदा कर सकता है।
दावे का समर्थन कौन-सा प्रमाण करता है? मैं असली मशीन पर परीक्षण की अपेक्षा करूँगा, प्रतिनिधि कार्यों के साथ, मापे गए नतीजों, बताई गई सीमाओं और उपयुक्त स्वतंत्र मूल्यांकन के साथ।
जवाबदेही भी मायने रखती है। मॉडल डेवलपर, रोबोट निर्माता, सिस्टम इंटीग्रेटर और संचालन करने वाला संगठन, सिस्टम के अलग-अलग हिस्सों को नियंत्रित कर सकते हैं। उनकी ज़िम्मेदारियों को इस अस्पष्ट दावे में नहीं समेटा जा सकता कि “AI” प्रभारी था।
न ही मानव ऑपरेटर को हमेशा आखिरी क्षण की भरोसेमंद सुरक्षा व्यवस्था माना जा सकता है। मार्च 2026 में NTSB ने Ford BlueCruise से जुड़ी दो जानलेवा दुर्घटनाओं के निष्कर्ष जारी किए। BlueCruise एक आंशिक ड्राइविंग-ऑटोमेशन सिस्टम है जिसमें चालक का सजग रहना ज़रूरी है। जाँचों में अन्य मुद्दों के साथ अति-निर्भरता और ड्राइवर-निगरानी की सीमाओं की पहचान की गई। BlueCruise पूरी तरह चालक-रहित सिस्टम नहीं है, लेकिन ये निष्कर्ष मानव निगरानी को यथार्थवादी ढंग से डिज़ाइन करने के महत्व को पुष्ट करते हैं। NTSB BlueCruise निष्कर्ष।
फिज़िकल AI में सुधार होता रहेगा। अधिक सक्षम मॉडल, बेहतर सेंसर और नई नियंत्रण पद्धतियाँ, सब योगदान दे सकती हैं। लेकिन भरोसा प्रमाण के साथ बढ़ना चाहिए, अधिकाधिक चमकदार प्रदर्शनों के साथ नहीं।
एंटरप्राइज़ तकनीक में, काम करता हुआ सॉफ़्टवेयर प्रोडक्शन-रेडीनेस की चर्चा की केवल शुरुआत है। फिज़िकल AI में यह भेद और भी अहम हो जाता है, क्योंकि किसी भूल के नतीजे उसे पलटे जाने से पहले ही सामने आ चुके हो सकते हैं।
बुद्धिमत्ता यह बढ़ाती है कि मशीन क्या करने का प्रयास कर सकती है। इंजीनियरिंग और प्रमाण तय करते हैं कि उस पर क्या करने का भरोसा किया जाना चाहिए।
स्रोत और आगे का अध्ययन
संपादकीय स्रोत-कटऑफ़: 15 October 2026। हर स्रोत 15 October 2026 को खोलकर जाँचा गया। कंपनी के विवरण और बेंचमार्क दावे वैसे ही दर्ज किए गए हैं जैसे कंपनी उन्हें प्रकाशित करती है, और उनकी स्वतंत्र पुष्टि नहीं की गई।
- NTSB: Uber developmental automated-driving collision investigation. मार्च 2018 में Tempe, Arizona में हुई टक्कर की जाँच।
- NTSB: Ford BlueCruise partial-automation investigations, March 31, 2026. आंशिक ड्राइविंग-ऑटोमेशन सिस्टम से जुड़ी दो जानलेवा दुर्घटनाओं पर प्रेस विज्ञप्ति।
- NIST: Physical AI and Data Generation for Robotics. NIST की परियोजना का पृष्ठ।
- SHIELD: Safety on Humanoids via CBFs in Expectation on Learned Dynamics. शोधपत्र।
- Verifiable Foundation Models for Robot Safety. शोध प्रीप्रिंट।
- ICML 2026: Position: Modular Safety Guardrails Are Necessary for Foundation-Model-Enabled Robots in the Real World. पोज़िशन पेपर।
- ISO 10218-1:2025. रोबोटिक्स, सुरक्षा आवश्यकताएँ, भाग 1: औद्योगिक रोबोट।
- ISO 10218-2:2025. रोबोटिक्स, सुरक्षा आवश्यकताएँ, भाग 2: औद्योगिक रोबोट अनुप्रयोग और रोबोट सेल।
- Inner Sky Labs: Modular Physical AI Platform. कंपनी के विवरण और बेंचमार्क दावे।
- Government of India: IIT Roorkee and Avathon Physical AI Lab. प्रयोगशाला की योजना पर Press Information Bureau की घोषणा।